

gv_decryptor
 caveeroo/gv_decryptor
Outil de récupération de dump de Gallery Vault avec découverte automatisée, dérivation de clé et restauration automatique des médias.
android-securityencryption-decryption-toolsreverse-engineering+5
4
caveeroo/gv_decryptorOutil de récupération de dump de Gallery Vault avec découverte automatisée, dérivation de clé et restauration automatique des médias.
 bcoles/rootkit-signal-hunter
Détecter les rootkits Linux qui utilisent des signaux pour élever les privilèges des processus.
 intrudify/mini-shai-hulud-scanner
Scanner pour le ver de chaîne d'approvisionnement npm/PyPI Mini Shai-Hulud (NHS CC-4781 · CVE-2026-45321). Détecte la persistance gh-token-monitor,…
 victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
Analyse pas à pas d'un laboratoire LetsDefend SOC342 analysant CVE-2025-53770 SharePoint ToolShell bypass d'authentification et RCE, incluant la…
 g0thamrabb1t/cve-2026-43284-dirtyfrag-detection
Rapport de validation en laboratoire et artefacts de détection pour CVE-2026-43284 (DirtyFrag) Linux LPE. Fournit la télémétrie auditd, des règles de…
 al0ne/linuxcheck
Outil Linux de réponse aux urgences / collecte d'informations / détection de vulnérabilités, prenant en charge 13 catégories (configuration de base /…
 neo23x0/auditd
Meilleure pratique de configuration Auditd
 glmcdona/process-dump
Outil Windows pour extraire les fichiers PE de malware de la mémoire vers le disque à des fins d'analyse.
 fabrimagic72/malware-samples
Une collection d'échantillons de malwares capturés par plusieurs honeypots que je gère
 blackberry/pe_tree
Module Python pour visualiser les fichiers Portable Executable (PE) dans une vue arborescente en utilisant pefile et PyQt5. Peut également être…
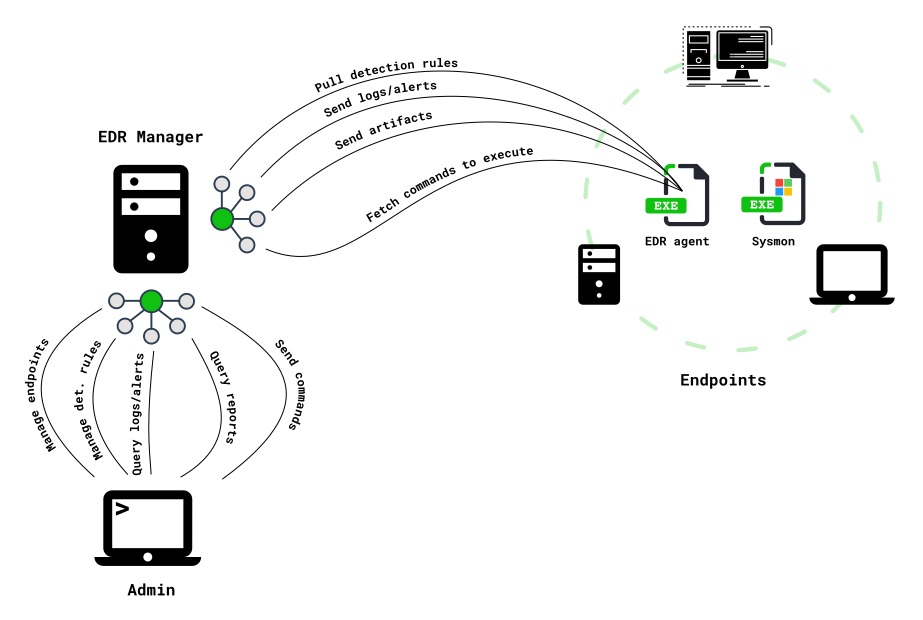 0xrawsec/whids
EDR Windows avec moteur de détection basé sur Gene, collecte d'artefacts en temps réel, intégration Sysmon et API REST pour gérer les endpoints, les…
 utkusen/wholeaked
un outil de partage de fichiers qui vous permet de trouver la personne responsable en cas de fuite
 binref/refinery
Analyse de triage à haute intensité
 google/turbinia
Automatisation et passage à l'échelle des outils de criminalistique numérique
 rowingdude/analyzemft
analyzeMFT.py est conçu pour analyser entièrement le fichier MFT d'un système de fichiers NTFS et présenter les résultats aussi précisément que…
 cert-polska/mquery
Accélérateur de requêtes YARA pour malwares (interface web)
 0vercl0k/clairvoyance
Visualisez l'espace d'adressage virtuel d'un processus Windows sur une courbe de Hilbert.
 ashemery/anti-forensics
Un dépôt pour suivre les techniques anti-forensiques.