

xwf-yara-scanner
 crowdstrike/xwf-yara-scanner
Extension X-Tension de scanner YARA natif pour X-Ways Forensics, permettant l'analyse de fichiers dans l'instantané avec support RVS multi-thread,…
static-analysisforensicsmalware-analysis+1
93
crowdstrike/xwf-yara-scannerExtension X-Tension de scanner YARA natif pour X-Ways Forensics, permettant l'analyse de fichiers dans l'instantané avec support RVS multi-thread,…
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) est le système d'exploitation Linux d'Indonésie.
 onhexgroup/tabpe
Un ensemble de données de référence mensuel sur les PE Windows pour les chercheurs en cybersécurité
 securisec/chepy
Chepy est un équivalent en python lib/cli de l'excellent outil CyberChef.
 mattifestation/powershellarsenal
Un module PowerShell dédié à la rétro-ingénierie
 diogo-fernan/ir-rescue
Un script Batch Windows et un script Bash Unix pour collecter de manière exhaustive les données forensiques d'un hôte lors d'une réponse à incident.
 neo23x0/loki-rs
🐍 Scanneur YARA et IOC haute performance, multi-thread
 mkorman90/regipy
Regipy est une bibliothèque python indépendante du système d'exploitation pour analyser les ruches de registre hors ligne.
 marcog3/whatsdump
Extraire la clé privée WhatsApp depuis n'importe quel appareil Android non rooté (Android 7+ supporté)
 detuxsandbox/detux
Le sandbox Linux multiplateforme
 anssi-fr/dfir4vsphere
Module Powershell pour la forensique VMWare vSphere
 dmtrkovalenko/ffs
F*ck file system - outil de recherche de fichiers en CLI qui contourne le noyau du système d'exploitation et lit votre disque directement
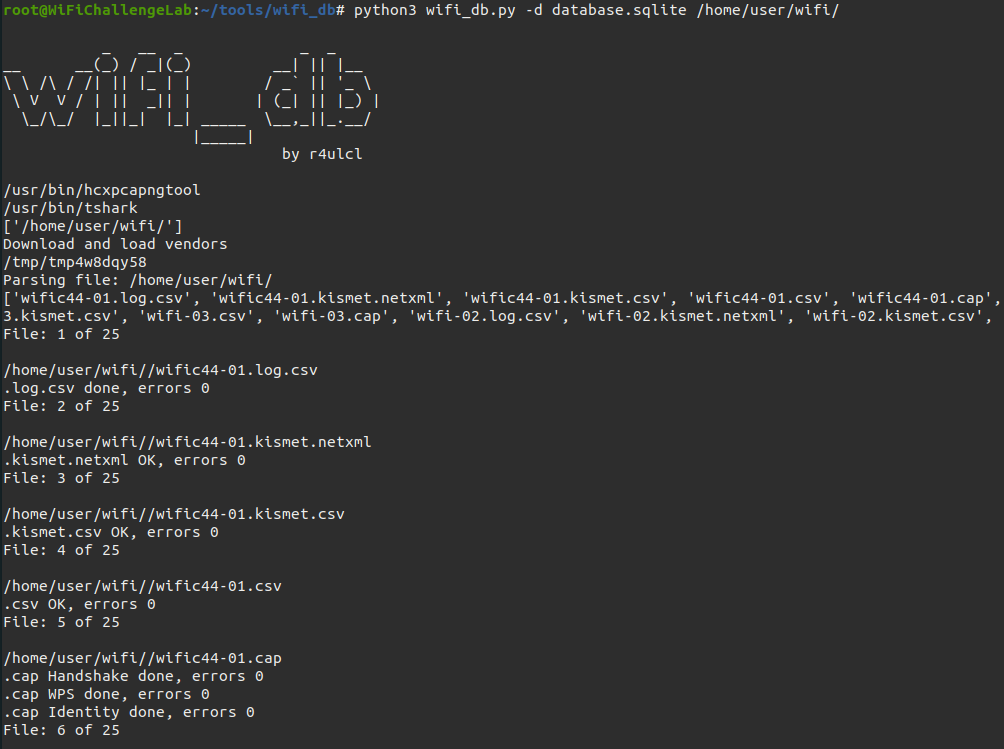 r4ulcl/wifi_db
Script pour analyser les captures Aircrack-ng dans une base de données SQLite et extraire des informations utiles comme les handshakes, les identités…
 piat0n/baremetal-ram-dumper
Un utilitaire x86 bare-metal pour vider la RAM physique directement sur le disque. Construit et testé pour des expériences d'attaque Cold Boot sur de…
 memoryforensics1/volexp
volatility explorateur (volatility 2)
 harelsegev/prefetch-hash-cracker
Outil de brute-force qui récupère les chemins d'exécutables complets à partir des hachages de prélecture Windows en utilisant des fichiers de corps,…
 camp0/aiengine
Moteur programmable d'inspection de paquets avec NIDS, classification DNS, analyse de fréquence et génération automatique de regex. Supporte les…
 agent-hellboy/ltm
ltm est un débogueur d'historique machine pour Linux. Il enregistre les métadonnées de processus, fichiers, réseau, mémoire et E/S de bloc via eBPF,…