

Ripple20
 ransc0rp1on/ripple20
Ce package complet contient tout ce qui est nécessaire pour détecter, analyser et corriger les vulnérabilités Ripple20 (CVE-2020-11898) au sein de…
embedded-systems-securityreconnaissancevulnerability-scanners+3
ransc0rp1on/ripple20Ce package complet contient tout ce qui est nécessaire pour détecter, analyser et corriger les vulnérabilités Ripple20 (CVE-2020-11898) au sein de…
 fahreddinaykut/sparkaltbatteryboard
Carte d'interface de batterie I2C/SMBus rétro-conçue pour DJI Spark, remplaçant la batterie intelligente OEM par une LiPo 3S standard. Comprend…
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Analyse binaire parallèle avec IDA Pro, nommage de fonctions assisté par IA, graphe de connaissances Neo4j et moteur d'émulation/hooking/fuzzing…
 helgesverre/sony-vp-extract
Décrypter et extraire les invites vocales MP3 des packs vocaux cryptés Sony WH-1000XM4. Clé AES extraite via un dump du firmware Bluetooth du SoC…
 akustikrausch/yamaha-smaf-player
Un lecteur C++ sans dépendance pour les sonneries Yamaha SMAF (.mmf) : le format polyphonique des puces téléphoniques MA-3 / MA-5 des années 2000,…
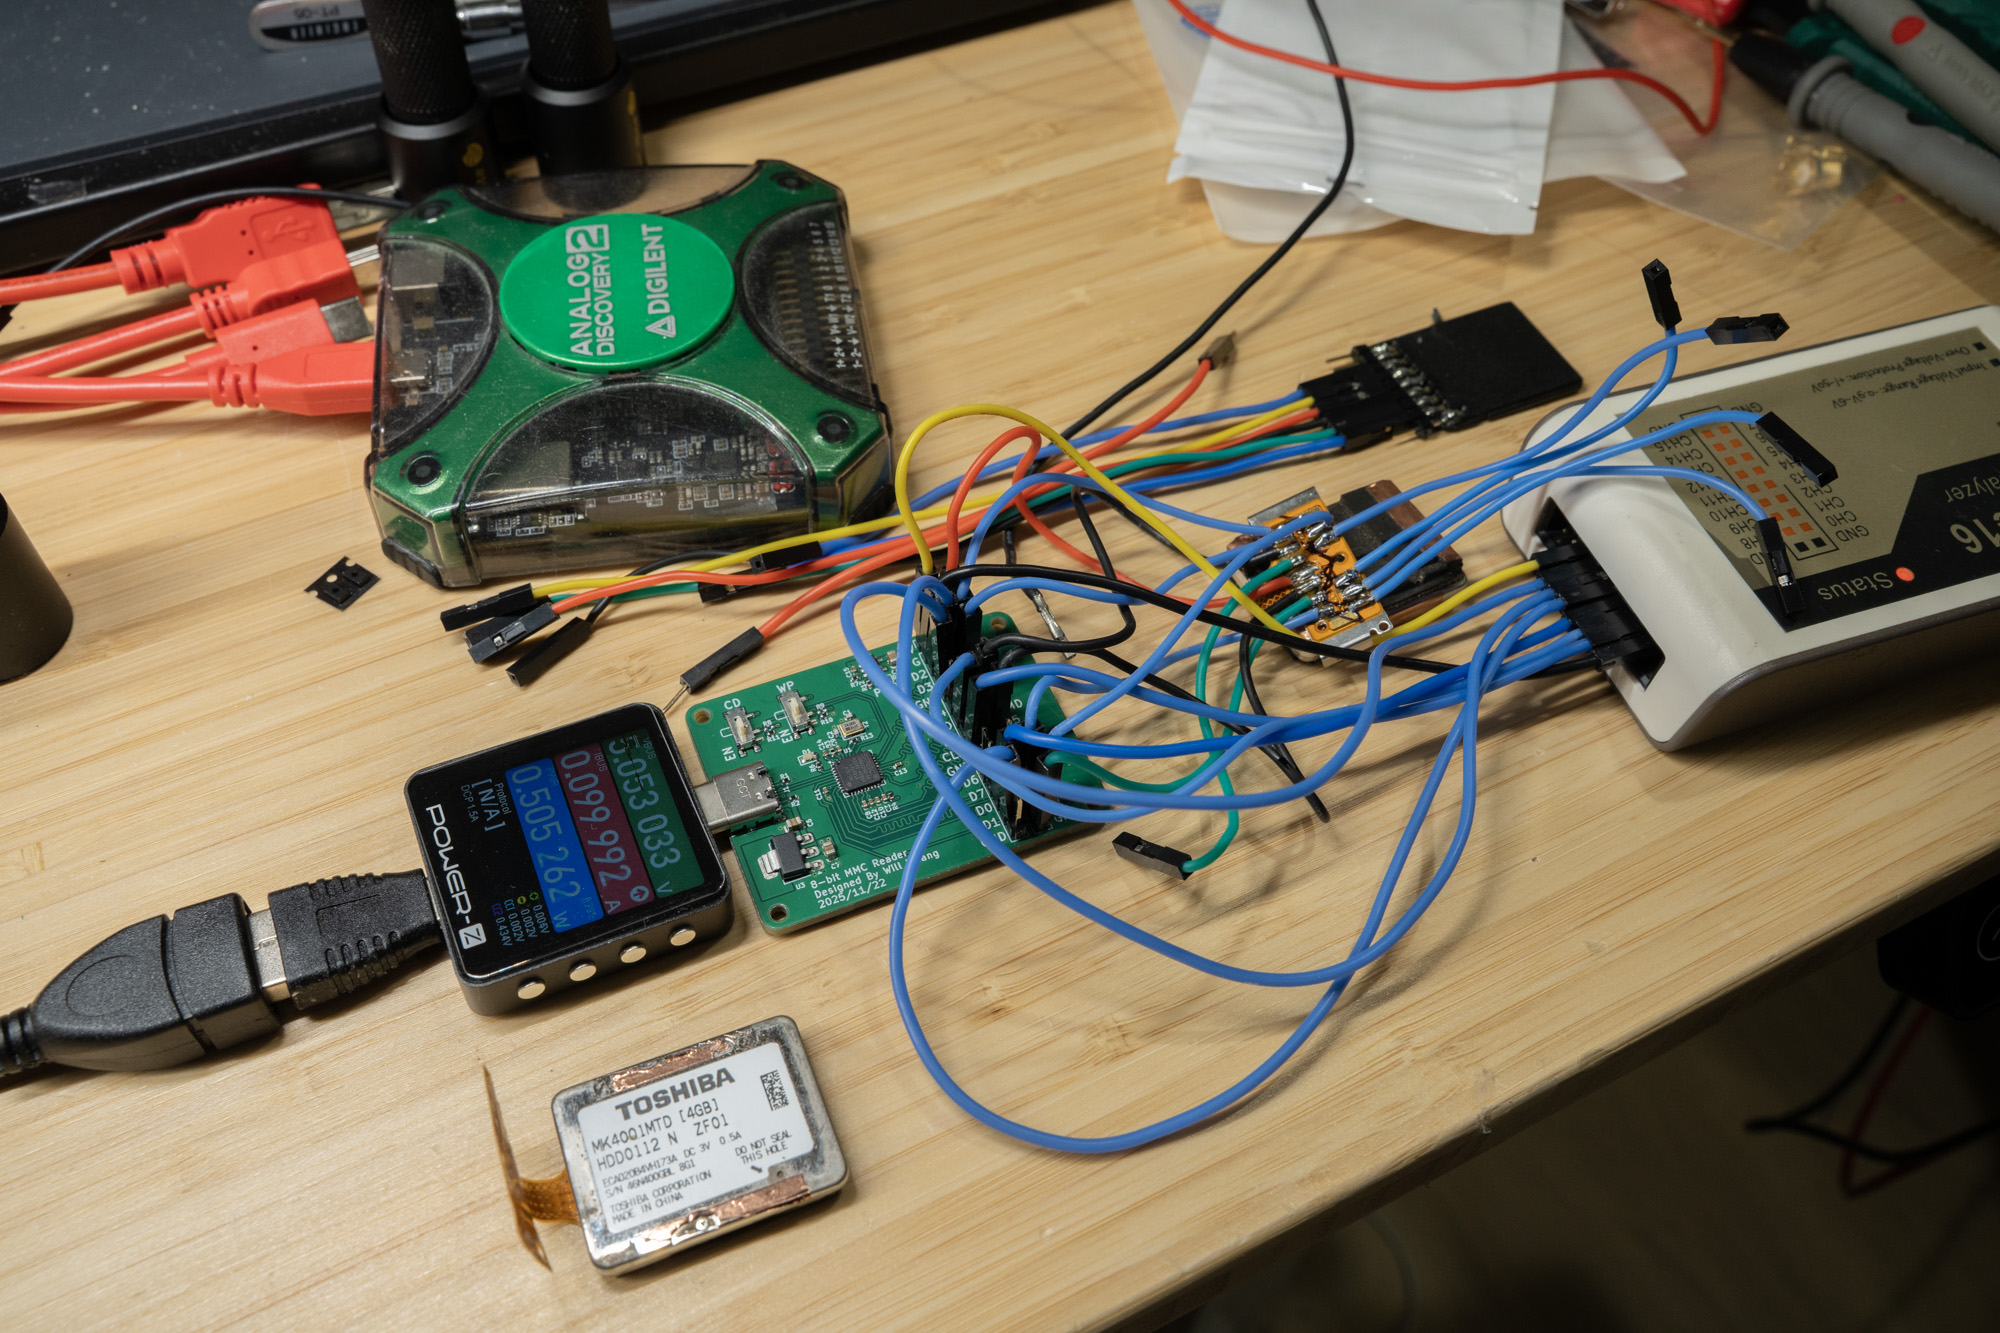 will127534/mk4001mtd-usb-bridge
Firmware RP2040 faisant le pont entre un microdrive SDIO Toshiba MK4001MTD 0,85" et un périphérique de stockage de masse USB, implémentant la pile de…
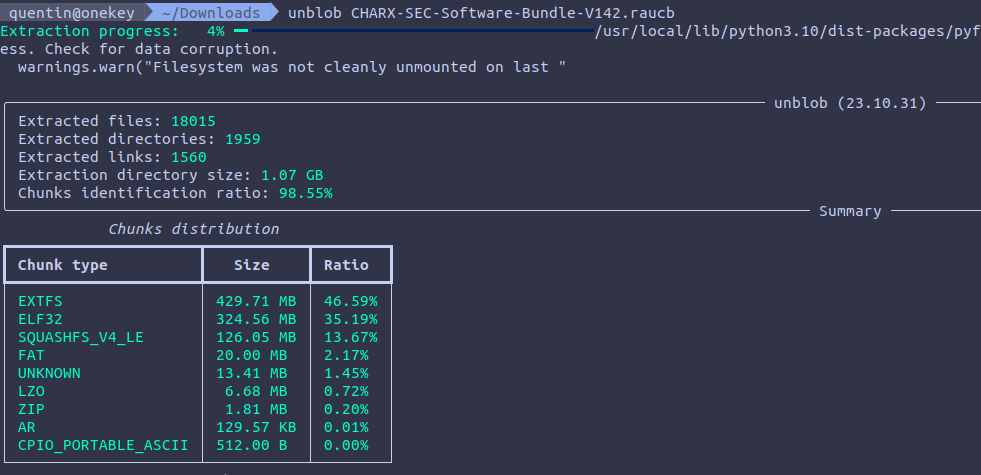 onekey-sec/firmware-workshop
Dans cette session d'atelier, nous extrairons le firmware d'une borne de recharge pour véhicule électrique, nous l'analyserons en profondeur, puis…
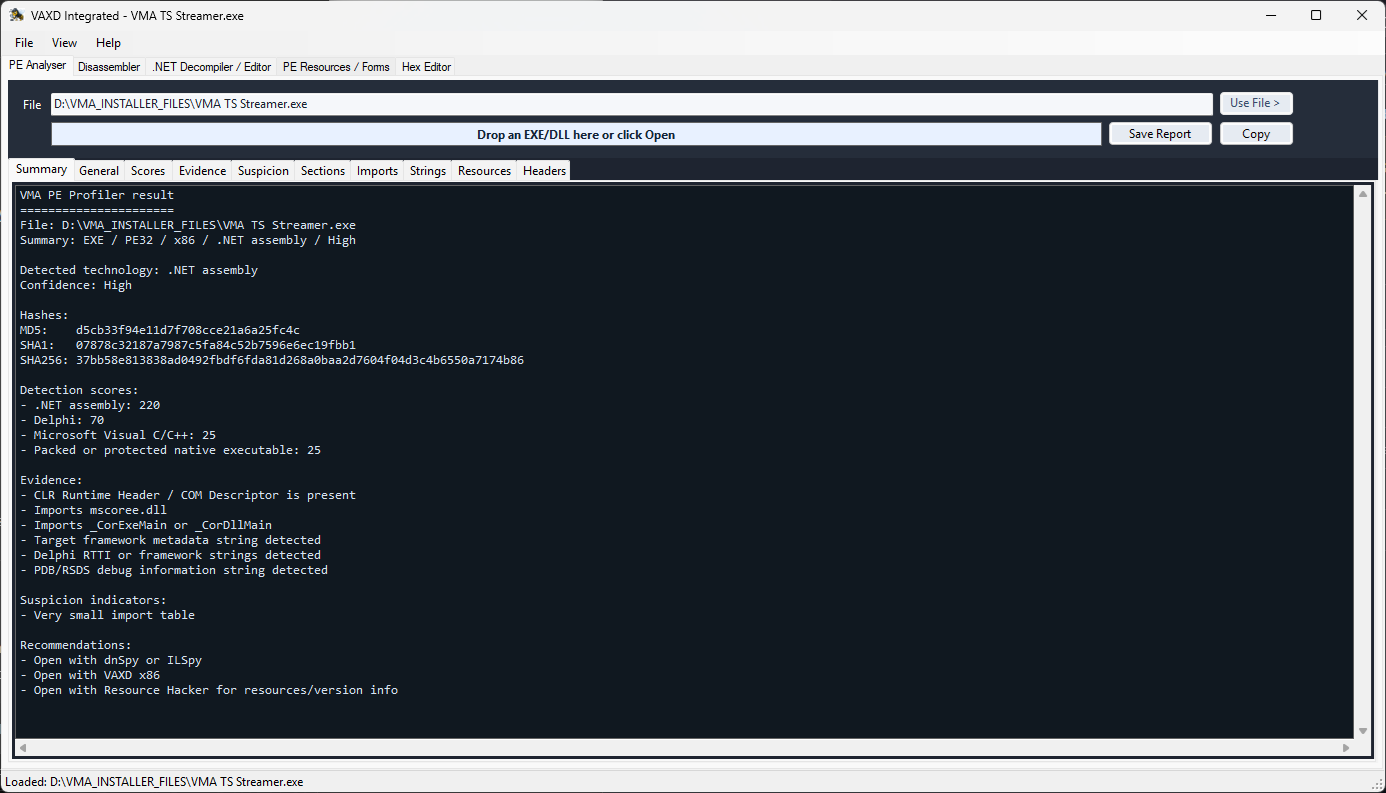 bicurico/vaxd
Outil léger de désassemblage Windows, d'inspection PE et d'aide au patch pour les fichiers EXE/DLL natifs.
 unsignedchad/bcm4360-wpa3
fonctionnalité WPA3 pour la puce Wi-Fi d'un MacBook Pro 2014
 baiyibai/pico-usb-wifi
Firmware pour Raspberry Pi Pico W qui crée un adaptateur Wi-Fi USB sans pilote avec pontage transparent de couche 2, authentification WPA2/WPA3 et…
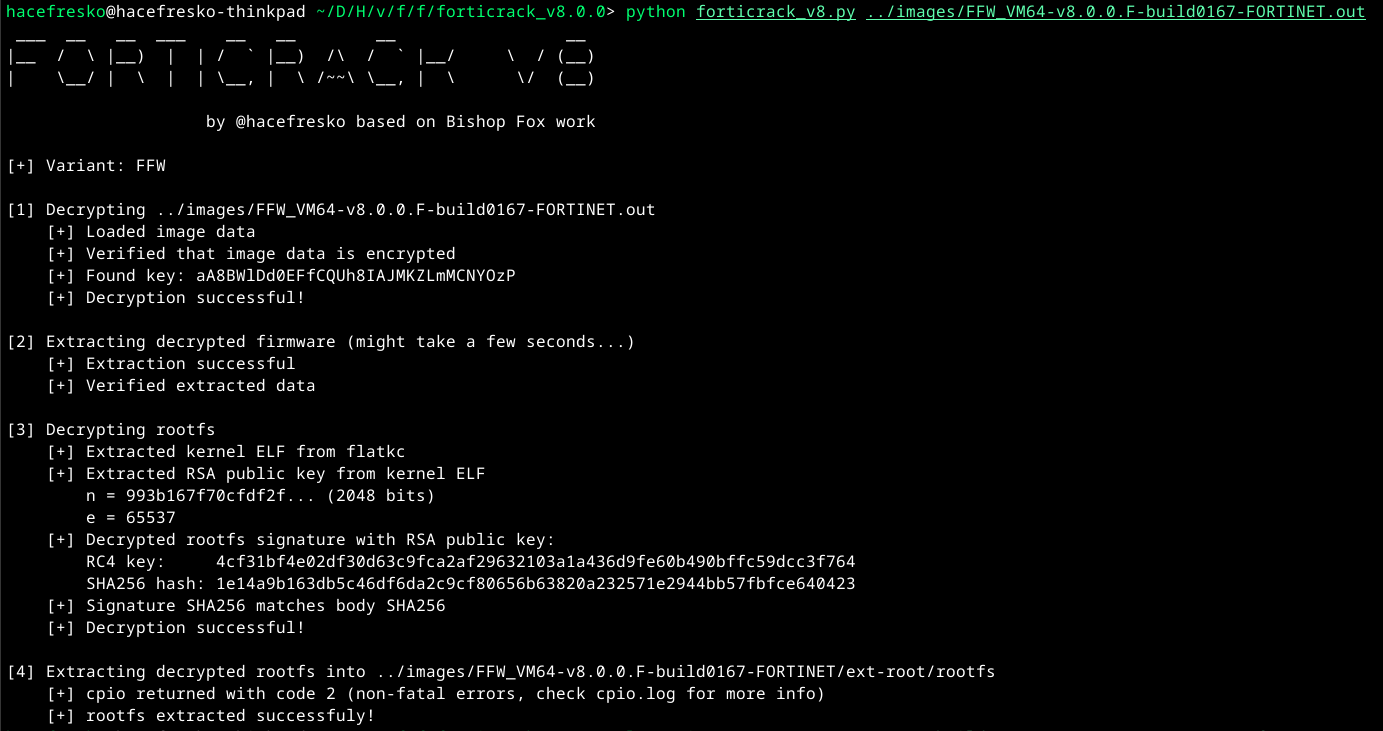 hacefresko/forticrack_v8
Décrypter et extraire les images du firmware FortiOS 8.0.0.
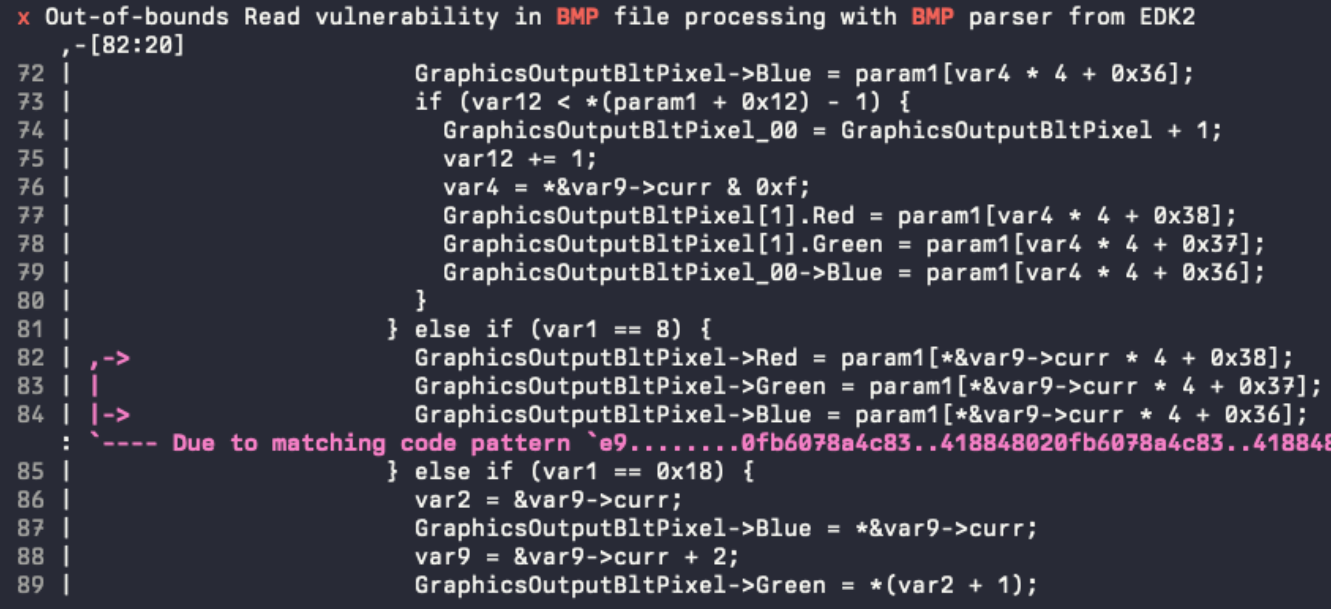 pr0me/xtride
Outil de récupération de types basé sur N-gram pour binaires, récupérant les structures et les signatures de fonctions à partir de code décompilé…
 pr0v3rbs/firmae
Vers l'émulation à grande échelle de firmware IoT pour l'analyse dynamique
 mandiant/flare-vm
Une collection de scripts d'installation de logiciels pour systèmes Windows qui vous permet de configurer et de maintenir facilement un environnement…
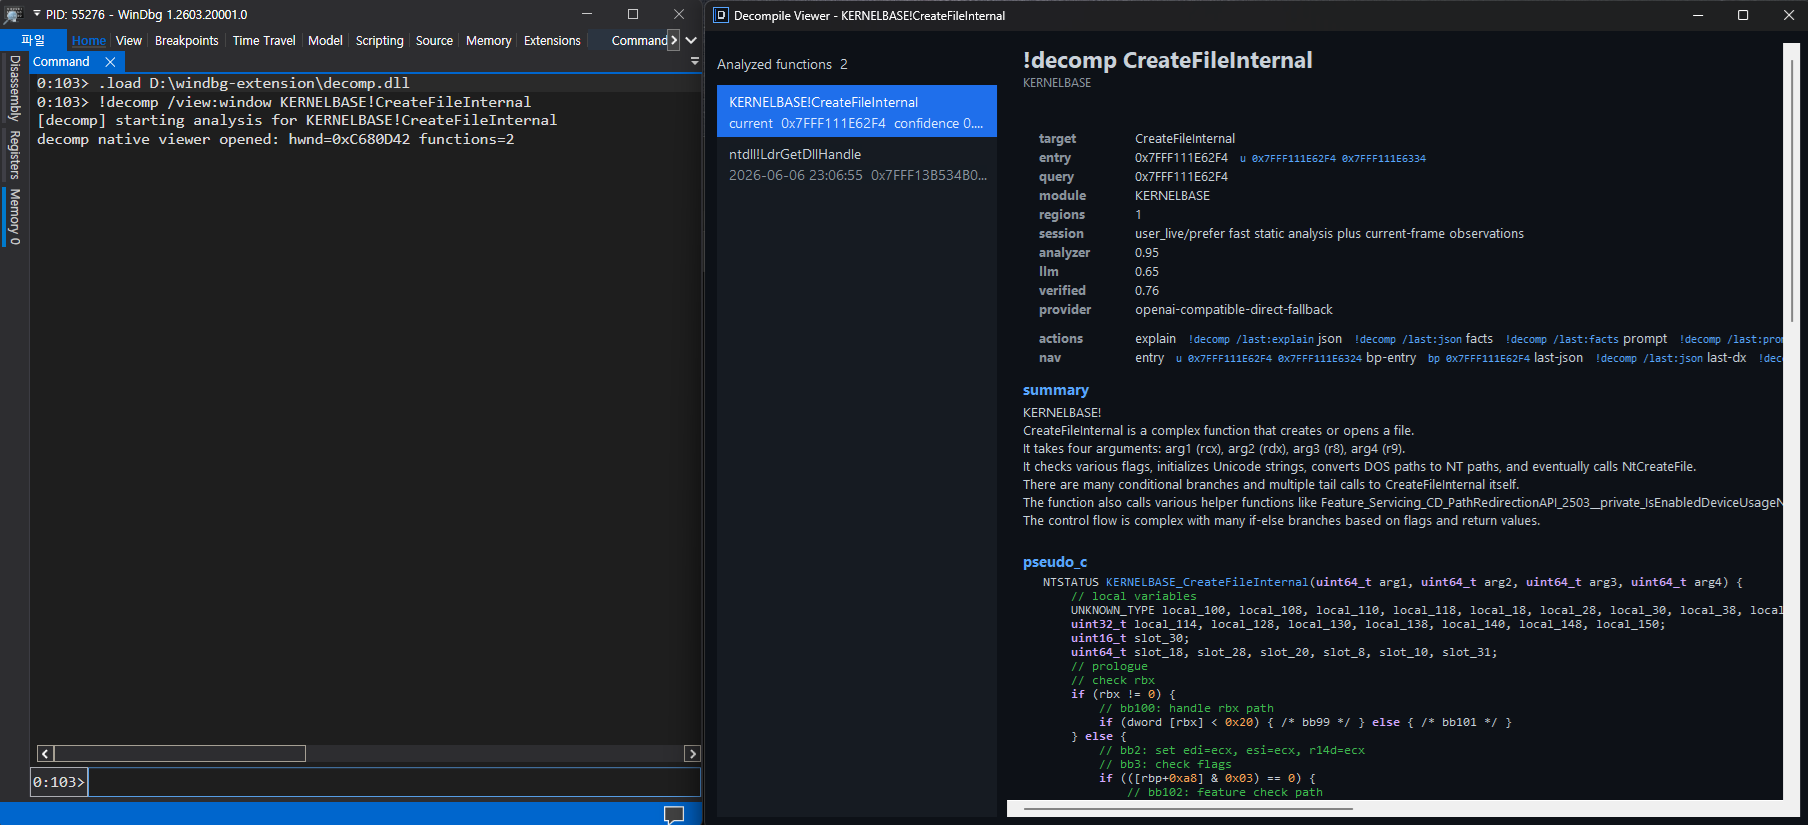 kernullist/windbg-decompile-ext
Extension WinDbg x64 qui désassemble des fonctions en direct et utilise un LLM pour produire un pseudocode vérifié.
 dgh05t/zer0con_2026_attacking_apple_dcp
Référentiel de recherche détaillant les techniques d'exploitation contre le coprocesseur d'affichage (DCP) d'Apple, y compris l'analyse du firmware…
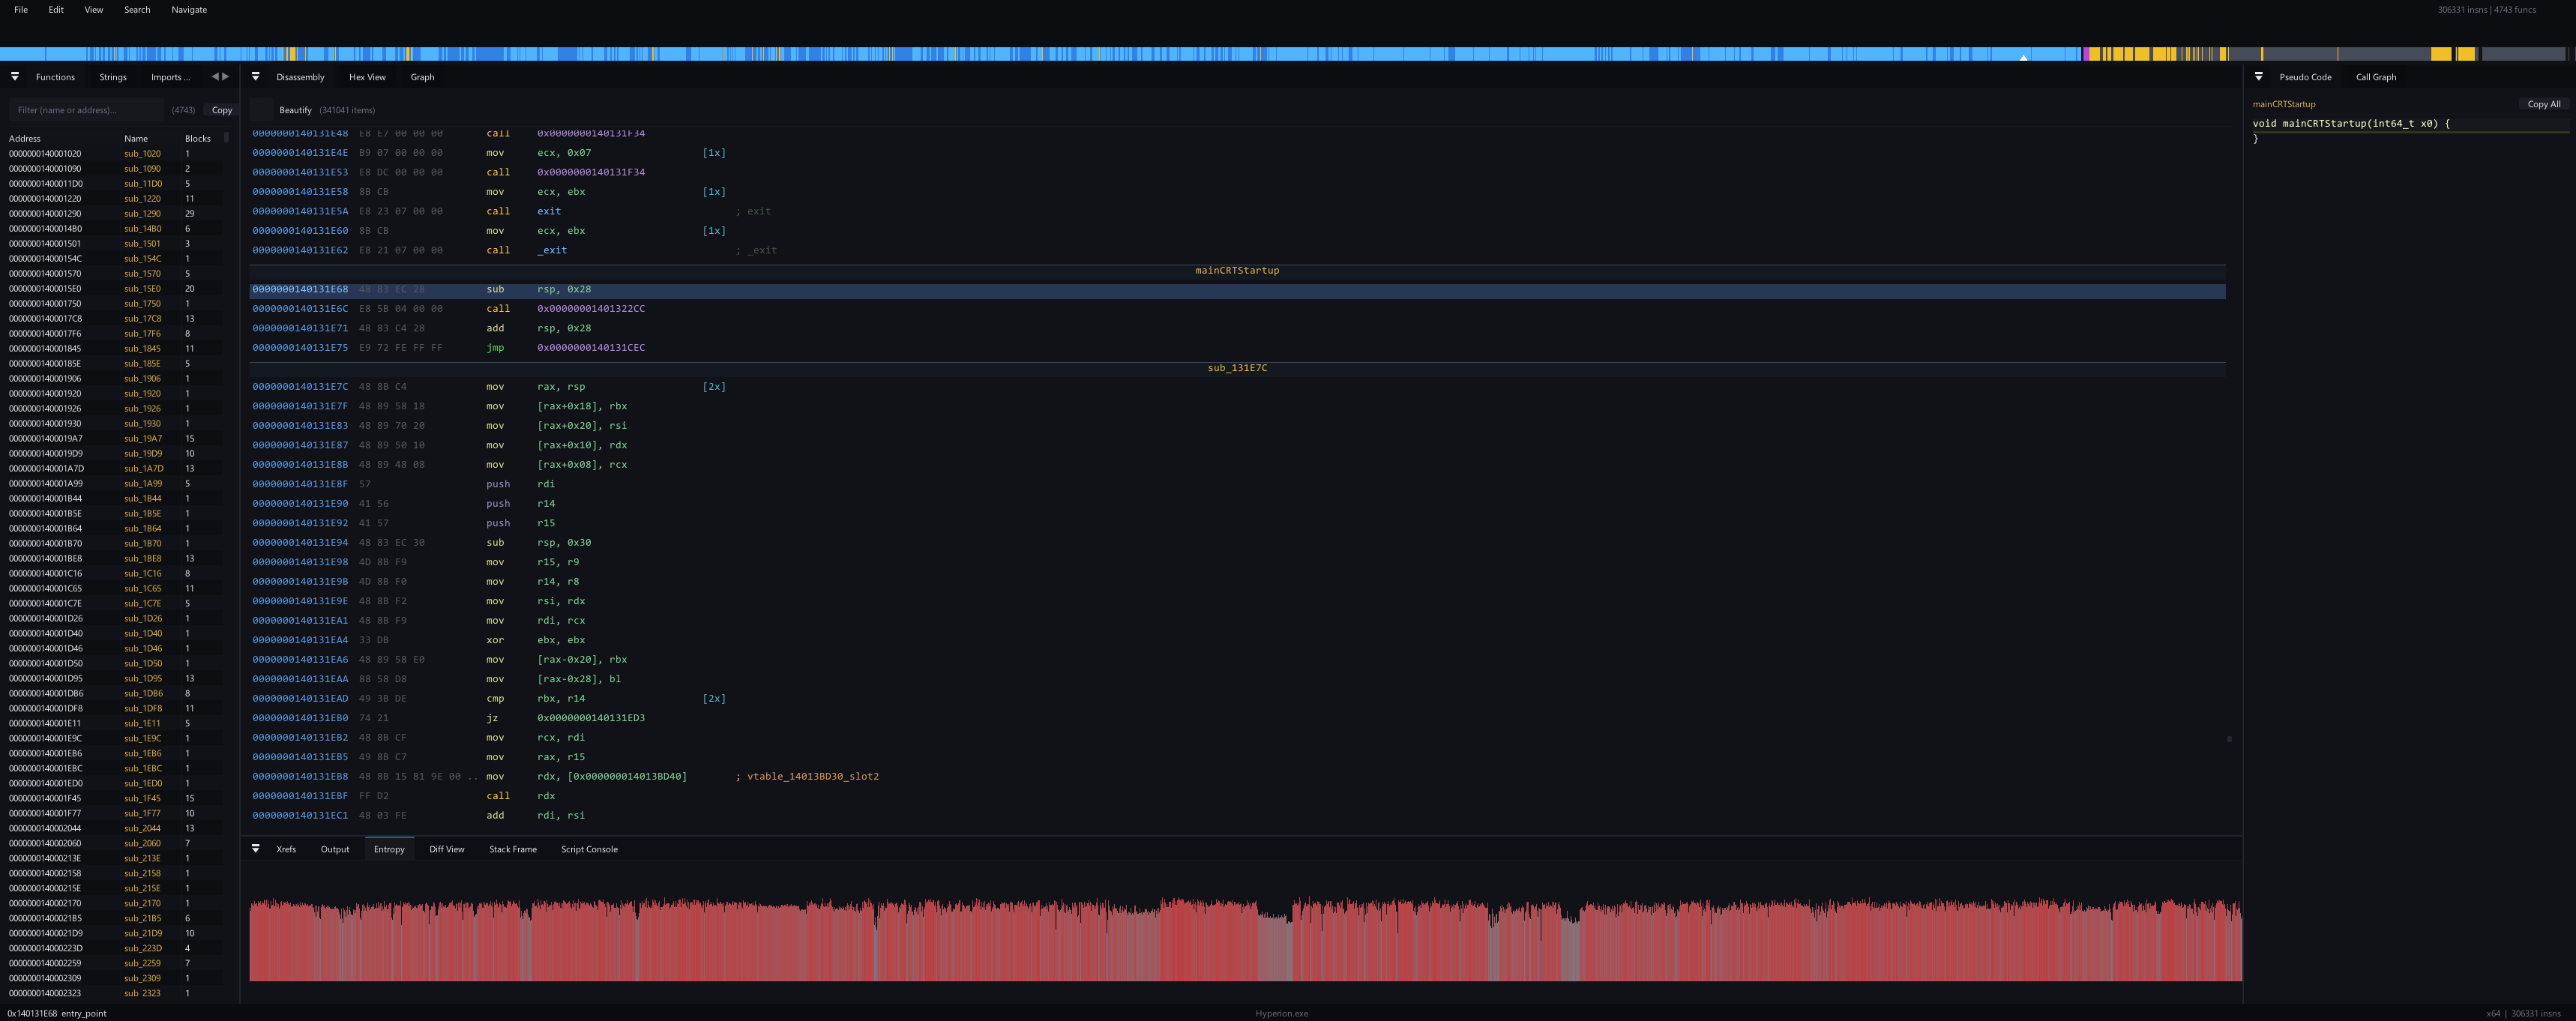 sidenai/hyperion-disassembler
Désassembleur et décompilateur natif multi-architecture - PE/ELF/Mach-O, x86/x64/ARM64, Lua scripting, récupération RTTI
 marin-m/vmlinux-to-elf
Un outil pour récupérer un .ELF entièrement analysable à partir d'un noyau brut, en extrayant la table des symboles du noyau (kallsyms)