Bug-Bounty-Beginner-Roadmap

Il s'agit d'une fabrique de ressources pour toute personne souhaitant se lancer dans le bug hunting et ayant besoin d'un guide en tant que débutant.

Il s'agit d'une fabrique de ressources pour toute personne souhaitant se lancer dans le bug hunting et ayant besoin d'un guide en tant que débutant.

Code source du livre « Violent Python » de TJ O'Connor. Le code a été entièrement converti en Python 3, reformaté pour se conformer aux normes PEP8…

Outil d'administration à distance pour iOS/macOS/Linux

Utilitaire de flashage et de réparation Mediatek

Débloquer _tout_ sur le CPU avec le brouillage DRAM

Outil d'audit offensif 802.11 qui automatise la capture des handshakes WPA/WPA2 et des PMKID via des attaques par déauthentification, client rogue et…

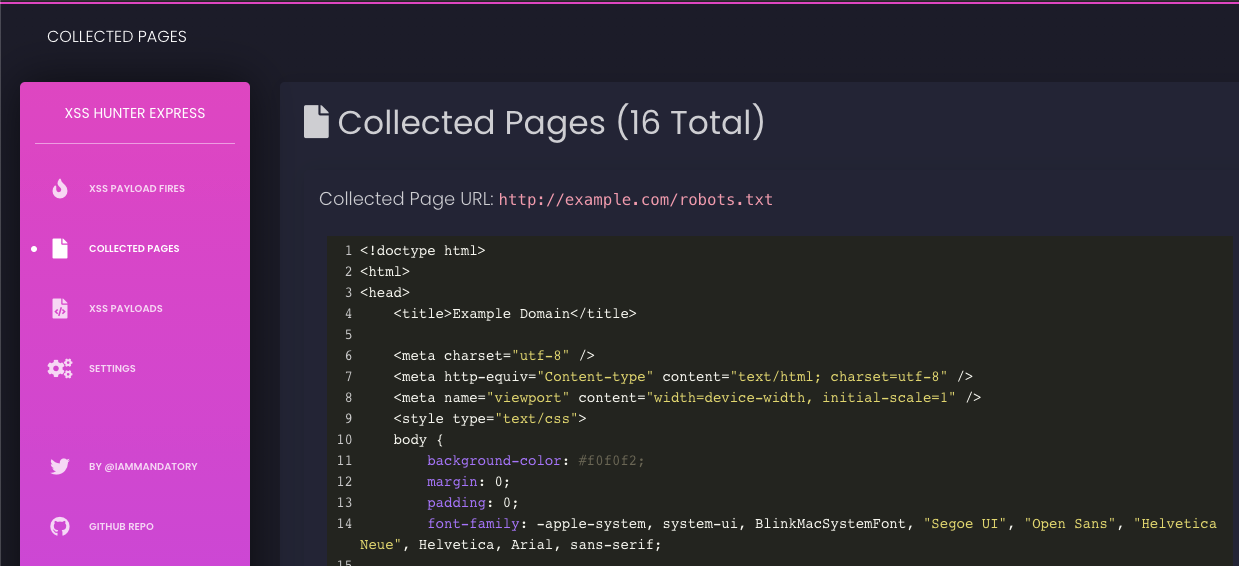
Une version facile à configurer de XSS Hunter. Mise en place en cinq minutes et ne nécessite aucune maintenance !

AndroRAT | Outil d'administration à distance pour le hacking du système d'exploitation Android

Un drone conçu pour rechercher, pirater et prendre le contrôle total sans fil de tout autre drone Parrot ou 3DR à portée sans fil ou de vol, créant…

WarBerryPi - Exploitation tactique

Exploit noyau DarkSword pour iOS <=26.0.1 réimplémenté en Objective-C

Patcher les binaires PE, ELF et Mach-O avec du shellcode — nouvelle version en développement, disponible uniquement pour les sponsors.

Un outil conçu pour exploiter une vulnérabilité d'élévation de privilèges dans le programme sudo sur les systèmes de type Unix. Il tire parti d'une…

Mécanisme de détection haute fidélité pour RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)

Une liste organisée de ressources (livres, tutoriels, cours, outils et applications vulnérables) pour apprendre le développement d'exploits.

Chemins d'exploitation vous permettant d'(ab)user des privilèges Windows pour élever vos droits au sein du système d'exploitation.

Distribué, fuzzer basé sur des instantanés guidé par la couverture de code pour cibles en mode utilisateur et noyau sur Windows et Linux, avec…

Scanner de vulnérabilités web et outil d'exploitation avec modes POC/EXP pour des CVE connues dans des applications web telles que Weblogic, Shiro,…