
Log4J-Exploits
 randomrobbiebf/log4j-exploits
Log4J Exploits pour différents systèmes
vulnerability-analysisexploitationweb-application-exploitation+3
4
randomrobbiebf/log4j-exploitsLog4J Exploits pour différents systèmes
 y-security/ylog4j
PortSwigger Burp Plugin pour Log4j (CVE-2021-44228)
 lintstar/lstar
LSTAR - Plugin de post-exploitation complet CobaltStrike
 s3cur3th1ssh1t/nimgetsyscallstub
Extrait dynamiquement des stubs d'appels système frais depuis ntdll.dll pour contourner la détection basée sur les signatures, avec un modèle…
 snow0715/log4j-scan-burpsuite
Plugin Burpsuite de détection de la vulnérabilité Log4j (CVE-2021-44228)
 gmh5225/quickpgtrigger
Le test de résistance de votre contournement PG [projet à l'ancienne]
 naategh/pyck
Une collection de scripts de hacking Python utiles pour débutants
 cerbersec/ares
Project Ares est un chargeur de Preuve de concept (PoC) écrit en C/C++ basé sur la technique de Transacted Hollowing
 koupah/mc-log4j-patcher
Un fichier unique pour protéger autant de serveurs et de clients Minecraft que possible contre l'exploit Log4j (CVE-2021-44228).
 sdogancesur/log4j_github_repository
Ce travail comprend des outils de test et d'amélioration pour CVE-2021-44228 (log4j).
 yeyintminthuhtut/awesome-red-teaming
Liste de ressources Awesome pour le Red Teaming
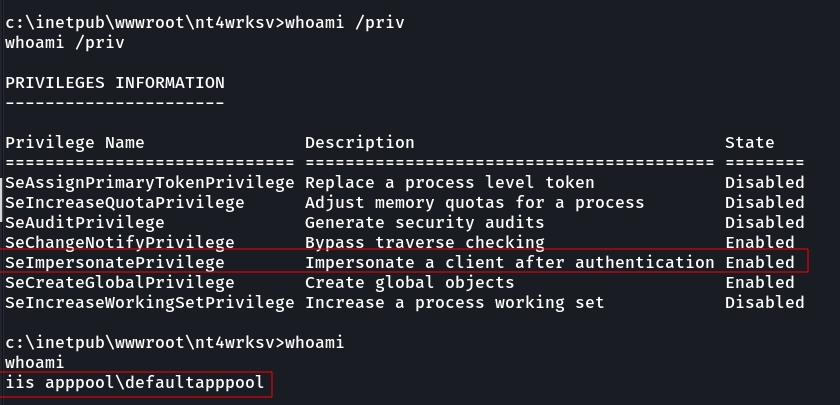 h3x0v3rl0rd/printspoofer
Outil d'exploitation d'élévation de privilèges Windows abusant des privilèges SeImpersonate pour passer d'un compte de service à un shell SYSTEM avec…
 kyleavery/inject-assembly
Injecter des assemblies .NET dans un processus existant
 ioactive/laf
Ce projet a pour but de fournir une série d'outils pour fabriquer, parser, envoyer, analyser et casser un ensemble de paquets LoRaWAN afin d'auditer…
 matamorphosis/browser-exploits
Quelques exploits génériques de navigateur (À des fins éducatives uniquement)
 alex-ermolaev/log4netsolarwindssnmp-
Application de test pour l'alerte CVE-2018-1285 pour les DLLs Solarwinds
 nccgroup/log4j-jndi-be-gone
Un correctif basé sur un agent Java Byte Buddy pour CVE-2021-44228, la vulnérabilité « JNDI LDAP » de log4j 2.x.
 redcode-labs/gosh
Générateur de reverse shell / bind shell en Golang