

Windows-PE-Packer
 czs108/windows-pe-packer
🗜️ Un packer pour fichiers exécutables Windows x86 écrit en C et en assembleur Intel x86. Le nouveau fichier après compression peut entraver la…
payload-generationexploitationreverse-engineering+1
365
czs108/windows-pe-packer🗜️ Un packer pour fichiers exécutables Windows x86 écrit en C et en assembleur Intel x86. Le nouveau fichier après compression peut entraver la…
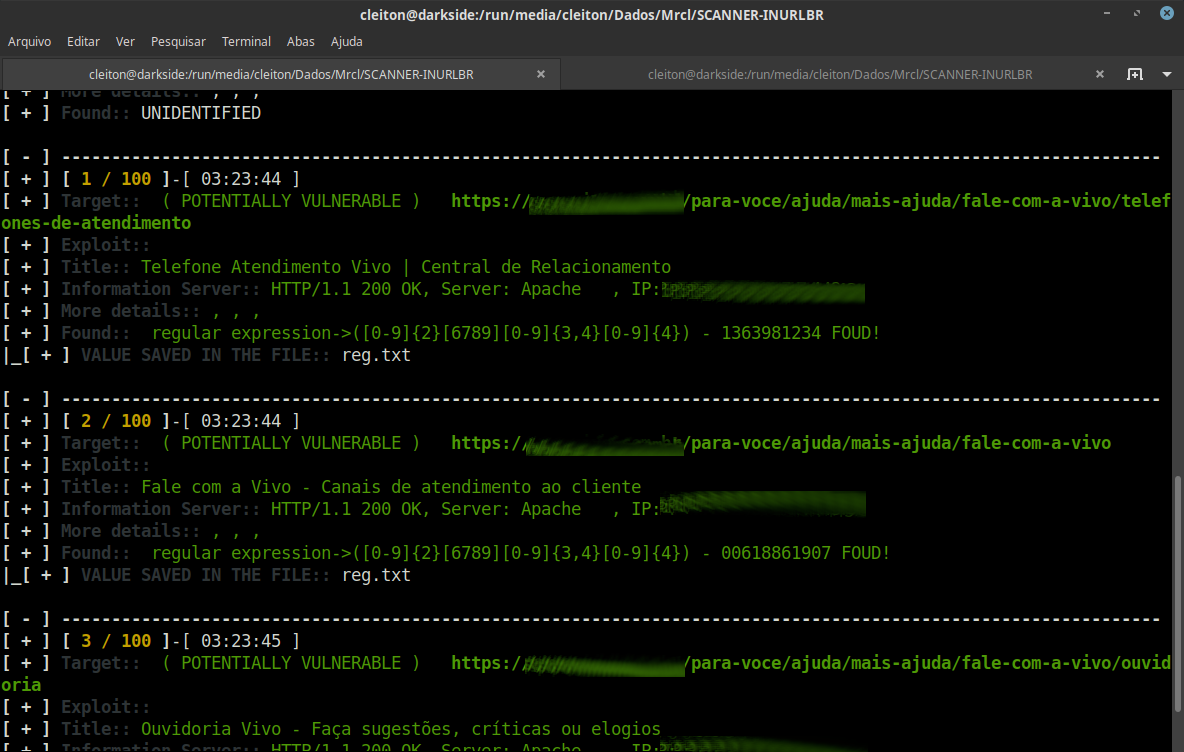 mrcl0wnlab/scanner-inurlbr
Recherche avancée dans les moteurs de recherche, permet une analyse destinée à exploiter GET / POST en capturant les e-mails et les URL, avec une…
 professionallyevil/harpoon
Une collection de scripts, de trucs et astuces pour le hacking de clusters k8s et de conteneurs.
 gitaware/poc_exploit_paxton_license
Exploit PoC qui génère des fichiers de licence valides pour le logiciel Paxton NET2 en abusant du générateur de clés afin de contourner la validation…
 d4vinci/bugz-tools
Une collection d'outils que j'ai écrits pour le bug bounty ou le hacking et que ça ne me dérange pas de publier :smile:
 thesecretclub/sandboxbootkit
Bootkit pour Windows Sandbox afin de désactiver DSE/PatchGuard.
 al1ex/ysoserial
Un outil de preuve de concept pour générer des charges utiles qui exploitent la désérialisation non sécurisée d'objets Java.
 malwaretech/cve-2024-47176-scanner
Un scanner simple pour identifier les instances vulnérables de cups-browsed sur votre réseau
 rxerium/bash-bunny-payloads
Personnellement conçus, des payloads Bash Bunny
 smythtech/sdnpwn
Un toolkit de test de pénétration SDN
 marb08/etherleak-checker
Ce script Python permet de détecter la vulnérabilité Etherleak (CVE-2003-0001) sur un hôte cible en analysant les données de bourrage dans les…
 rickdejager/cupshax
Preuve de concept rapide pour l'exploit CUPS récent permettant l'exécution de code à distance via l'injection PPD et la découverte d'imprimantes…
 djsime1/awesome-flipperzero
🐬 Une collection de ressources géniales pour le Flipper Zero.
 ra3edaj/lab-dfir-cve-2023-38831
d
 haile01/perl_spreadsheet_excel_rce_poc
POC pour une vulnérabilité RCE dans la bibliothèque ParseExcel, et ParseXLSX également, en tant que bibliothèque dépendante.
 fortra/nanodump
Le couteau suisse du dump LSASS
 corelight/cve-2022-26809
Paquet Zeek détectant les tentatives d'exécution de code à distance (CVE-2022-26809) et les exploitations réussies via DCE/RPC, générant des notices…