
apache-vulnerable
Détecte les vulnérabilités de parcours de chemin du serveur HTTP Apache (CVE-2021-41773, CVE-2021-42013) en vérifiant l'exposition de /etc/passwd…

Détecte les vulnérabilités de parcours de chemin du serveur HTTP Apache (CVE-2021-41773, CVE-2021-42013) en vérifiant l'exposition de /etc/passwd…

Collection organisée de requêtes Google dork pour une reconnaissance avancée via les moteurs de recherche, révélant des bases de données exposées,…

Un toolkit d'écriture de shellcode

Détournement du gestionnaire de fichiers Slui, contournement de l'UAC, élévation de privilèges locale

⚔️Windows11 Penetration Suite Toolkit 🔰 Le premier environnement de test de pénétration Windows sur Mac à puces M

RansomLord est un outil d'exploitation anti-ransomware de preuve de concept qui automatise la création de fichiers PE, utilisés pour compromettre les…

Un scanner PHP CVE-2025-1219. En bash sans root.

Inception est un outil de manipulation physique de la mémoire et de piratage exploitant le DMA basé sur PCI. L'outil peut attaquer via FireWire,…

Conférence présentée à Offensivecon 2025 par Richard Abou Chaya et John Stephenson

Laboratoire pratique sur la détection et l'atténuation des menaces d'applications web à l'aide d'OWASP ZAP, Burp Suite et ModSecurity WAF (avec OWASP…

Une collection de liens utiles pour les pentesteurs

Attaque par débordement de tampon et prévention pour un système à processeur logiciel basé sur FPGA - 7e Conférence internationale sur l'innovation…

Exploit pour Dirty COW (CVE-2016-5195) permettant une élévation de privilèges locale sur les noyaux Linux vulnérables via une condition de course…

Démonstration d'une vulnérabilité d'exécution de code à distance via la sérialisation Pickle dans ClearML

Générateur de payloads de reverse shell Node.js pour les tests d'intrusion. Crée des shells bind et reverse en JavaScript.

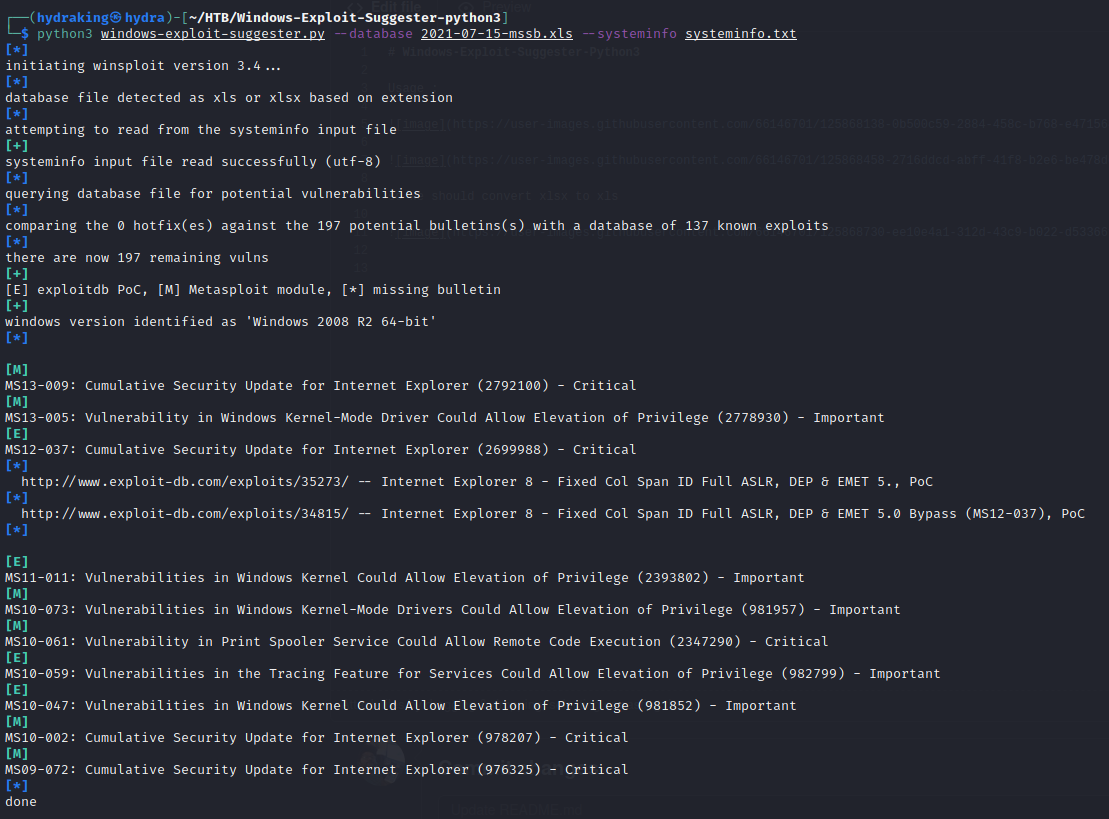
Outil de recoupement basé sur Python : utilise systeminfo de Windows et les bulletins de sécurité MS pour détecter les vulnérabilités non corrigées…

Webmin 1.910 Exploit d'exécution de code à distance

Technique d'exécution/injection de code utilisant la manipulation de la structure du module PEB des DLL