

Venom-JWT
 z-bool/venom-jwt
Outil de vérification de vulnérabilité et de brute-force de clés développé pour les tests d'intrusion JWT. Génère des résultats pour le FUZZ ciblant…
password-crackingvulnerability-analysisexploitation+3
289
z-bool/venom-jwtOutil de vérification de vulnérabilité et de brute-force de clés développé pour les tests d'intrusion JWT. Génère des résultats pour le FUZZ ciblant…
 1n3/wordpress-xmlrpc-brute-force-exploit
Exploit de force brute System Multicall XMLRPC Wordpress (0day) par 1N3 @ CrowdShield
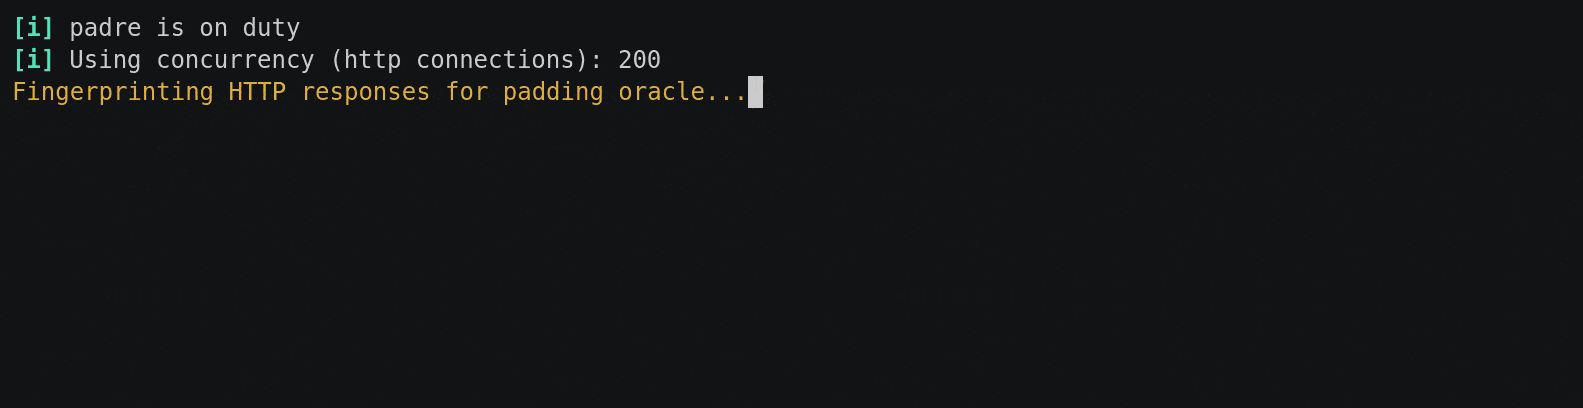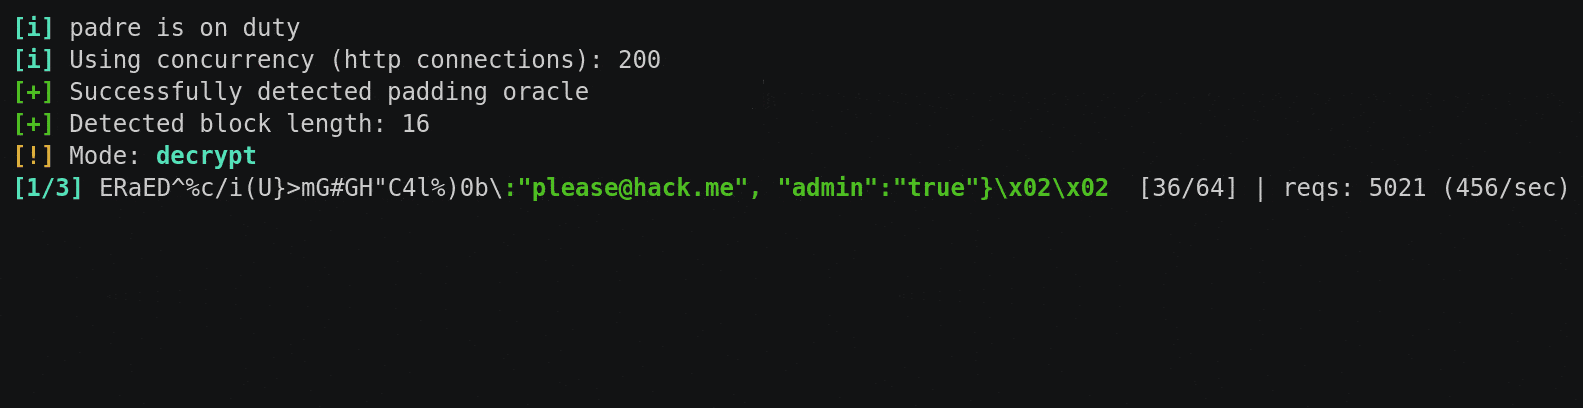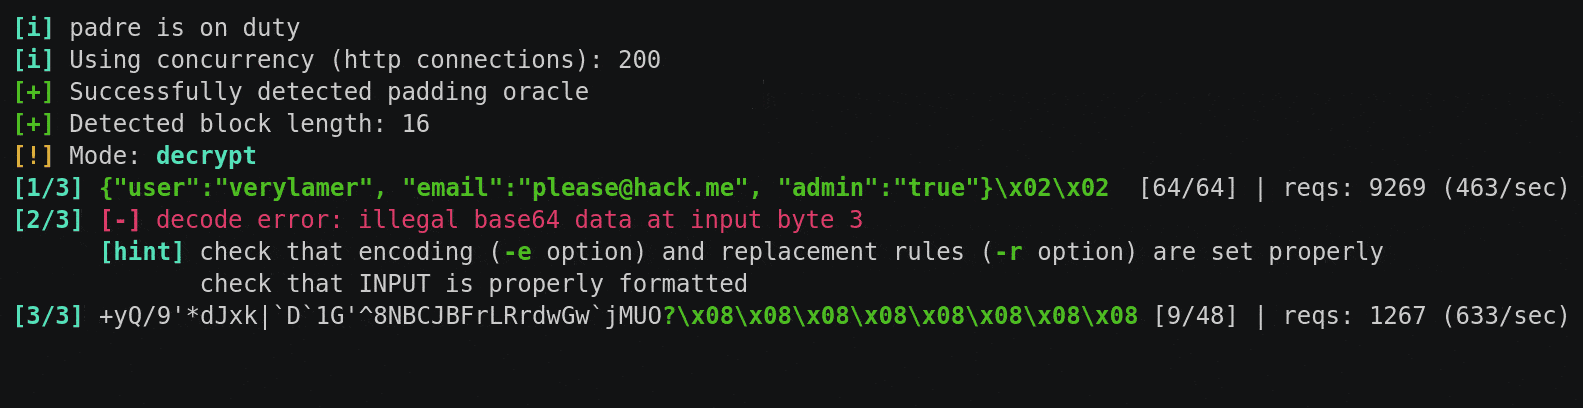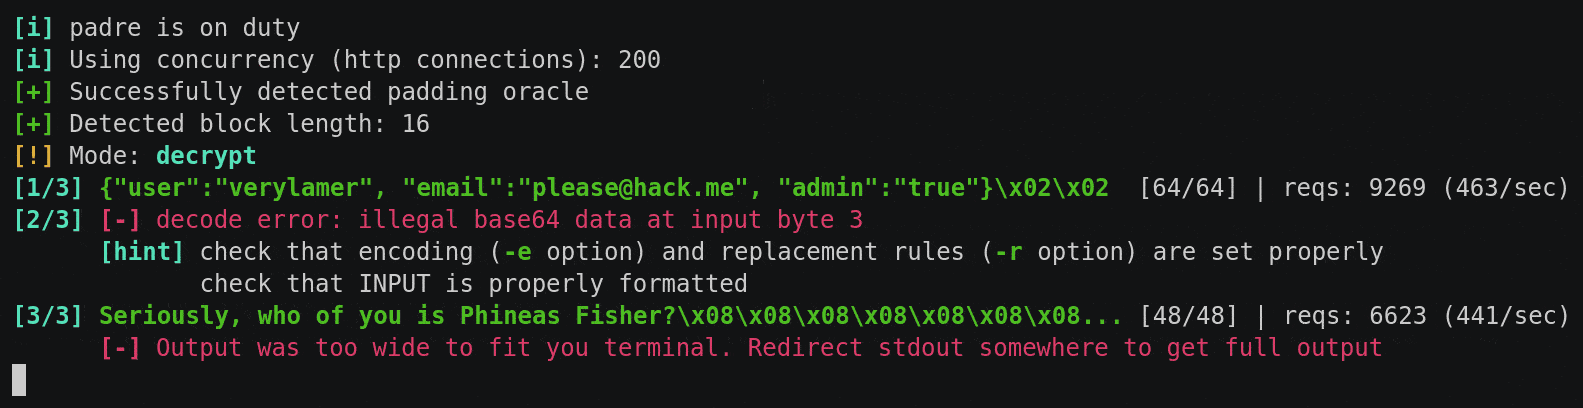 glebarez/padre
Exploit de Padding Oracle ultra-rapide et avancé
 gmh5225/ampa.sys-exp
Pas mon code. uniquement pour sauvegarde.
 3xpl01tc0d3r/processinjection
Ce programme est conçu pour démontrer diverses techniques d'injection de processus.
 t0thkr1s/revshellgen
Générateur de shell inverse écrit en Python 3.
 xv0nfers/v8-sbx-bypass-collection
Collection organisée de rapports d'évasion, de contournement et de violation de la sandbox V8, avec liens vers les suiveurs de problèmes, articles,…
 vulncheck-oss/external-c2-experiments
Module C2 externe Go pour go-exploit qui capture les shells SSH inversés, fournissant un écouteur serveur et un client de payload pour intégrer des…
 hasherezade/process_overwriting
Technique d'injection PE qui écrase l'exécutable d'un processus suspendu par une charge utile, permettant l'exécution de code sous l'identité d'un…
 certcc/certfuzz
Ce projet contient le code source du CERT Basic Fuzzing Framework (BFF) et du CERT Failure Observation Engine (FOE).
 joidiego/detection-struts-cve-2017-5638-detector
Système de détection d'anomalies en temps réel pour l'exploit Apache Struts CVE-2017-5638 utilisant l'analytique en flux, l'analyse d'octets par…
 projectdiscovery/nuclei-templates-labs
Environnements vulnérables associés à des modèles Nuclei prêts à l'emploi pour les tests de sécurité et l'apprentissage ! 🚀
 drackyjr/cve-2020-15778-scp-command-injection-check
Ce script est un outil sûr et simple qui aide les utilisateurs système, étudiants et administrateurs à vérifier si leur client SCP (Secure Copy) est…
 mustgundogdu/research
Zero-day et code d'exploitation de certaines applications
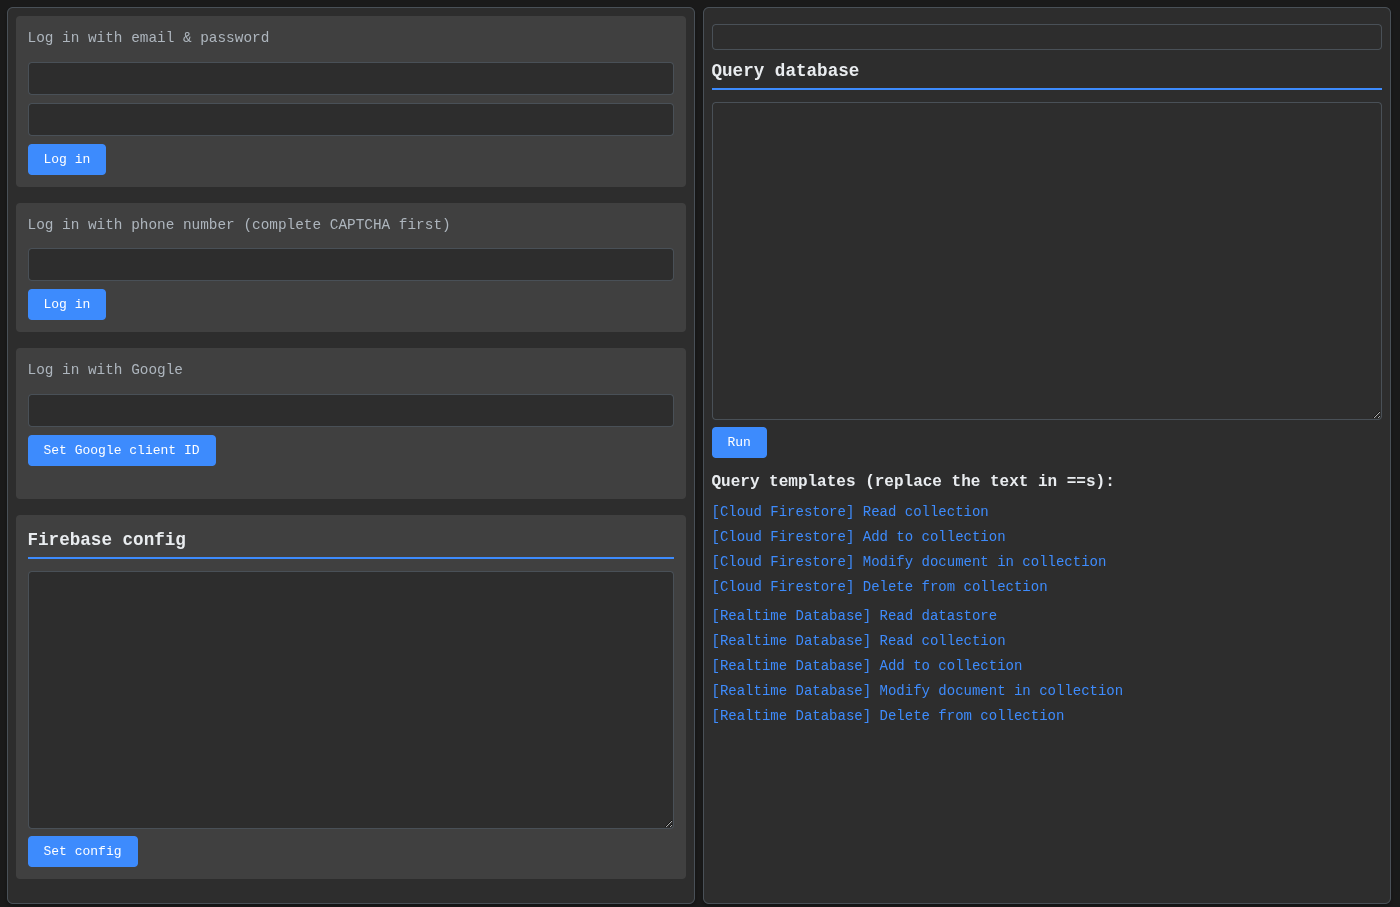 iosiro/baserunner
Un outil pour explorer les datastores Firebase.
 nisargsuthar/suricata-rule-cve-2025-53770
Règles de détection pour CVE-2025-53770
 logangoins/cable
Boîte à outils .NET de post-exploitation pour la reconnaissance et l'exploitation d'Active Directory.
 rteccybersec/raitrigger
Déclencheur d'authentification SYSTEM local pour relais