

metasploit-framework-nu11secur1ty
 nu11secur1ty/metasploit-framework-nu11secur1ty
Extension de metasploit-framework
penetration-testing-frameworksprivilege-escalationreconnaissance+9
nu11secur1ty/metasploit-framework-nu11secur1tyExtension de metasploit-framework
 victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
Analyse pas à pas d'un laboratoire LetsDefend SOC342 analysant CVE-2025-53770 SharePoint ToolShell bypass d'authentification et RCE, incluant la…
 vulncheck-oss/go-exploit-cache
Un utilitaire pour produire une base de données de cache HTTP à utiliser avec go-exploit
 prabhatverma47/motioneye-rce-through-config-parameter
Étapes du PoC pour cette vulnérabilité
 synacktiv/extloader
Un kit d'exploitation d'extensions Chromium
 snawoot/hisilicon-dvr-telnet
Matériaux de preuve de concept pour l'article https://habr.com/en/post/486856/
 hussienmisbah/exploits
Dépôt contenant des scripts d'exploitation pour diverses CVE, ciblant les applications web, les binaires et les services réseau, adapté aux tests…
 logangoins/sharpsuccessor
SharpSuccessor est une preuve de concept (POC) .NET pour armer complètement l’attaque BadSuccessor de Yuval Gordon (@YuG0rd) d’Akamai.
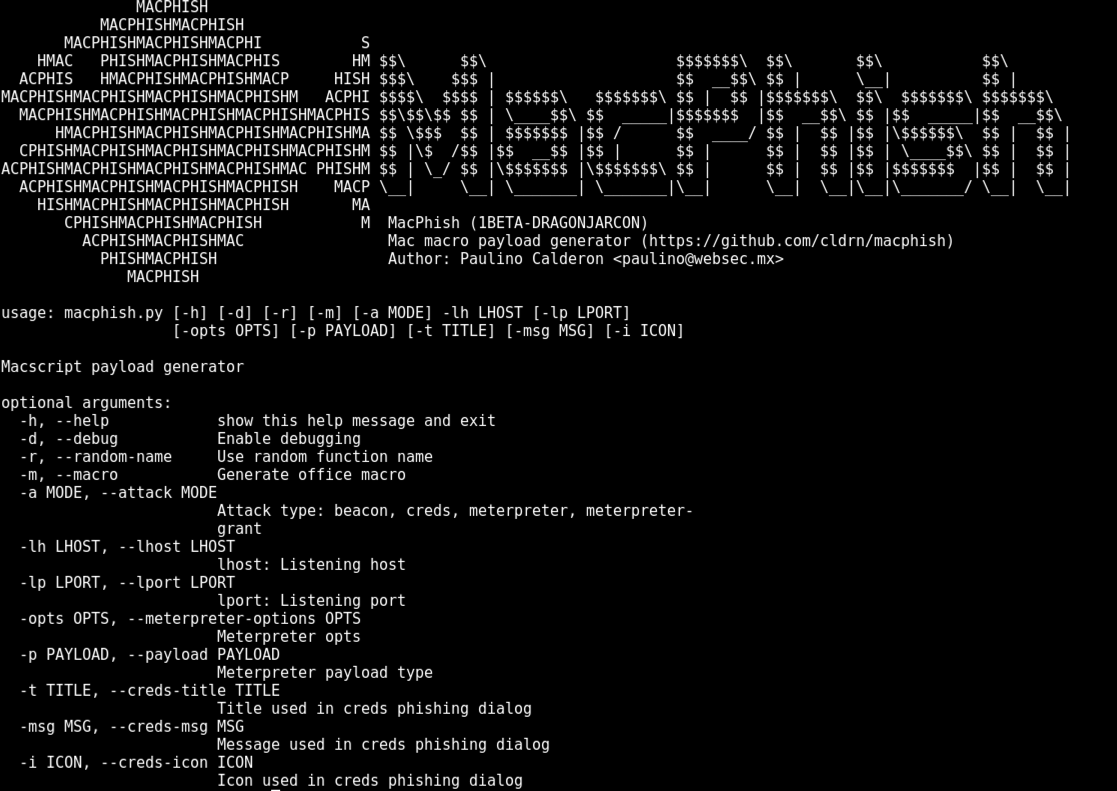 cldrn/macphish
Génère des macros Office pour Mac malveillantes avec des charges utiles de balise, de récolte d'identifiants et de meterpreter pour les tests de…

 jgoyd/ams-failopen
Zero-day dans AppleMediaServices : un échec de récupération du Bag désactive la signature Mescal/Absinthe. Les requêtes adressées aux services Apple…
 machine1337/pycrypt
Crypter basé sur Python capable de contourner tout type de produits antivirus.
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
Exploitation simulée et atténuation de CVE-2025-54918 (vulnérabilité NTLM Windows). Inclut des scripts de détection, le correctif Ansible et le…
 mrk336/patch-the-path-cve-2025-55234-detection-defense
Ce playbook décrit les stratégies de détection, de confinement et de remédiation pour CVE-2025-55234, une faille critique d'élévation de privilèges…
 seifeldienahmad/penetration-testing-on-metasploitable2
Projet de pentest pratique utilisant Kali Linux contre Metasploitable2. Comprend le flux de travail complet : scan Nmap, énumération, exploitation…
 ransc0rp1on/icmp-timestamp-poc
Un outil de reconnaissance pour détecter CVE-1999-0524 (Divulgation de timestamp ICMP) en automatisant l'extraction de timestamps via nping ou…
 anonymous121029034720384234234/py-network-scanner
Boîte à outils avancée de tests de pénétration réseau avec évaluation des vulnérabilités SSH, exploitation de CVE-2018-15473, capacités de force…
 vaishnavucv/project-vuln-detection-n-mitigation_101
Détection et atténuation des vulnérabilités Apache ActiveMQ | Architectures de sécurité et administration de systèmes - sur - Exécution de code à…