Multi-VLAN-Enterprise-Network-Vulnerability-Assessment

Évaluation des vulnérabilités d'un réseau d'entreprise multi-VLAN à l'aide de Nessus, OWASP ZAP et Wireshark. Confirme la présence de Stored XSS sur…

Évaluation des vulnérabilités d'un réseau d'entreprise multi-VLAN à l'aide de Nessus, OWASP ZAP et Wireshark. Confirme la présence de Stored XSS sur…

TVRA qualitative pour laboratoire d'entreprise multi-VLAN notant les XSS stockées et EternalBlue via CVSS v3.0 avec preuves ZAP, Nessus et Wireshark.

Assistant de sécurité IA hors ligne pour tests d'intrusion en environnement isolé

Analyseur de protocole de sérialisation Java basé sur Go qui analyse, extrait et génère des charges utiles de désérialisation avec le support des…

Outils et techniques pour Red Team / tests d'intrusion

Cadre de détection automatisée des vulnérabilités pour les vulnérabilités d'exécution transitoire (IEEE S&P '26)

Moteur de reconnaissance avancé qui trouve de vrais secrets, les valide en direct et construit des chemins d'exploitation à partir de l'intelligence…

Code de preuve de concept pour battre la preuve ZK de cryptanalyse quantique de Google

EXPLIoT - Framework de test de sécurité et d'exploitation de l'Internet des objets

Laboratoire structuré de tests d'intrusion documentant une chaîne d'attaque complète, de la reconnaissance réseau à l'exploitation root de la…

Collection de PoC et de techniques offensives utilisées par la BlackArrow Red Team

Un fichier objet Beacon de Cobalt Strike qui exploite la vulnérabilité BlueHammer pour obtenir une copie de la base de données SAM.

En-tête uniquement pour bibliothèque d'appels système indirects Windows x64. Zéro CRT, zéro IAT, VEH anti-BP, contournement AMSI/ETW, mémoire W^X,…

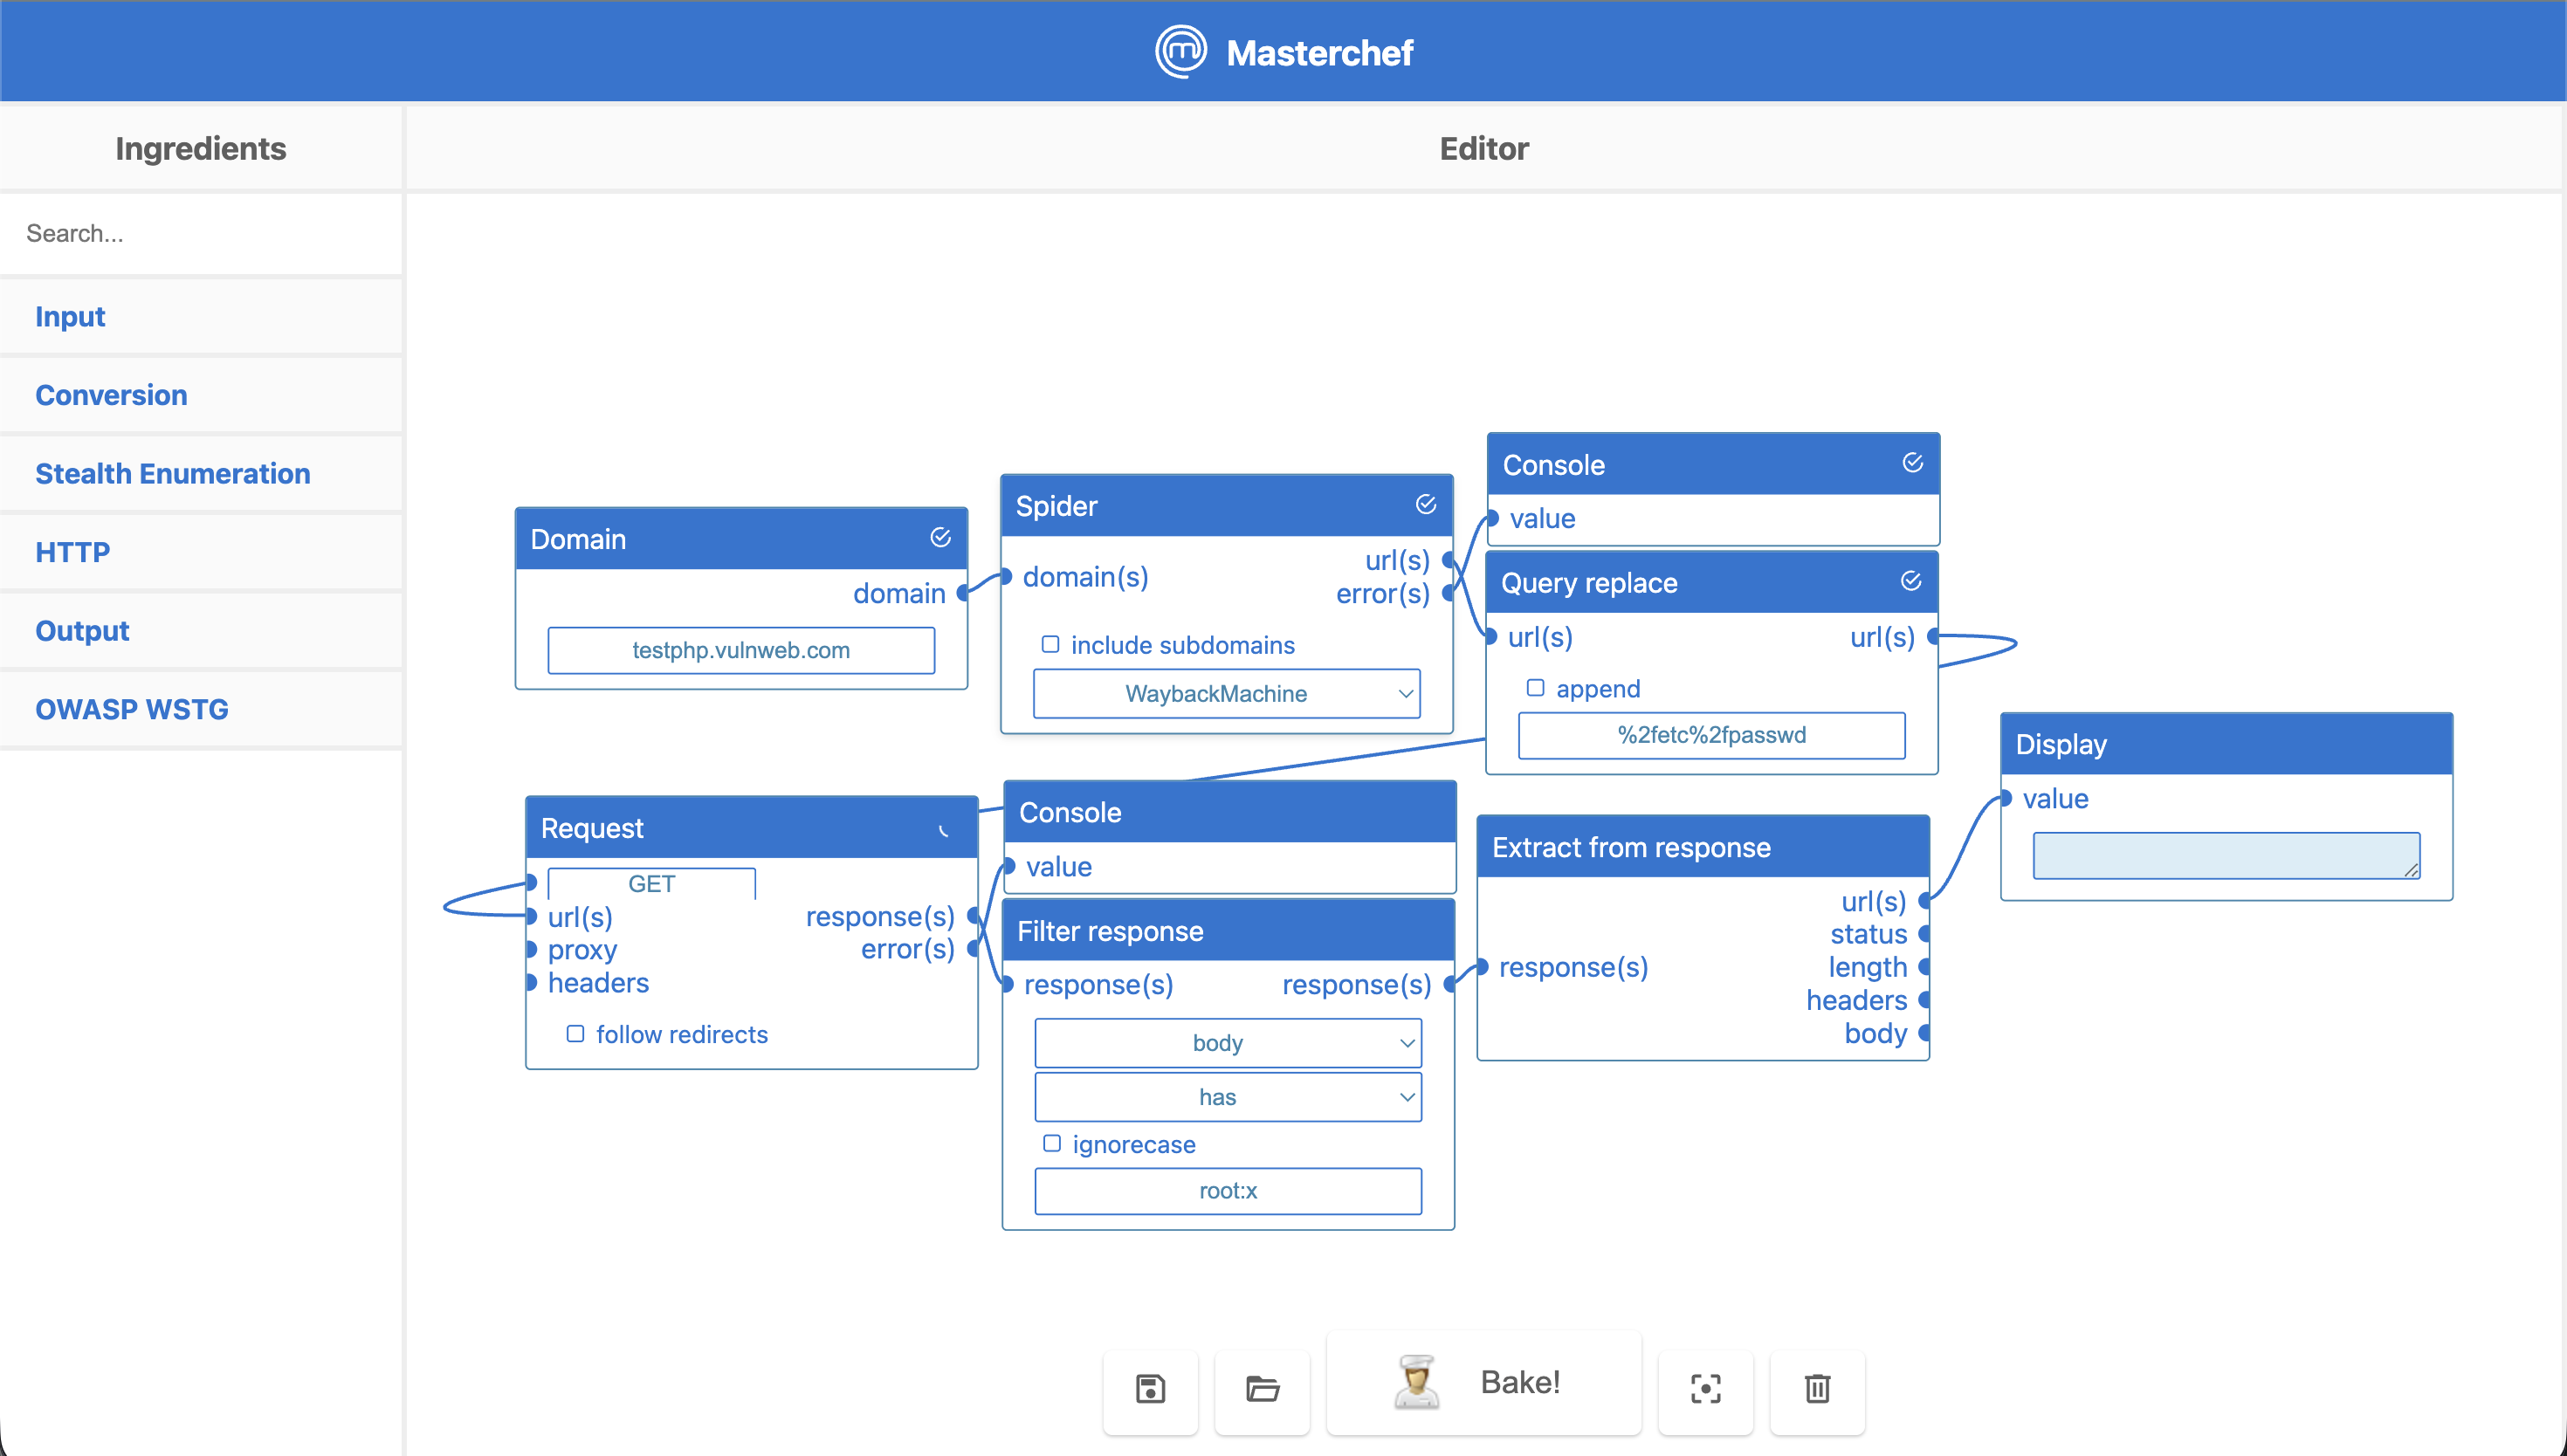
🍳 L'outil de pentest le plus délicieux

KslDump — Pourquoi apporter votre propre couteau quand Defender en a déjà laissé un dans la cuisine ?

Un scanner minimaliste de vulnérabilités zero-day propulsé par LLM par AISLE.

Fork de gogs/gogs pour les tests de référence d'accessibilité (CVE-2024-45337)

ExportHider: Génération de la table d'exportation lors de l'exécution pour masquer les fonctions exportées du fichier DLL.