
rdg_scanner_cve-2020-0609
 ruppde/rdg_scanner_cve-2020-0609
Analyse des passerelles Bureau à distance (CVE-2020-0609 et CVE-2020-0610 potentiellement non corrigées)
reconnaissancevulnerability-scannersexploitation+3
40
ruppde/rdg_scanner_cve-2020-0609Analyse des passerelles Bureau à distance (CVE-2020-0609 et CVE-2020-0610 potentiellement non corrigées)
 ameetsaahu/kernel-exploitation
Notes et scripts de développement d'exploits du noyau Linux pour les défis CTF, couvrant l'extraction d'initramfs, l'abus de msg_msg/ldt_struct et…
 shadow0ps/cve-2023-20198-scanner
Ceci est un scanner d'empreintes de webshell conçu pour identifier les implants sur les WebUI Cisco IOS XE affectés par CVE-2023-20198 et…
 nixwizard/kube-alien
Outil automatisé de test d'intrusion de cluster Kubernetes qui exploite les défauts de configuration dans l'API, Kubelet, etcd et Dashboard pour…

 gabimarti/smbscanner
Scanner SMB multithreadé pour vérifier CVE-2020-0796 pour SMB v3.11
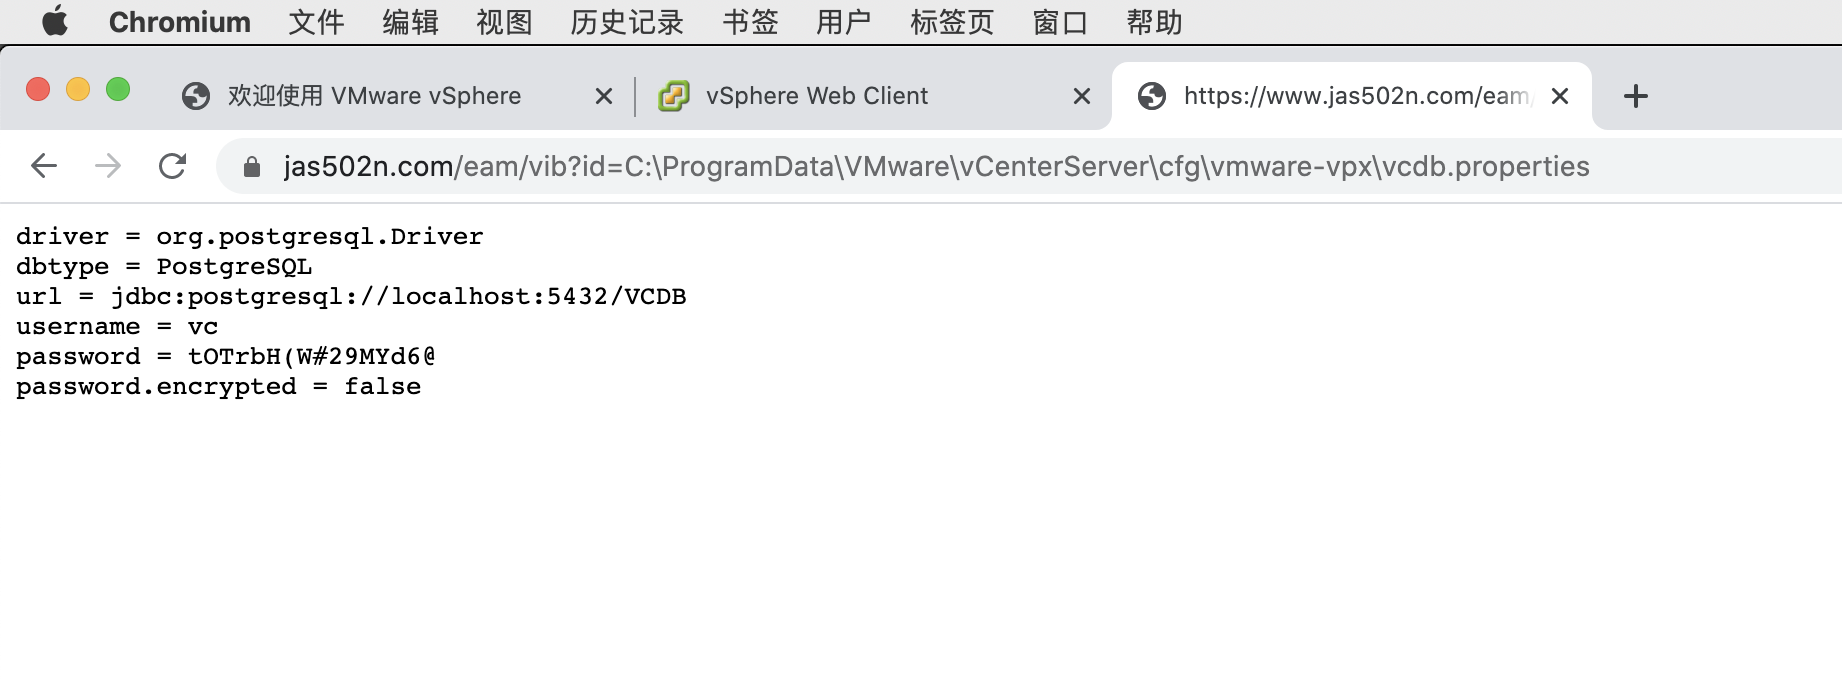 jas502n/vmware_vcenter
VMware vCenter (sans authentification)
 nccgroup/firstexecution
Collection de différentes façons d'exécuter du code en dehors des points d'entrée attendus
 cinaaaa/hiroo
🔐 HIROO est un générateur d'outil d'administration à distance (RAT) FUD
 lhotari/log4shell-mitigation-tester
Testez et validez les approches d’atténuation de Log4Shell (CVE-2021-44228) avec un exemple d’application Log4j vulnérable, incluant l’exploitation…
 tam-k592/cve-2024-6387
Récemment, les mainteneurs d'OpenSSH ont publié des mises à jour de sécurité pour corriger une vulnérabilité critique qui pourrait conduire à une…
 bogdanticu88/ratrace
Un outil CLI léger pour détecter et exploiter systématiquement les conditions de course dans les applications web, les API et les services modernes.
 finngineering/apxutil
Un outil pour manipuler les fichiers d'archives des automates programmables Schneider Electric
 corelight/cve-2020-14882-weblogicrce
Détection de RCE dans le serveur WebLogic d'Oracle CVE-2020-14882 / CVE-2020-14750
 bishopfox/vulnerablegwtapp
Une application web basée sur GWT, volontairement vulnérable, pour tester les outils et les techniques.
 anthophilee/a2sv--ssl-vul-scan
A2SV = Scan automatique des vulnérabilités SSL. HeartBleed, CCS Injection, SSLv3 POODLE, FREAK... etc. Vulnérabilités prises en charge :…
 unix13/metasploitable2
PHP-CGI-REMOTE_CVE-2012-1823, UnrealIRCd, MySQL, PostgreSQL et force brute SSH, VSFTPD2.3.4, samba CVE-2007-2447, serveur JAVA RMI, démon distcc,…