BPFDoor-controller-source

Code source d'un contrôleur de backdoor BPFDoor supportant des canaux de communication cachés TCP, UDP, ICMP et HTTPS avec activation par paquet…

Code source d'un contrôleur de backdoor BPFDoor supportant des canaux de communication cachés TCP, UDP, ICMP et HTTPS avec activation par paquet…

Un guide détaillé de l'exploitation de Billing room via CVE-2023-30258 et de l'escalade de privilèges via une mauvaise configuration de fail2ban.

Cadre automatisé pour détourner le raisonnement de sécurité dans les grands modèles de raisonnement via des traces de raisonnement simulées et un…

Preuve de concept concernant la faille d'élévation de privilèges identifiée dans Osconfig de Google

Vulnérabilité Zero Day d'Apache Log4j alias Log4Shell alias CVE-2021-44228

0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) Exploit PoC d'exécution de code root à distance / escalade de privilèges MySQL Pour tests…

Preuve de concept et rapport pédagogique démontrant l’élévation de privilèges locale vers root via l’appartenance par défaut au groupe LXD sur Ubuntu…

Une liste organisée de ressources concernant CVE-2025-55182, la vulnérabilité critique d'exécution de code à distance (RCE) dans les composants…

Référentiel organisé d'analyses d'exploits de preuve de concept pour les vulnérabilités de sécurité, fournissant des ressources pédagogiques et des…

Rogue-MySql-Server


Atténuation CVE-2022-29072 de 7-Zip - Fichier CHM - Ce script détecte si le fichier .chm existe et le supprime.

Buildpack fournissant une solution de contournement pour CVE-2021-44228 (exploit RCE Log4j)

Collection organisée de rapports de recherche en cybersécurité couvrant l'analyse des CVE, la recherche d'exploits, le renseignement sur les menaces…

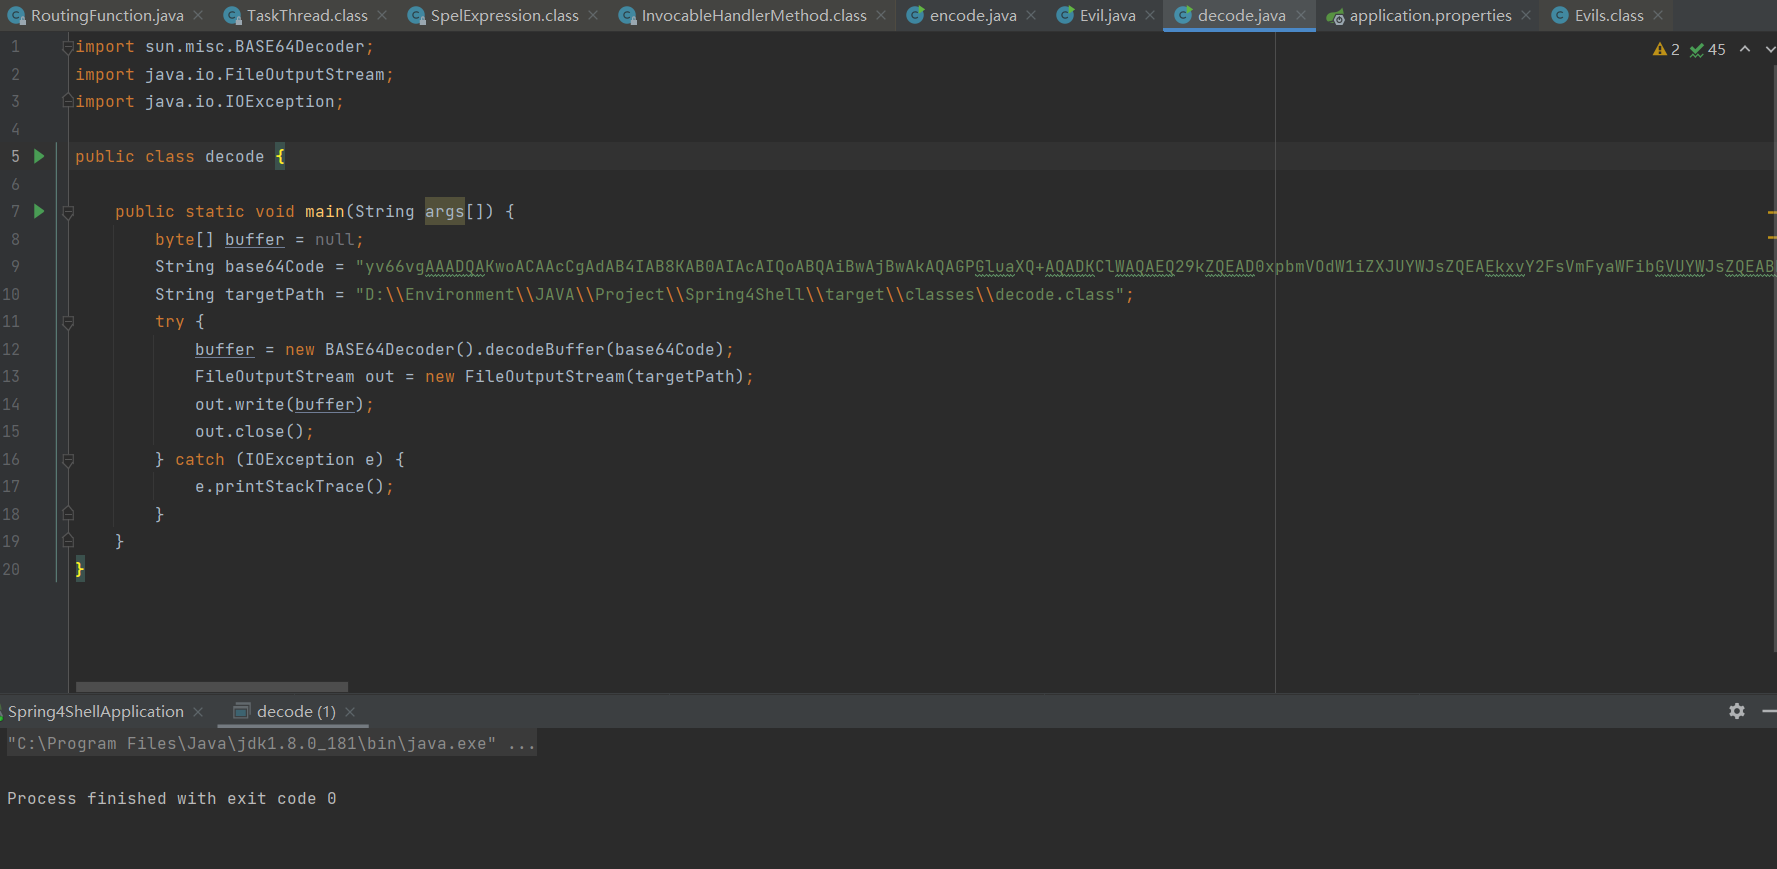
Conversion de Class en String base64, et de String base64 en Class.

Correctif des solutions de contournement CVE-2022-30190-follina

Agent Java qui transforme une classe vulnérable pour bloquer l'exploitation de CVE-2024-43044 dans les contrôleurs Jenkins, avec arrêt forcé…