

BlackSnufkin
 blacksnufkin/blacksnufkin
Opérateur d'équipe rouge et développeur de logiciels malveillants spécialisé dans les techniques d'évasion, le rétro-ingénierie et les opérations…
exploitationreverse-engineeringmalware-analysis+3
2
blacksnufkin/blacksnufkinOpérateur d'équipe rouge et développeur de logiciels malveillants spécialisé dans les techniques d'évasion, le rétro-ingénierie et les opérations…
 nu11secur1ty/kousei
Framework Python/Go qui génère des requêtes PoC d'injection SQL, automatise les attaques sqlmap et gère des scripts d'exploitation modulaires avec…
 sensepost/objection
Kit d'exploration mobile en runtime propulsé par Frida pour évaluer la sécurité des applications iOS et Android. Contourner l'épinglage SSL, extraire…
 devploit/awesome-ctf-resources
Curated list of Capture The Flag (CTF) frameworks, libraries, tools, and educational resources for solving challenges across cryptography,…
 garagehq/nightcrawler
Assistant local IA propulsé par IA pour red team sur téléphone
 halildeniz/dosinator
DoSinator est un puissant outil de test de déni de service (DoS) développé en Python.
 exploit-garbage/0day-rubbish
Redéfinir la divulgation des vulnérabilités à l'ère de l'IA. Nous produisons en masse des 0day exploitables et les divulguons directement, en…
 nu11secur1ty/complete-google-dorks
Collection organisée de requêtes Google dork pour une reconnaissance avancée via les moteurs de recherche, révélant des bases de données exposées,…
 nxenon/h2spacex
Synchronisation de dernière trame HTTP/2 (également connue sous le nom d'attaque par paquet unique) bibliothèque/outil de bas niveau basé sur Scapy +…
 tyeurada/edrevasionworkshop
Matériel d’atelier pour « Développement de logiciels malveillants pas à pas : contourner les EDR, des chargeurs au noyau » présenté à DEF CON 34 et…
 pennyw0rth/netexec
Framework de post-exploitation pour les tests automatisés d'authentification réseau, la récupération d'identifiants et le mouvement latéral dans des…
 klezvirus/syswhispers3
SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
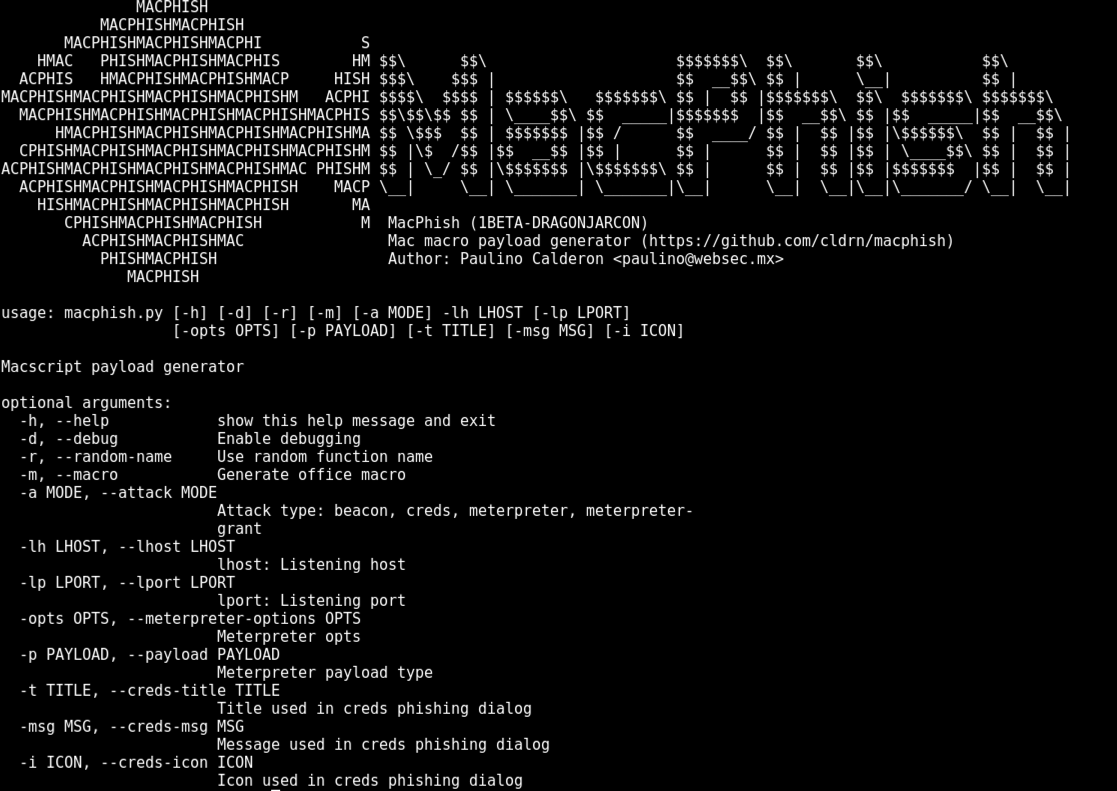 cldrn/macphish
Génère des macros Office pour Mac malveillantes avec des charges utiles de balise, de récolte d'identifiants et de meterpreter pour les tests de…
 silentisvox/syscallrevenant
Appels système indirects propres avec falsification d'appels système.
 rfidresearchgroup/proxmark3
Outil matériel pour l'analyse, l'émulation et les tests de pénétration RFID. Prend en charge les protocoles 125kHz et 13.56MHz (MIFARE, iClass,…
 ps5dev/byepervisor
Un exploit de l'hyperviseur PS5 pour les firmwares 1.xx-2xx.
 vmware-labs/attack-surface-framework
Outil de découverte de la surface d'attaque réseau externe et interne