
CVE-2022-22947_exp
 arrnitage/cve-2022-22947_exp
Script d'exploit pour CVE-2022-22947
payload-generationvulnerability-analysisexploitation+2
5
arrnitage/cve-2022-22947_expScript d'exploit pour CVE-2022-22947
 futureslab/binvariants
Cadre de fuzzing guidé par des invariants au niveau des registres pour les binaires à source fermée, exploitant des violations d'invariants probables…
 cosmo121/follina-remediation
Supprime la capacité de MSDT à s'exécuter, en réponse à CVE-2022-30190 (Follina)
 l33tdawg/phantomrecon
PhantomRecon est un outil d'automatisation de red team modulaire, piloté par des agents et basé sur CLI, conçu pour démontrer des flux de travail…
 ayushman4/tp-link-archer-cr-700-xss-exploit
Exploitation du routeur TP-Link Archer CR-700. (Divulgation responsable à TP-Link)
 rdboboia/disable-registerspoolerremoterpcendpoint
Solution de contournement pour la vulnérabilité d'exécution de code à distance du spouleur d'impression Windows (CVE-2021-34527). Voir :…
 bfurkanyildiz/android-rce-analizi
Android CVE-2024-0044, 43093, 23706 analyse de vulnérabilité et environnement de laboratoire PoC
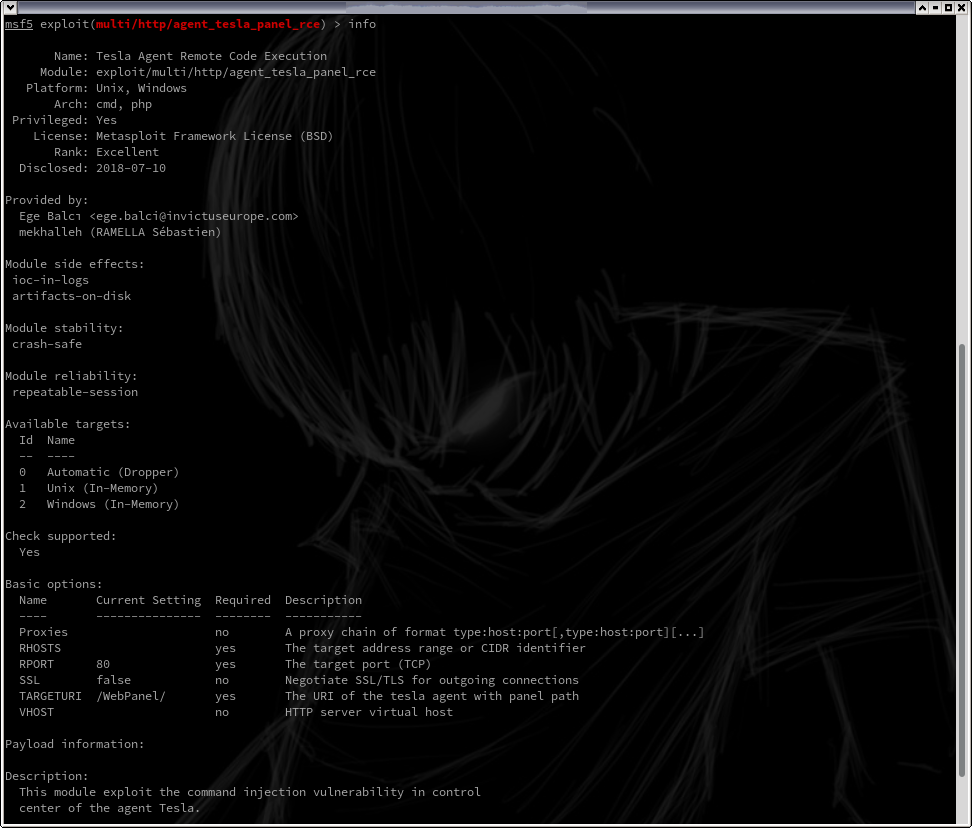 mekhalleh/agent_tesla_panel_rce
Il s'agit d'un module Metasploit qui exploite la vulnérabilité d'injection de commandes dans le centre de contrôle de l'agent Tesla.
 nu11secur1ty/metasploit-framework-nu11secur1ty
Extension de metasploit-framework
 medx267/eternalblue-vulnerability-scanner
Ce script vérifie la présence d'appareils vulnérables à l'exploit EternalBlue (CVE-2017-0144) dans un réseau utilisant SMB.
 destawell/gemini-2.5-pro-nf-tables-red-teaming
Étude de cas Red Teaming Gemini 2.5 Pro nf_tables (CVE-2023-32233) — Alignement de sécurité LLM et divulgation responsable
 damiansuess/learn.bluejam
Apprenez ce qu'est BlueJam CVE-2017-0781
 tranqtruong/detect-bluekeep
un outil simple pour détecter l'exploitation de la vulnérabilité BlueKeep (CVE-2019-0708)
 lochiiconnectivity/vulnupnp
Découvrez les périphériques uPNP vulnérables à CVE-2013-0229 / CVE-2013-0230 / CVE-2012-5958 / CVE-2012-5959
 sunandm/poc-h2-cve-2026-71554
PoC pour CVE-2026-71554 - primitive de request smuggling par en-tête Host dupliqué dans h2 (corrigé dans la version 4.4.1)

 aseemjakhar/kcmd
Détournement et reniflage de la prise connectée Kankun. La prise connectée Kankun et son application mobile utilisent une clé AES 256 bits codée en…
 jenderal92/kintol_shell_upload
python 2.7
 randomrobbiebf/health-check
Health Check & Troubleshooting <= 1.2.3 - Traversée de chemin authentifiée