

AutoWIFI
 momenbasel/autowifi
Framework de test d'intrusion sans fil. Automatise les attaques WPA/WPA2/WEP/WPS - de la reconnaissance à l'exploitation en une seule commande.…
password-crackingreconnaissancewi-fi-auditing+7
56
momenbasel/autowifiFramework de test d'intrusion sans fil. Automatise les attaques WPA/WPA2/WEP/WPS - de la reconnaissance à l'exploitation en une seule commande.…
 malwaretech/follinaextractor
Extraire les URLs de charge utile depuis les fichiers docx et rtf de Follina (CVE-2022-30190)
 decalage2/collisions
Collisions de hachage et leurs exploitations
 lr-m/icseeu
Ceci est une suite d'outils/PoCs/exploits pour les caméras utilisant l'application iCSee. Et oui - elle peut exécuter des jeux NES !
 suniastar/scan-log4shell
Une suite de scan pour trouver les serveurs affectés par la faille log4shell (CVE-2021-44228) avec un exemple pour la tester.
 trinadh465/linux-4.1.15_cve-2022-3564
Instantané du code source du noyau Linux 4.1.15 pour analyser et étudier CVE-2022-3564, une vulnérabilité dans le sous-système réseau du noyau.
 olivierlaflamme/cheatsheet-god
Banque de référence pour tests d'intrusion - OSCP / PTP & PTX Aide-mémoire
 gamehunterkaan/autopwn-suite
AutoPWN Suite est un projet pour scanner les vulnérabilités et exploiter les systèmes automatiquement.
 deepinstinct/dirty-vanity
Un POC pour la nouvelle technique d'injection, abusant de l'API Windows fork pour contourner les EDR.…
 luisfontes19/xxexploiter
Outil pour aider à exploiter les vulnérabilités XXE
 entysec/rombuster
RomBuster est un outil d'exploitation de routeur qui permet de divulguer le mot de passe administrateur du routeur réseau.
 xv0nfers/v8-sbx-bypass-collection
Collection organisée de rapports d'évasion, de contournement et de violation de la sandbox V8, avec liens vers les suiveurs de problèmes, articles,…
 synacktiv/samsung-q60t-exploit
Suite d'exploits ciblant le téléviseur Samsung Q60T basé sur Tizen, incluant des exploits v8 et noyau, le déchiffrement du firmware et l'accès à un…
 sec-tools/litefuzz
Un fuzzer multi-plateforme pour sonder les binaires en espace utilisateur, les clients et serveurs réseau.
 cerberusmrxi/cve-2025-55182-advanced-react-server-components-rce-exploit
Scanner RCE avancé pour React Server Components ciblant CVE-2025-55182. Fonctionnalités : fingerprinting multi-étapes, vérification de vulnérabilité,…
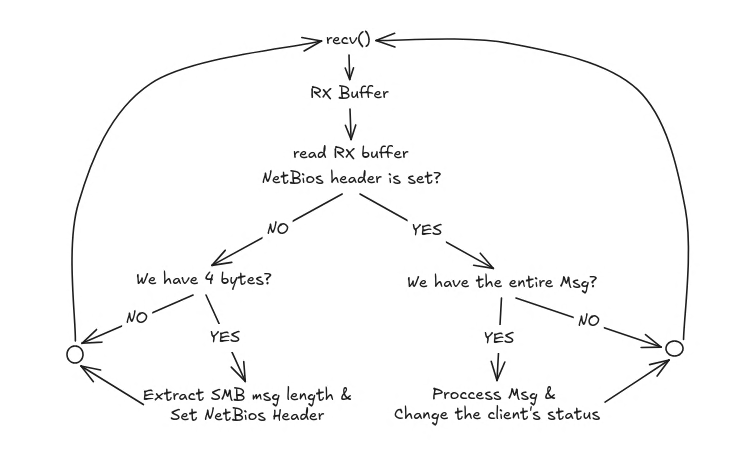 lcky00/impostor
SMB1 server for NTLMv2 hash interception, written in C.
 azhariramadhan/cve-2026-39047
Framework d'exploitation d'imprimantes pour les tests de sécurité via le port brut 9100, avec livraison de payloads PCL, bombardement DoS, codes QR…
 cobbbex/cisco-asa-vulnerability-research
Ingénierie inverse systématique du binaire lina de Cisco ASA pour découvrir et analyser les vulnérabilités de corruption mémoire, notamment…