TomcatScanPro
Outil automatisé de scan et d'exploitation de vulnérabilités Tomcat, prenant en charge la détection par lots de mots de passe faibles, le déploiement…

Outil automatisé de scan et d'exploitation de vulnérabilités Tomcat, prenant en charge la détection par lots de mots de passe faibles, le déploiement…

Outil automatisé de désauthentification Wi-Fi qui analyse en continu les clients sur un SSID cible et expulse les appareils non présents sur la liste…

Un programme Rust que j'ai écrit en apprenant le développement de malwares.

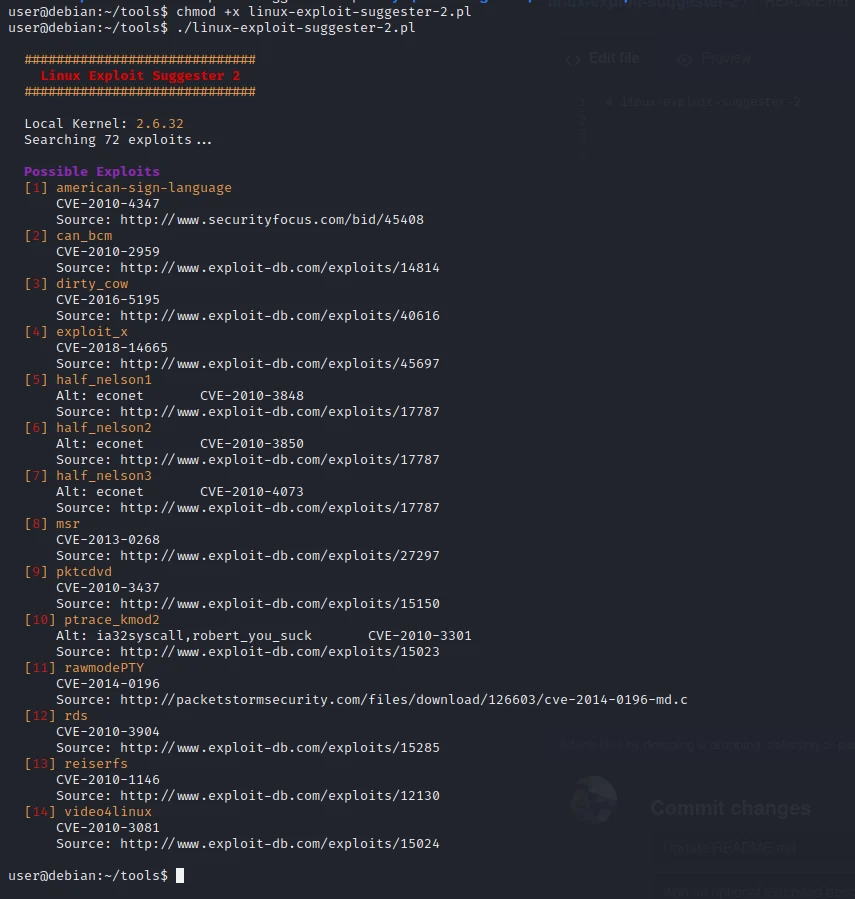
Utilitaire de post-exploitation qui analyse la version du noyau/système d'exploitation et la configuration afin de suggérer les exploits d'élévation…

Responder est un poisonneur LLMNR, NBT-NS et MDNS, doté d'un serveur d'authentification rogue HTTP/SMB/MSSQL/FTP/LDAP intégré prenant en charge…

Collisions de hachage et exploitations

RDP monster-in-the-middle (mitm) et bibliothèque pour Python avec la possibilité de surveiller les connexions en direct ou a posteriori

Une collection de plus de 60 scripts - mise à jour spécifiquement pour la fonction BadUSB sur le FlipperZero.

Dominez Active Directory avec PowerShell.

Nord Stream est un outil qui vous permet d'extraire des secrets stockés dans les environnements CI/CD en déployant des pipelines malveillants. Il…

Dominez le domaine. Relaie vers la royauté.

Cet outil vous permet de lire en masse n'importe quelle vidéo YouTube, de terminer des applications et de renommer des appareils Chromecast obtenus…

CVE2PoC est un outil qui aide les testeurs d'intrusion, les chasseurs de bugs et les chercheurs en sécurité à trouver rapidement des exploits publics…

Technique d'injection PE locale utilisant des points d'arrêt matériels et une gestion vectorisée des exceptions pour manipuler le chargement de DLL…

Outil de piratage du système de fichiers Windows hors ligne pour Linux

Zeek paquet détectant les tentatives d'exploitation de CVE-2021-38647 (OMIGOD) en surveillant le trafic OMI/WMI pour l'absence d'en-têtes…

Profil de pentest agentique pour Hermes : 31 playbooks pour la reconnaissance autorisée, les attaques web/contrôle d'accès, la validation sûre des…

Convertit PE en un shellcode