ImpulsiveDLLHijack
Outil basé sur C# qui automatise le processus de découverte et d'exploitation des DLL Hijacks dans les binaires cibles. Les chemins détournés…

Outil basé sur C# qui automatise le processus de découverte et d'exploitation des DLL Hijacks dans les binaires cibles. Les chemins détournés…

BootStomp : un outil de recherche de vulnérabilités de bootloader

Automatise l'exploitation des GPO Active Directory via le relais NTLM, permettant la génération de modèles GPO malveillants, l'usurpation…

Troyanisez votre payload - automatisation WinRAR (SFX) - sous les distributions Linux

Threadless Module Stomping In Rust avec quelques fonctionnalités (En mémoire de ceux assassinés lors du massacre de la fête Nova)

Injection de shellcode utilisant l'API de débogage Windows

Office Anywhere — système de bureautique intelligent en réseau

Technique de persistance COM Windows

SoK/Whitepaper sur les Opérations offensives contre Active Directory Certificate Service

Derniers exploits PoC & Writeups

Script de détection de sécurité d'authentification Milvus : CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token faible /expr) / port interne…

Scanneur de masse F5 et vérificateur CVE-2020-5902

Boîte à outils C# pour l'interaction brute avec Kerberos et son exploitation : requêtes TGT/TGS, abus de délégation S4U, Kerberoasting, AS-REP…

Logiciel d'attaque par accès direct à la mémoire (DMA)

PHPGGC est une bibliothèque de payloads PHP unserialize() accompagnée d'un outil pour les générer, depuis la ligne de commande ou par programmation.

Utilise un grand nombre de PoC/EXP à haute menace pour obtenir rapidement les privilèges cibles, utilisé pour la pénétration et la prise de points…

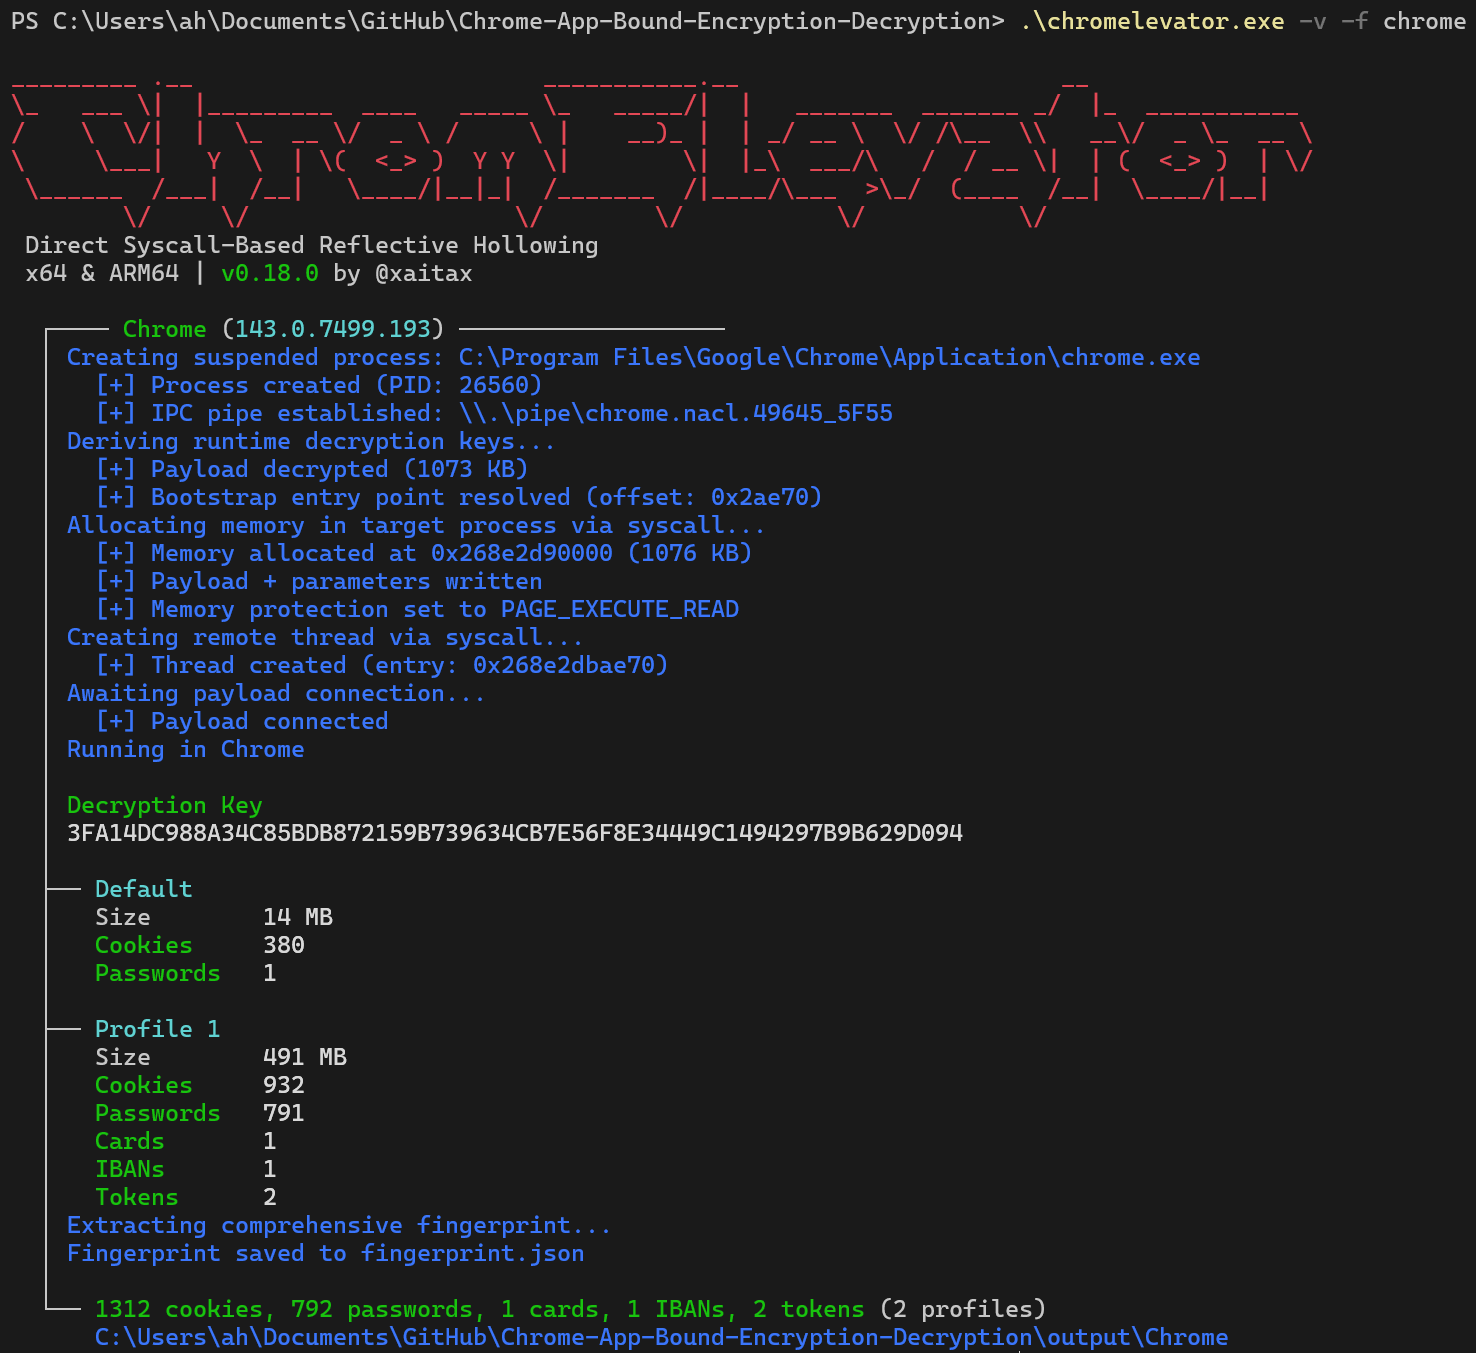
Contourner le chiffrement App-Bound de Chromium via le Process Hollowing réflexif basé sur des appels système directs. Extraire les cookies, mots de…

Outil de reconnaissance ultime pour l'Internet des objets/Systèmes de Contrôle Industriel.