
Oihk-pentesting
 broskigx/oihk-pentesting
Autonomous multi-agent AI penetration-testing engine: a governed tool sandbox, an immutable evidence-and-validation gate, and a reproducible…
osintpenetration-testing-frameworksprivilege-escalation+7
4
broskigx/oihk-pentestingAutonomous multi-agent AI penetration-testing engine: a governed tool sandbox, an immutable evidence-and-validation gate, and a reproducible…
 infobyte/faraday_templates
Dépôt de modèles pour la plateforme de sécurité Faraday, fournissant des modèles réutilisables de scan de vulnérabilités et d'exploitation pour des…
 ransomwares/there-is-a-cve
Outil de pentesting intégrant Shodan pour la reconnaissance d'IP et l'identification de CVE, avec l'intégration de Metasploit et Exploit-DB pour la…
 davidcarliez/mythic_telegram_profile
Profil Mythic C2 qui tunnelise le trafic des agents Athena et Apollo via des messages bot-à-bot Telegram, reliant les charges utiles chiffrées à…
 ianxtianxt/cobaltstrike-ms17-010
cs扫描ms17-010的一个插件
 ic3-512/linux-root-kit
Simulation de bout en bout d'une attaque par confusion de dépendances Python, escalade de privilèges sudo (CVE-2025-32463) et persistance basée sur…

 d0ubl3g/industrial-security-auditing-framework
ISAF vise à être un framework qui fournit les outils nécessaires pour un audit de sécurité approprié des environnements industriels (OT).
 d3ckx1/omniscan
Scanner de vulnérabilités multi-moteur avec les moteurs intégrés Nuclei Lite, Afrog et XRay. Fonctionnalités de découverte d'actifs via FOFA/Shodan,…
 rburrito/payloadgenerator
Un wrapper pour MSFvenom qui permet une génération facile de payloads.
 34zy/githarvest3r
Outil simple de collecte d'exploits CVE depuis GitHub écrit en Python.
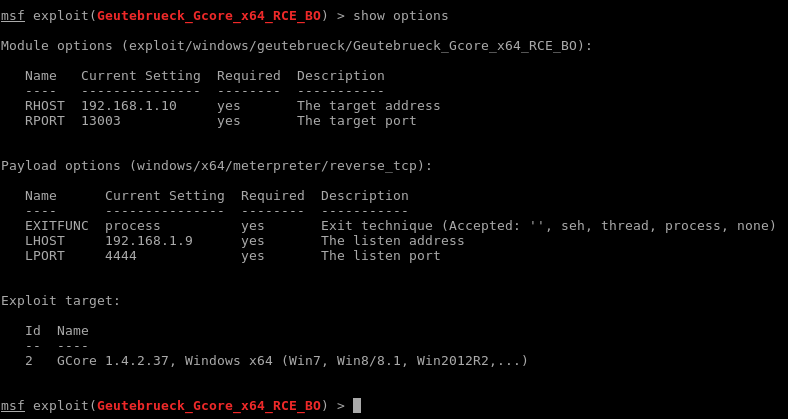 m4p0/geutebrueck_gcore_x64_rce_bo
Module Metasploit pour le système Geutebrueck GCore "gestion vidéo". Testé avec les versions 1.3.8.42 et 1.4.2.37.
 black-army-security/blackarmy-framework
Framework de test d'intrusion modulaire basé sur Python pour les évaluations de sécurité automatisées, l'exploitation et les opérations de red team.…
 jonstratton/selenium-node-takeover-kit
Une collection de tests selenium qui pourrait aider à la prise de contrôle d'un nœud selenium.
 randomrobbiebf/wordpress-php-object-helper
Vous savez qu'un plugin a un exploit d'objet PHP mais vous avez besoin de trouver quelle bibliothèque utiliser ?
 flags-alt/abyss-c2
Framework C2 complet pour l'exploitation IoT (CVE-2020-25078) avec panneau web en temps réel, acquisition de cibles multi-sources, scan de…
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
Labo d'attaque isolé AD/Linux : exploitation de CVE-2007-2447 via Metasploit, détection avec Wazuh SIEM mappé sur MITRE ATT&CK (T1190, T1059)
 dirtyfilthy/gxv3175-remote-code-exec
Exécution de code à distance pour le téléphone VoIP Grandstream GXV3175.
 armircetaj/tetragon-dirtyfrag
Blocage de la chaîne DirtyFrag LPE Linux (CVE-2026-43284 / CVE-2026-43500) au moment de l'exécution avec un TracingPolicy Cilium Tetragon