libenom
Wrapper CLI pour MSFvenom qui simplifie la création de payloads avec gestion de profils, génération automatisée de listeners et sortie organisée pour…

Wrapper CLI pour MSFvenom qui simplifie la création de payloads avec gestion de profils, génération automatisée de listeners et sortie organisée pour…

Extension professionnelle du projet sqlmap

Plateforme d'attaque de pilotes pour Linux

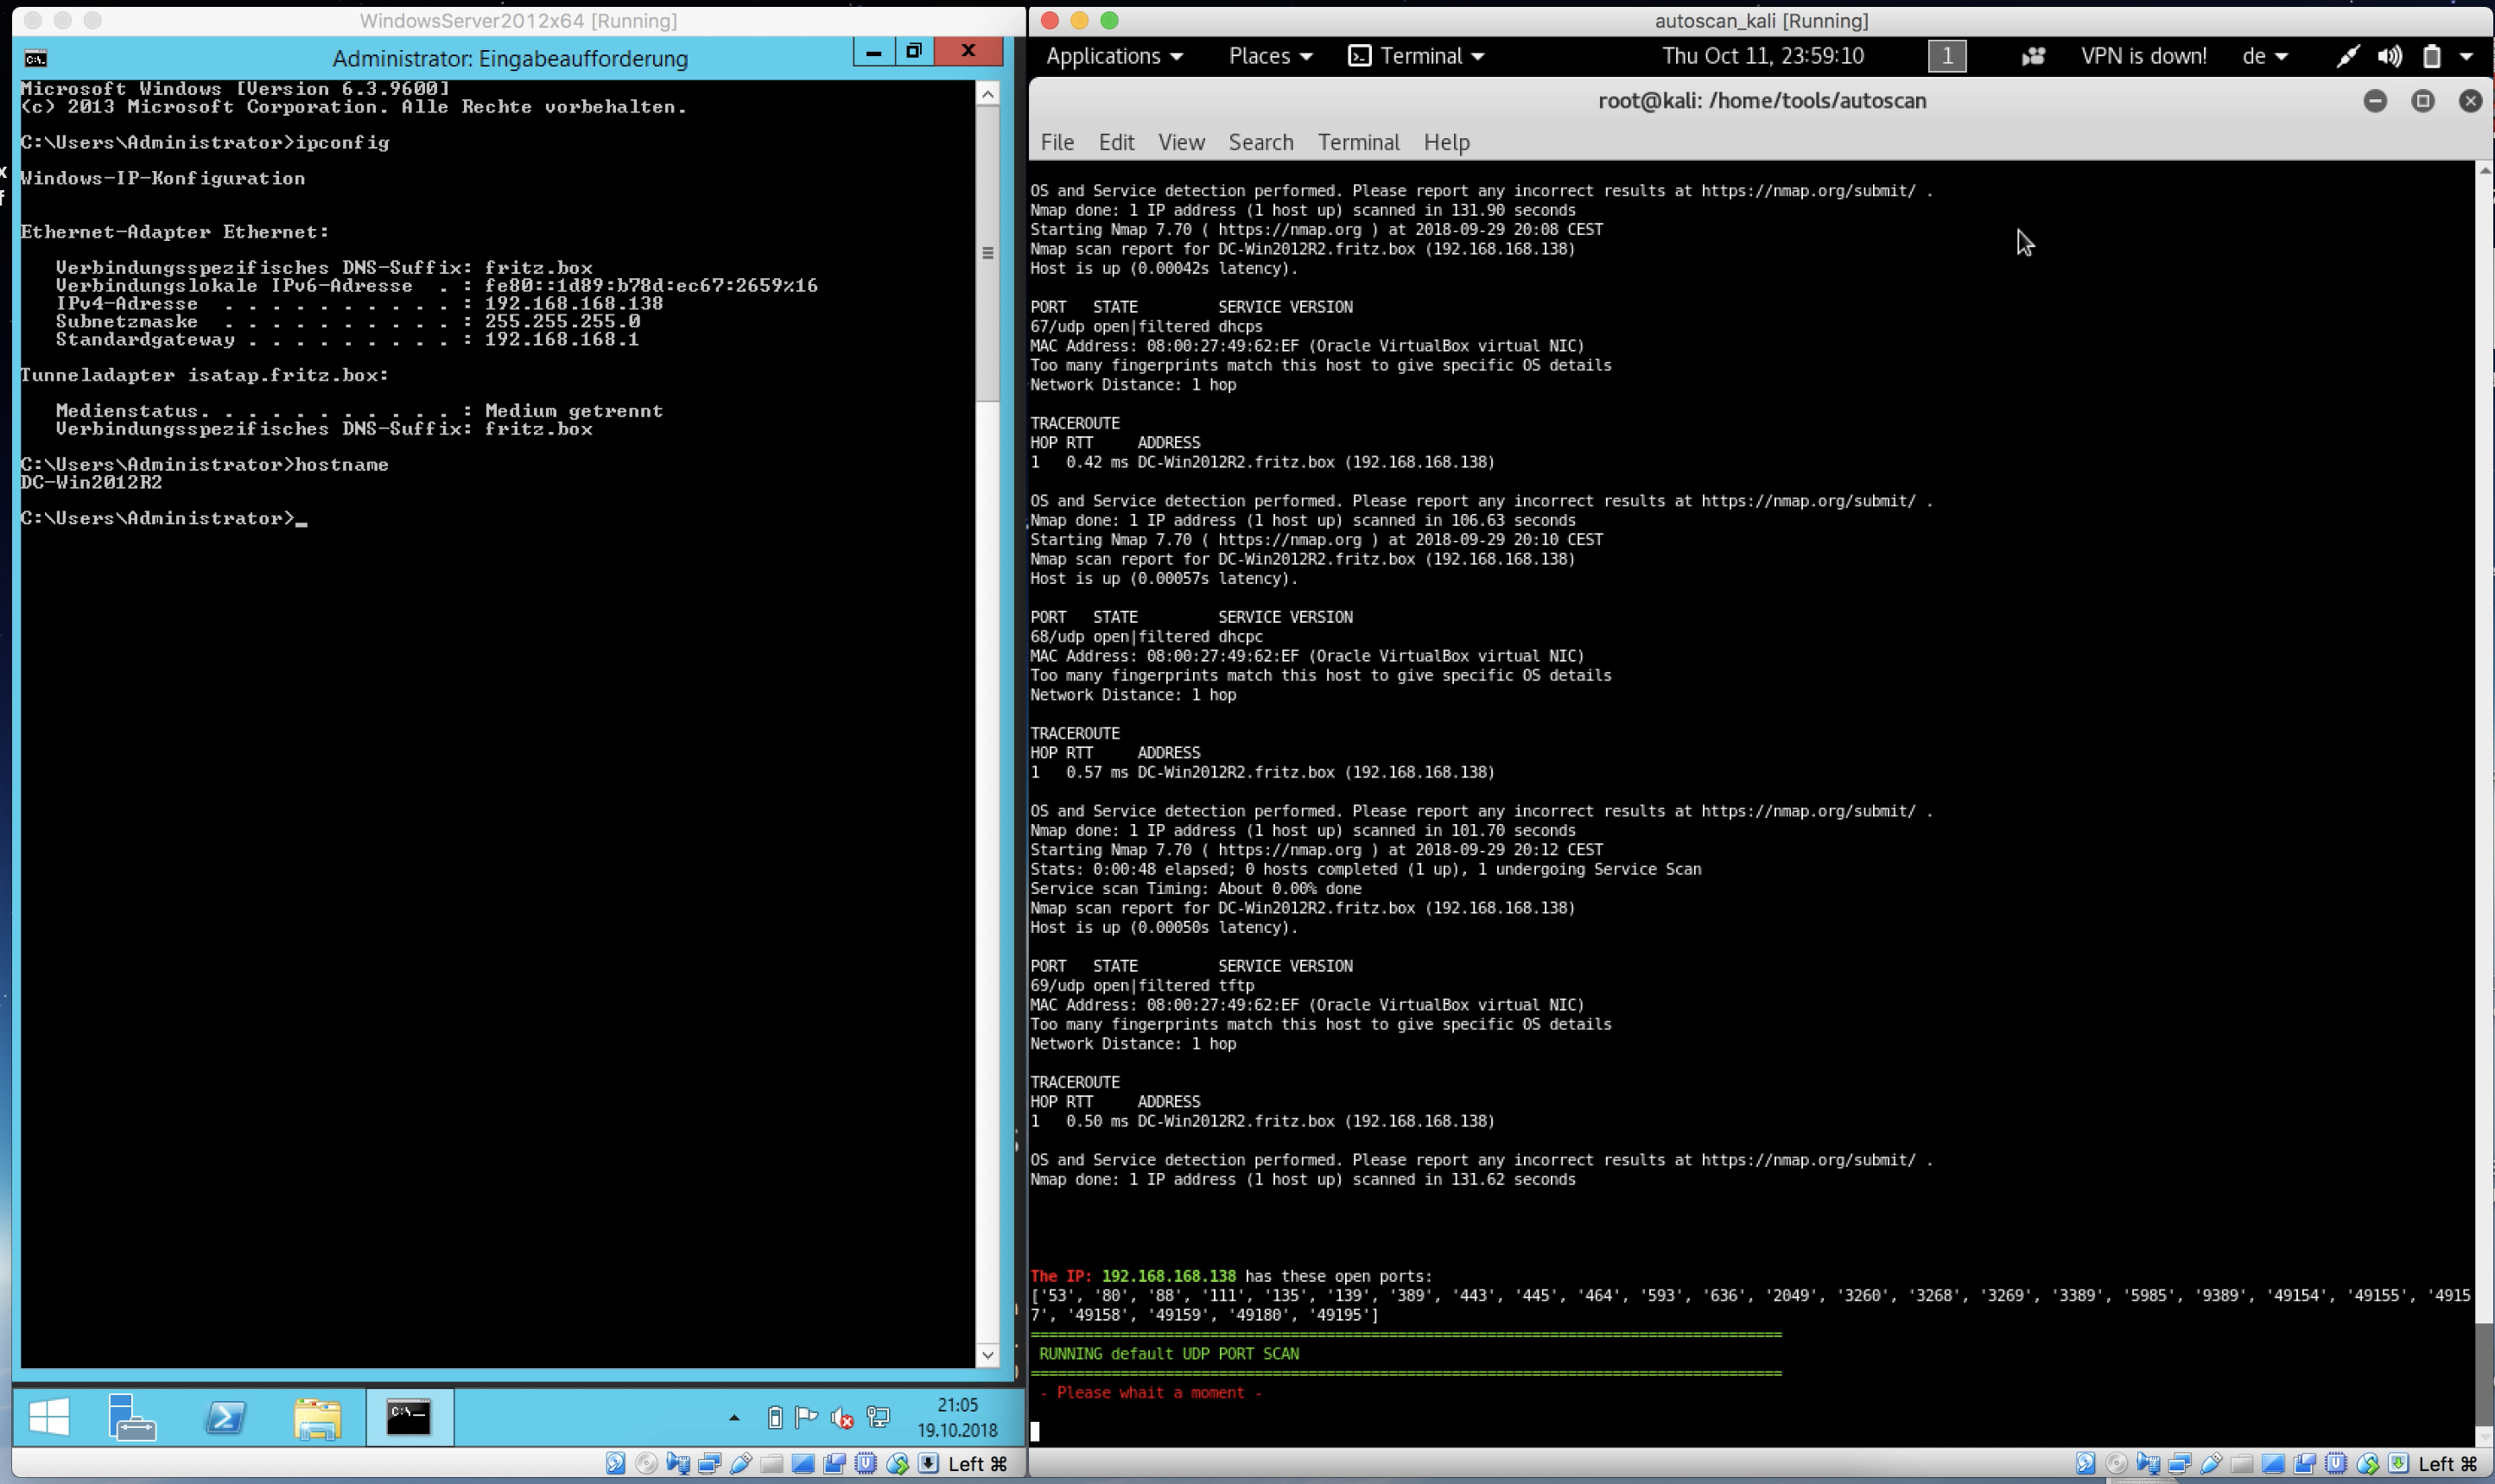
Scan automatisé, Pentesting , Exploitation et Rapport

Framework modulaire de test d'intrusion avec un shell interactif de type Metasploit, des modules d'exploitation CVE pré-construits et des capacités…

Framework pour générer des shellcodes et des charges utiles d'exploitation, conçu pour les tests d'intrusion et la recherche en sécurité afin…

Cobalt Strike 4.4 édition Zhuzhu – suppression des pièges cachés, suppression des caractéristiques de trafic, imitation d'un service API réel pour le…

CEREBRO-RED v2 : Plateforme avancée de recherche Red Team pour LLM avec l'algorithme PAIR et l'évaluation LLM-as-a-Judge

Miroir en lecture seule - Pas de pull requests

Cadre d'attaque pour contourner les défenses contre l'injection de prompts basées sur le fine-tuning (SecAlign, SecAlign++, StruQ) en utilisant des…

Modules Metasploit en cours de test

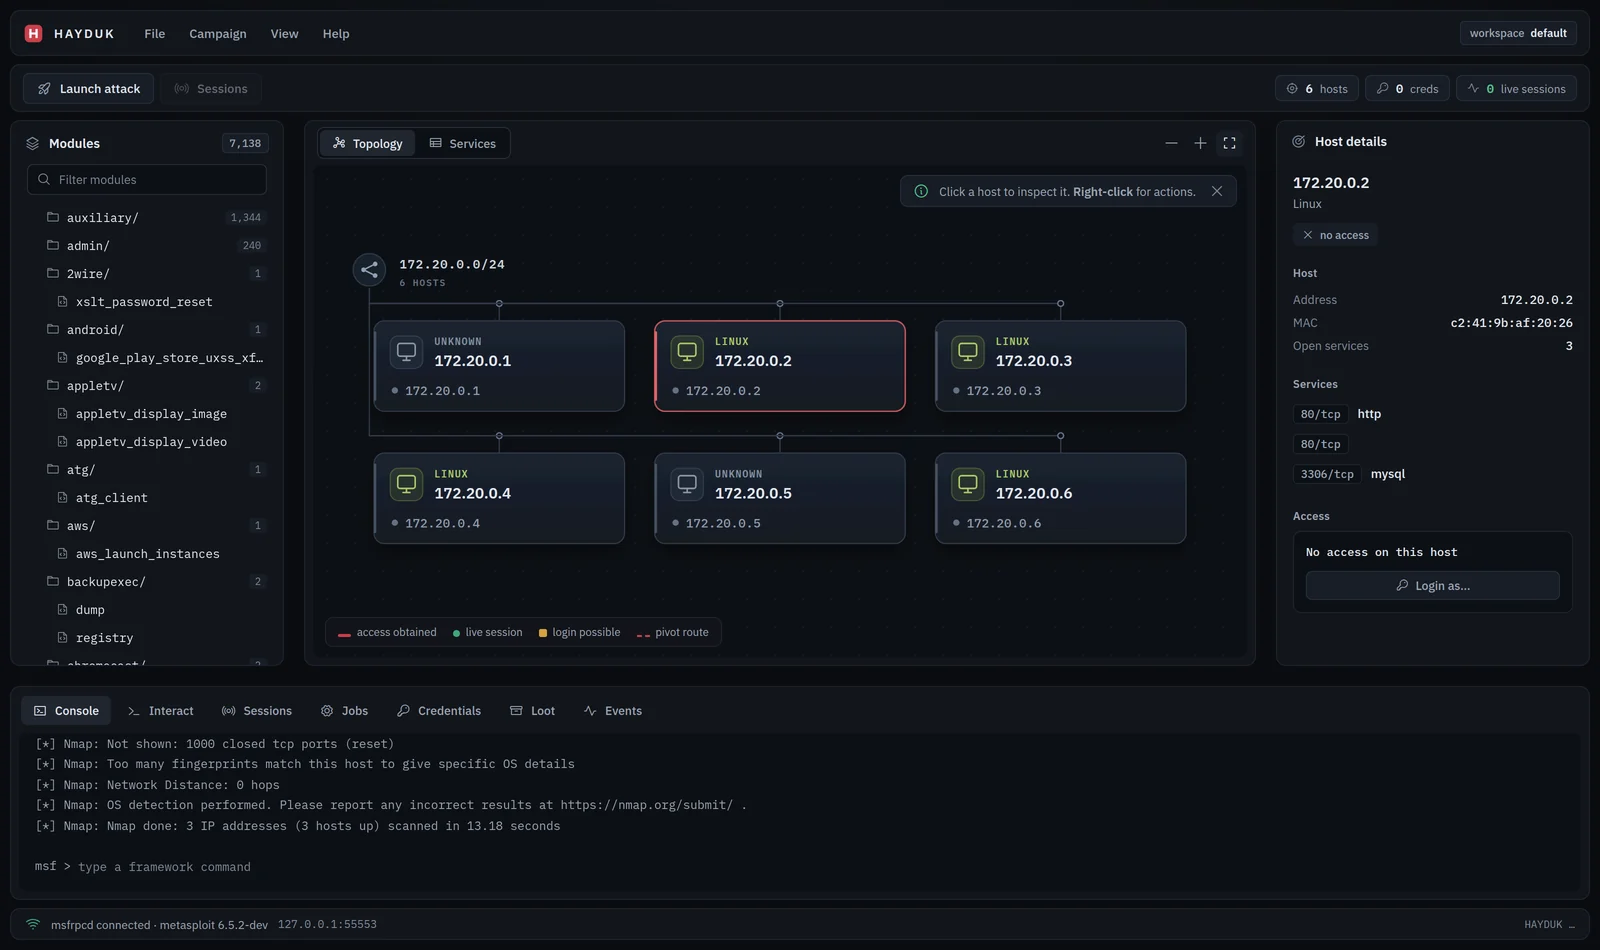
Graphical attack management console for Metasploit: the lineage of Armitage as a single Go binary with a browser UI. Live network topology, campaign…

RedRoot est un framework de sécurité offensive basé sur Python et piloté par CLI, qui regroupe les outils essentiels de red teaming dans un…

Outil d'évasion antivirus basé sur Python générant des exécutables indétectables à partir de charges utiles msfvenom avec des techniques avancées…

Une vulnérabilité zero day de déni de service à distance dans le pare-feu de Comodo Internet Security

Serveur C2 Apfell pour le payload d'extension Google Chrome.

Crack de la version 4.5 de CobaltStrike, suppression de la fonctionnalité checksum8, contournement de BeaconEye, correction de la fuite du stage due…