
siemframework
Framework d'attaque modulaire en Python3 pour automatiser l'exploitation des plateformes SIEM (Splunk, Graylog, OSSIM, QRadar, McAfee) via le vol…

Framework d'attaque modulaire en Python3 pour automatiser l'exploitation des plateformes SIEM (Splunk, Graylog, OSSIM, QRadar, McAfee) via le vol…

Projet d'exploits – Centre de commandement de hacking

Plugin de service Adaptix C2 qui pilote l'analyse des payloads LitterBox depuis l'interface opérateur.

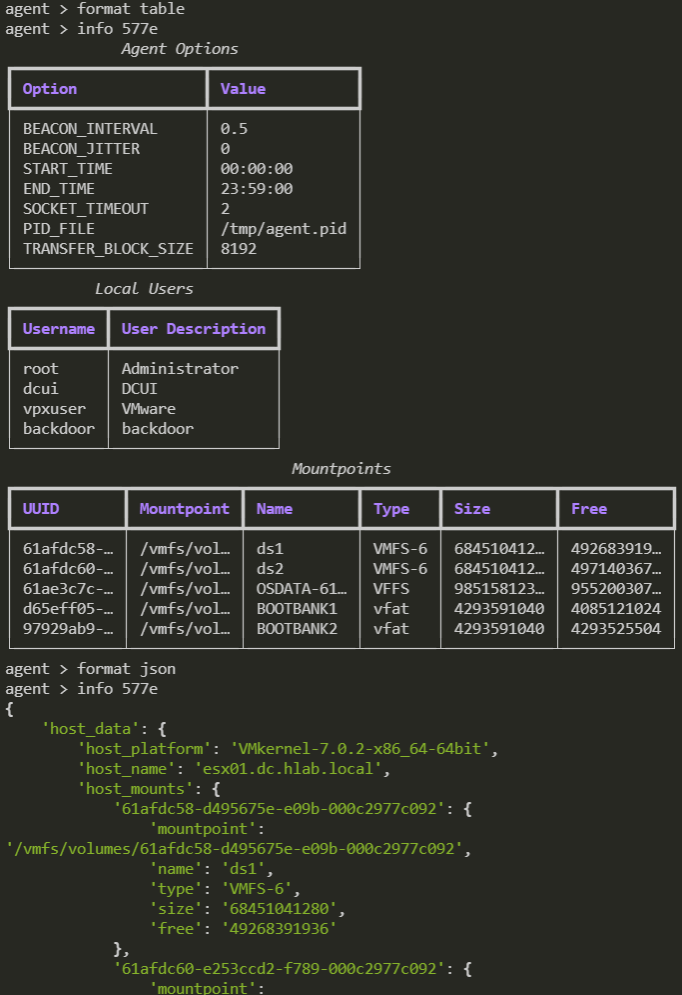
WIP Cadre de post-exploitation adapté aux hyperviseurs.

Fonctionnalité principale d'A2P2V (basée sur la ligne de commande)

Serveur MCP de test d'intrusion piloté par IA


Un simple C2 Framework écrit en C++ moderne

Framework de pentesting basé sur Python

exploitdb-bin-sploits // les exploits binaires d'Exploit-Database (ce qui se trouvait dans le répertoire /sploits)

Agent autonome d'opérations de sécurité pour le renseignement sur les menaces, la recherche de vulnérabilités, l'analyse d'IOC et le red teaming.…

Compte officiel des outils Black Hat Arsenal

Le boîte à outils de sécurité basée sur WASM pour le paradigme Web First

Chargeur réfléchi défini par l'utilisateur basé sur Rust pour les charges utiles de Cobalt Strike. Évite les pages mémoire RWX pour la sécurité…

VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for CVEs

bibliothèque et interpréteur pour outils de test de pénétration

🛡️ Toolkit de protection binaire open-source pour PE Windows. Nanomite, protection VM, anti-debug, et plus encore.

PAKURI-THON est un outil qui aide les testeurs d'intrusion avec divers outils de pentesting et un serveur C4 (serveur de commande et contrôle et de…