

exrop
 d4em0n/exrop
Générateur automatisé de chaînes ROP pour binaires x86-64 utilisant l'exécution symbolique. Prend en charge les écritures registre/mémoire, les…
exploit-frameworkspayload-generationreverse-engineering+2
309
d4em0n/exropGénérateur automatisé de chaînes ROP pour binaires x86-64 utilisant l'exécution symbolique. Prend en charge les écritures registre/mémoire, les…
 stevenaldinger/decker
Cadre déclaratif d'orchestration de tests d'intrusion
 bw3ll/rop_rocket
ROP ROCKET est un framework avancé d'attaque par réutilisation de code, avec des capacités étendues de génération de chaînes ROP, incluant une…
 canuk40/xpfarm
Cadre automatisé de bug bounty et de reconnaissance — regroupe Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana et plus encore…
 darmado/atomic-red-team-c2
ARTi-C2 est un framework de post-exploitation utilisé pour exécuter des cas de test Atomic Red Team avec des capacités de déploiement et d'exécution…
 solomonsklash/htbenum
Un script d'énumération Linux pour Hack The Box
 bhavsec/autopentest-ai
Serveur MCP de test d'intrusion agentique qui découvre, exploite et signale les vulnérabilités des applications web.
 mogwaisec/mjet
Mogwai Boîte à outils d'exploitation Java Management Extensions (JMX)
 rasta-mouse/process-inject-kit
Portage du Process Inject Kit de Cobalt Strike
 google/kernel-research
Boîte à outils d'exploitation du noyau Linux fournissant une bibliothèque de construction d'exploits, des générateurs de chaînes ROP et de pivots de…
 hakumarachi/bropper
Un outil d'exploitation automatique de Blind ROP
 octoberfest7/kdstab
Combinaison BOF de KillDefender et Backstab
 pucarasec/zuthaka
Framework d'intégration C2 open-source offrant une interface web unifiée pour gérer plusieurs instances de commande et contrôle, écouteurs, agents et…
 sysdream/pysqli
Framework d'injection SQL en Python
 acedef/synthapt
Cadre de simulation d'adversaire basé sur des playbooks qui compile des chemins d'attaque définis en JSON en charges utiles de shellcode indépendant…
 chaitanyaharitash/kimi
Script pour générer des paquets debian malveillants (trojan debain).
 ceh-tn/the-axer
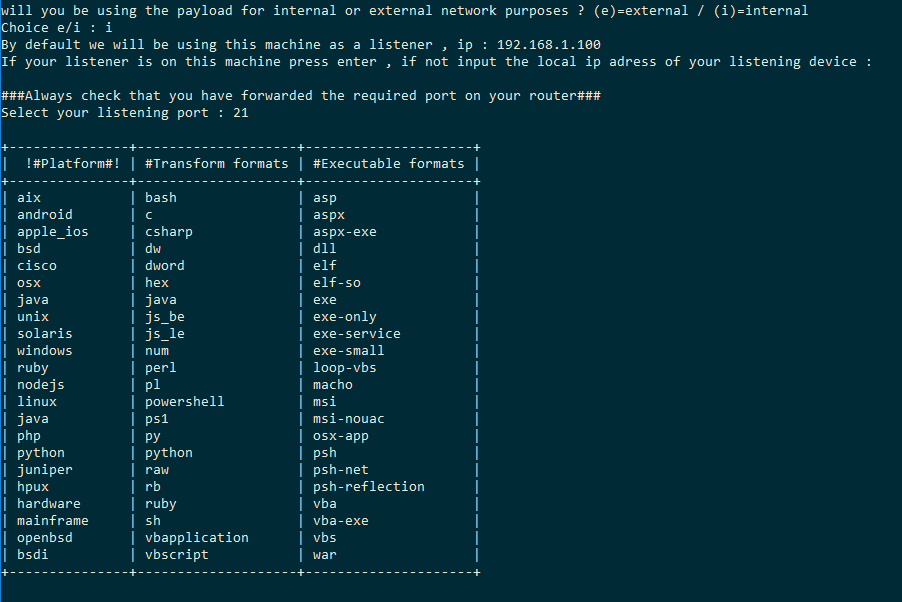
Générateur automatisé de payloads enveloppant msfvenom pour rationaliser la création de payloads spécifiques à la plateforme, encodés et liés, pour…
 nestho/impacket-rs
High-performance, memory-safe pure-Rust redesign of Impacket protocols and Active Directory tools for Linux, macOS, and Windows.