
ioctlance
 zeze-zeze/ioctlance
Un outil utilisé pour traquer les vulnérabilités dans les pilotes WDM x64
static-analysisdynamic-analysis-sandboxingexploit-frameworks+4
469
zeze-zeze/ioctlanceUn outil utilisé pour traquer les vulnérabilités dans les pilotes WDM x64
 pensarai/apex
Tests de sécurité offensifs propulsés par l'IA à l'aide d'agents autonomes, directement dans votre terminal.
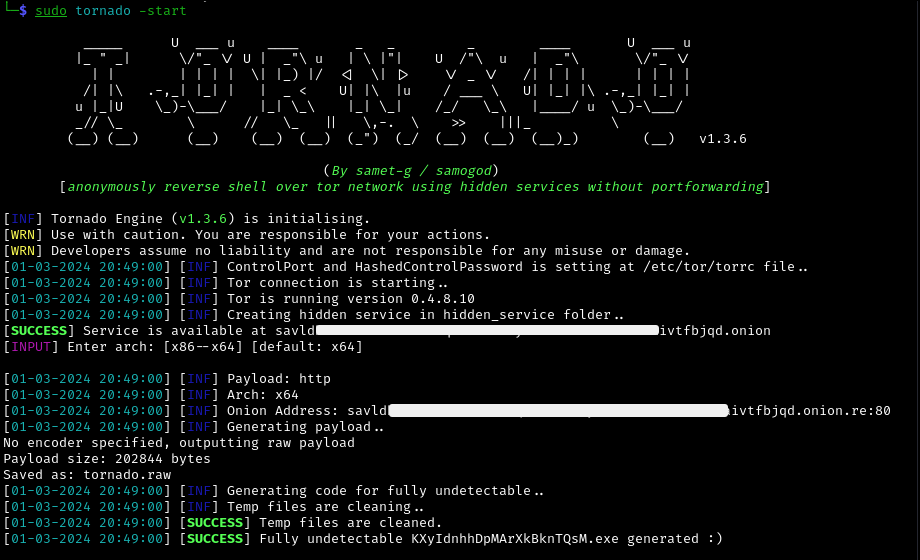 samogod/tornado
Reverse Shell anonyme via le réseau Tor en utilisant des services cachés sans redirection de ports.
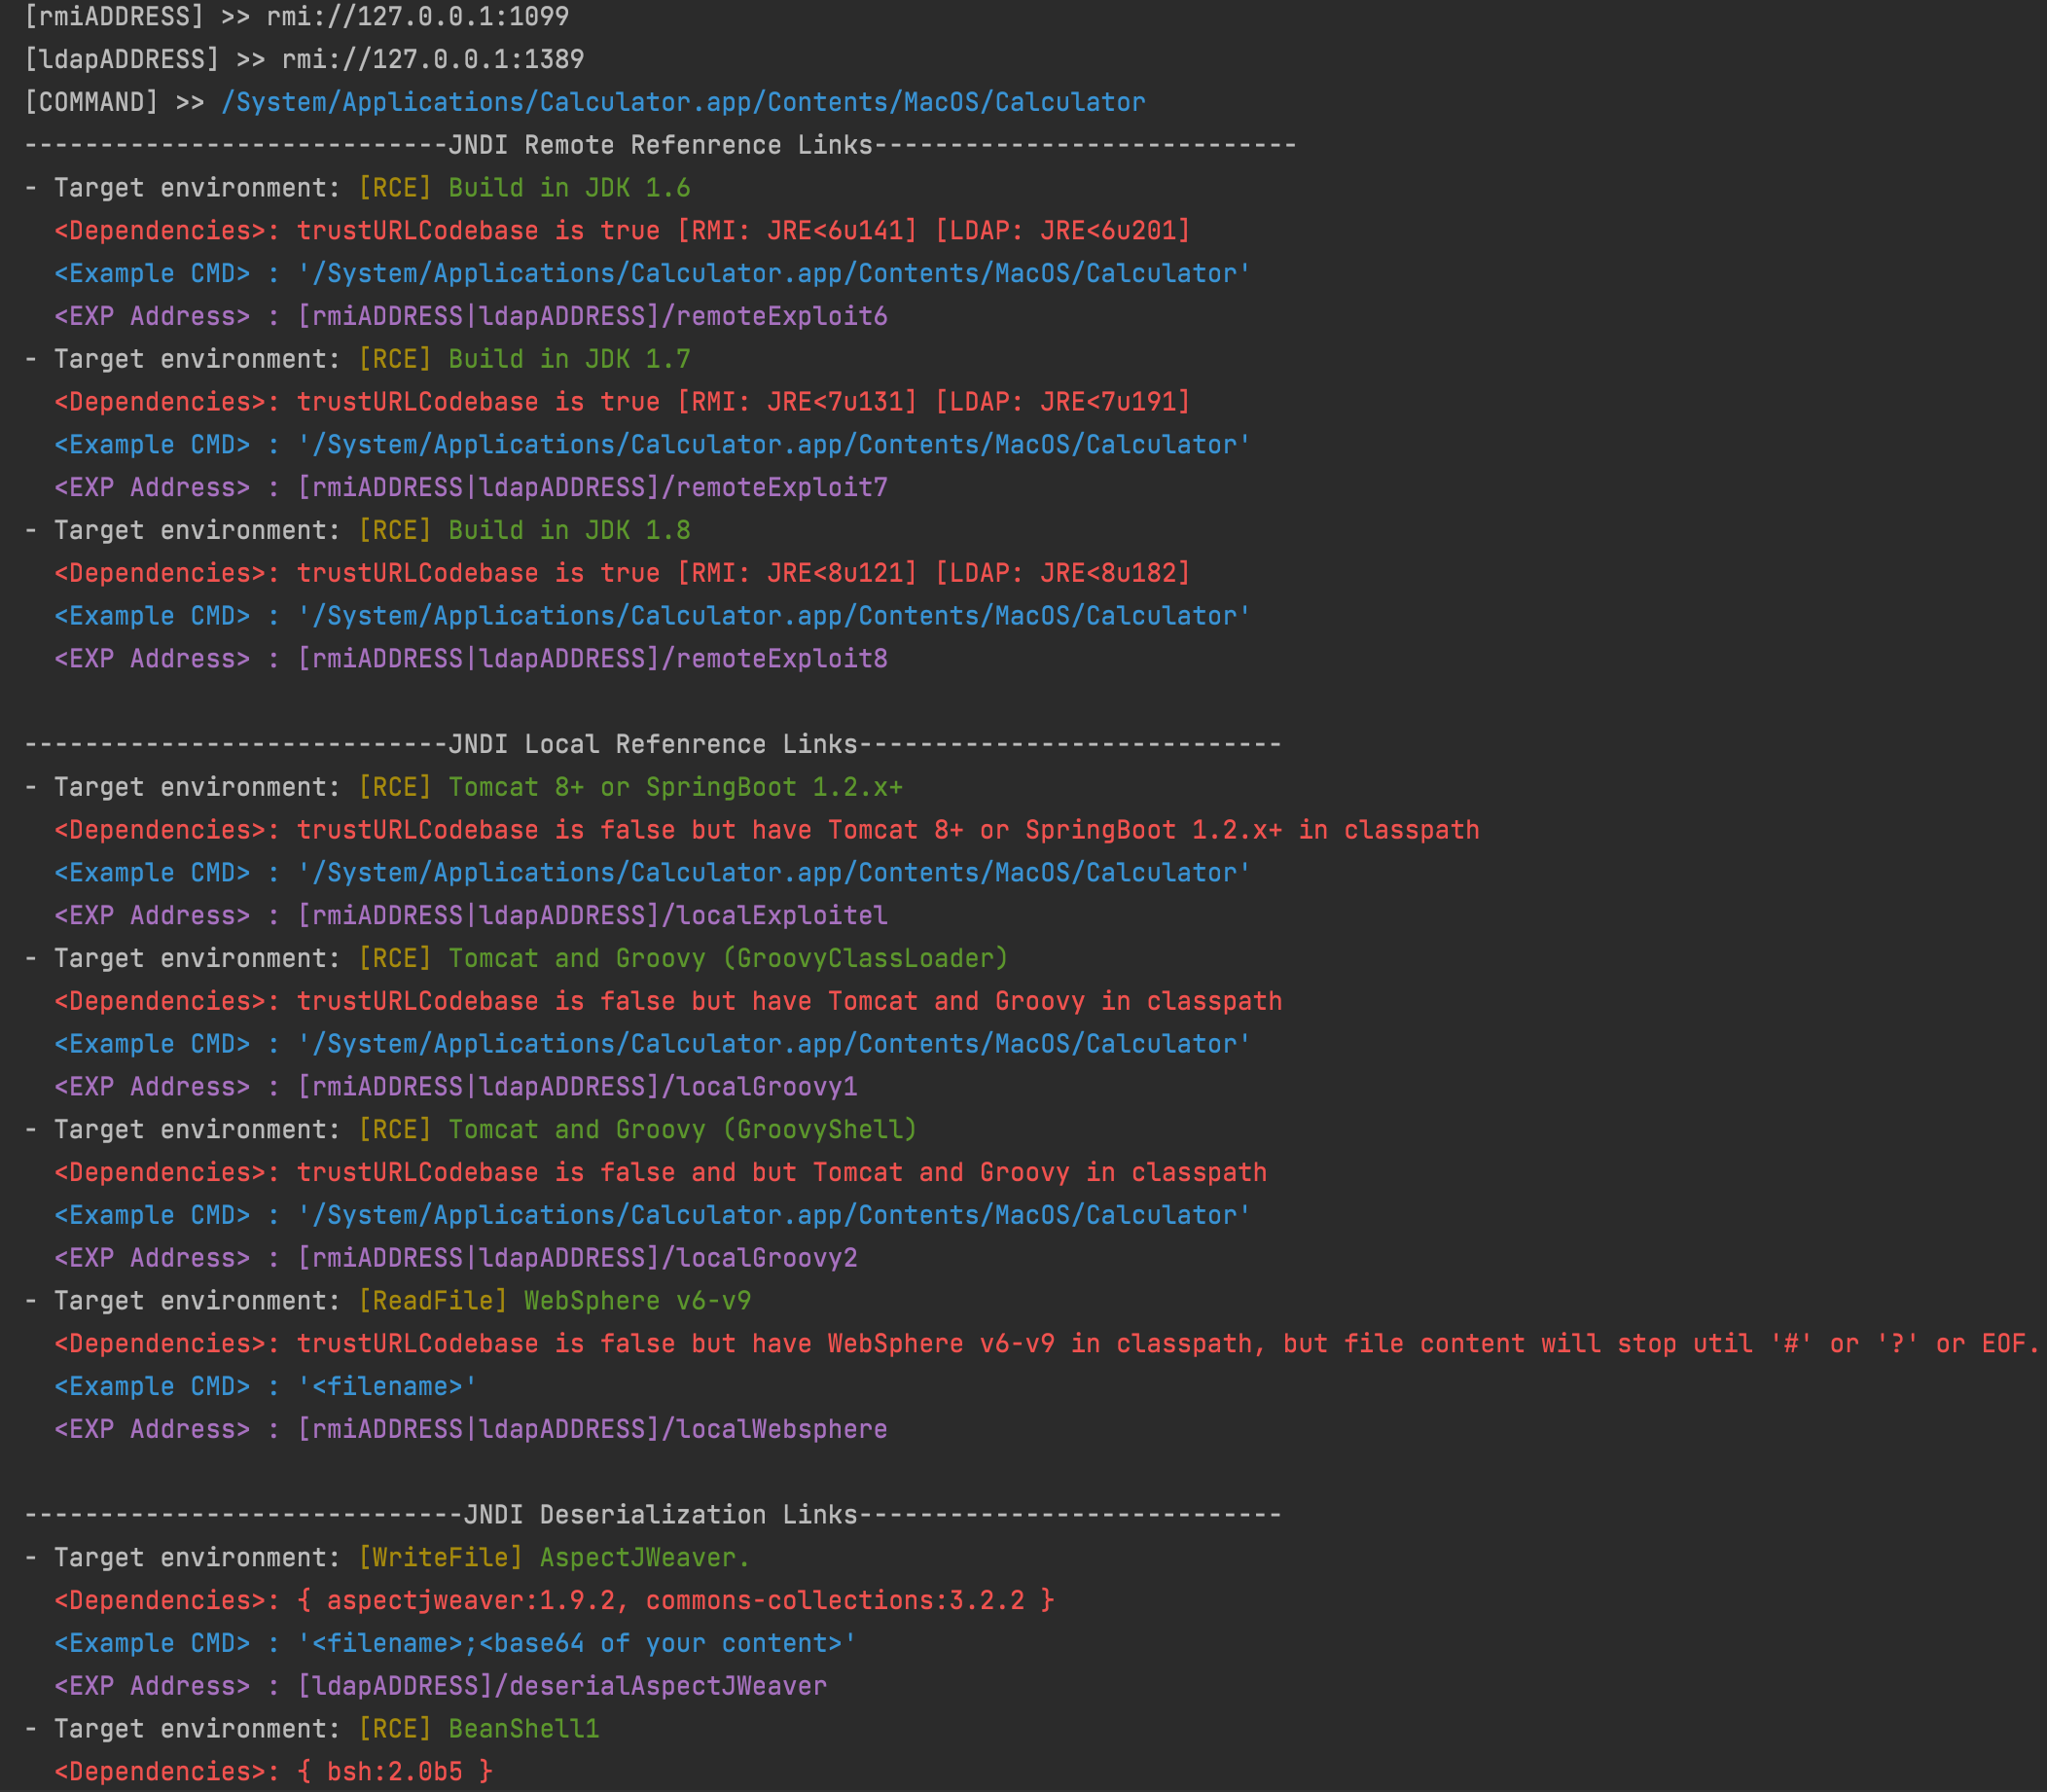 cckuailong/jndi-injection-exploit-plus
Génère des liens d'injection JNDI exploitables et des charges utiles de désérialisation avec plus de 80 gadgets, prenant en charge les serveurs RMI,…
 ronin-rb/ronin
Ronin est une boîte à outils Ruby gratuite et open source pour la recherche et le développement en sécurité. Ronin permet également le développement…
 grisuno/lazyown
Framework red team et plateforme C2 multi-opérateurs avec agents IA, implants malléables, rootkits, moteur de phishing et 741 commandes CLI couvrant…
 kalilinuxtricksyt/easysploit
EasySploit - Automatisation de Metasploit (PLUS FACILE et PLUS RAPIDE que JAMAIS)
 mwemuorg/mwemu
Émulateur matériel x86 en Rust pur et simulateur de processus Windows pour l'analyse de logiciels malveillants, l'émulation de shellcode et le…
 nettitude/poshc2_old
Serveur C2 et implants PowerShell
 jymcheong/autottp
Tactiques, techniques et procédures automatisées
 plackyhacker/shellcode-encryptor
Un simple encrypteur/décrypteur/exécuteur de shellcode pour contourner les antivirus.
 justakazh/sicat
Agrégateur multi-source de vulnérabilités et d'exploits avec découverte automatique via Nmap et Wappalyzer, recherchant dans Exploit-DB, NVD,…
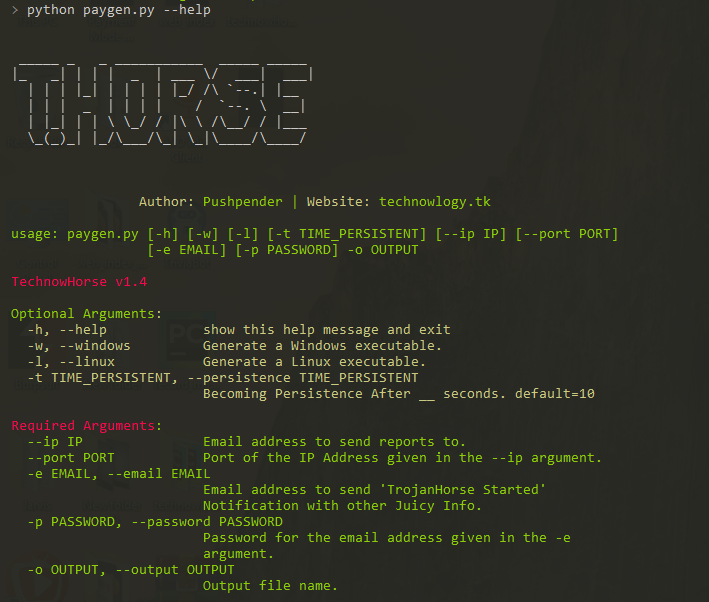 pushpenderindia/thorse
THorse est un générateur de RAT (Remote Administrator Trojan) pour les systèmes Windows/Linux écrit en Python 3.
 arpsyndicate/puncia
Panthera(P.)uncia - Utilitaire CLI officiel pour Subdomain Center & Exploit Observer.
 hahwul/mad-metasploit
Modules personnalisés Metasploit, plugins, scripts de ressources et.. collection géniale de Metasploit
 bluscreenofjeff/malleable-c2-randomizer
Un script pour randomiser les profils C2 malléables de Cobalt Strike et réduire les risques de déclencher les contrôles de détection basés sur les…
 chvancooten/nimpackt-v1
Packeur d'assembleur et chargeur de shellcode basé sur Nim pour l'opsec et le profit.