

BokuLoader
 boku7/bokuloader
Un chargeur réflectif (Reflective Loader) de Cobalt Strike, preuve de concept, qui vise à recréer, intégrer et améliorer les fonctionnalités…
penetration-testing-frameworksexploit-frameworksshellcode+3
1.4k
boku7/bokuloaderUn chargeur réflectif (Reflective Loader) de Cobalt Strike, preuve de concept, qui vise à recréer, intégrer et améliorer les fonctionnalités…
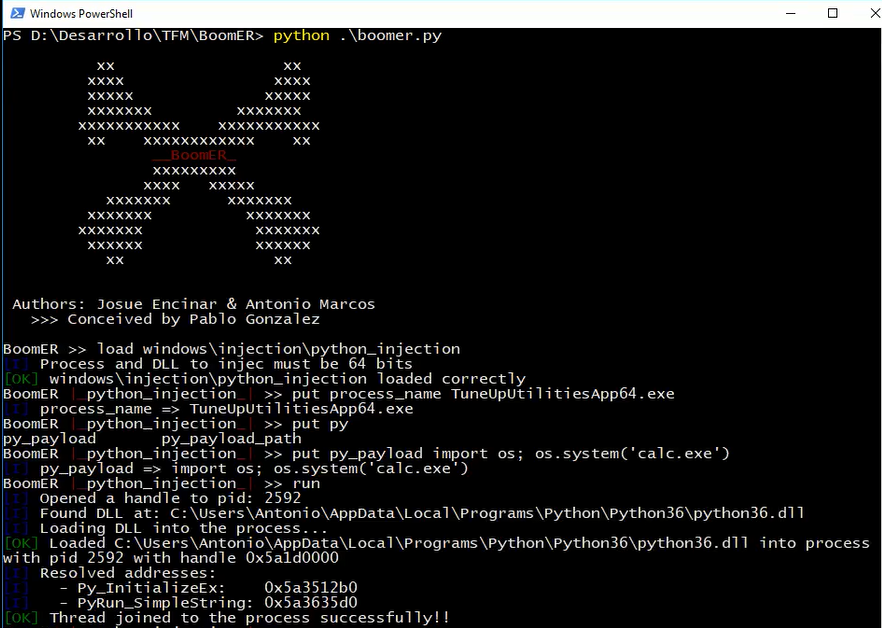 josue87/boomer
Cadre pour l'exploitation de vulnérabilités locales
 rogandawes/p4wnp1_aloa
P4wnP1 A.L.O.A. par MaMe82 est un framework qui transforme un Raspberry Pi Zero W en une plateforme flexible et peu coûteuse pour le pentesting, le…
 oddcod3/phantom-evasion
Outil d'évasion antivirus en Python
 34zy/githarvest3r
Outil simple de collecte d'exploits CVE depuis GitHub écrit en Python.
 blackarch/sploitctl
Récupérer, installer et rechercher des archives d'exploits provenant de sites d'exploits.
 veil-framework/veil
Veil 3.1.X (Vérifiez les informations de version dans Veil au moment de l'exécution)
 moham3driahi/xattacker
X Attacker Tool ☣ Scanner de vulnérabilités de sites web et Auto-Exploiteur
 rapid7/metasploit-javapayload
Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…
 kyleavery/aceldr
Cobalt Strike UDRL pour l'évasion des scanners mémoire.
 phra/pezor
Emballer du shellcode et des exécutables PE dans des payloads évasives avec des techniques anti-débogage, de désaccrochage, d'appel système et de…
 chacka0101/exploits
Projet d'exploits – Centre de commandement de hacking
 mgeeky/packmypayload
Un PoC qui conditionne des payloads dans des conteneurs de sortie pour contourner le flag Mark-of-the-Web et démontrer les risques associés aux…
 psmths/reave
WIP Cadre de post-exploitation adapté aux hyperviseurs.
 optiv/dent
Un framework pour créer des contournements basés sur COM en exploitant des vulnérabilités dans les capteurs WDAPT de Microsoft.
 optiv/freeze
Freeze est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus, des appels système directs et des méthodes…
 optiv/scarecrow
ScareCrow - Framework de création de payloads conçu autour du contournement d'EDR.
 randomrobbiebf/wordpress-php-object-helper
Vous savez qu'un plugin a un exploit d'objet PHP mais vous avez besoin de trouver quelle bibliothèque utiliser ?