

smokedmeat
 boostsecurityio/smokedmeat
Un framework Red Team CI/CD pour démontrer les risques de sécurité des pipelines de build.
penetration-testing-frameworksprivilege-escalationexploit-frameworks+9
373
boostsecurityio/smokedmeatUn framework Red Team CI/CD pour démontrer les risques de sécurité des pipelines de build.
 enelg52/kittystager
KittyStager est un simple C2 de stage 0. Il est composé d'un serveur web pour héberger le shellcode et d'un implant, appelé kitten. L'objectif de ce…
 shipcod3/cantot
framework de h4xing canbus rapide et sale
 antonlovesdnb/ttprunner
Exécutez des TTP, avec l'IA !
 blacksnufkin/maverick
Agent Adaptix C2 utilisant le linker PIC Crystal Palace et le système de modules PICO
 codextf2/customc2channeltemplate
modèle pour développer des canaux C2 personnalisés pour Cobalt Strike à l'aide de hooks IAT appliqués par un chargeur réflectif.
 icyguider/nimcrypt
Crypter PE écrit en Nim
 safebuffer/metateta
Scanneur et exploiteur de protocoles réseau automatisé utilisant des modules Metasploit pour des tests de pénétration rapides sur de grands réseaux,…
 calfcrusher/maccaronic2
Un framework de Command & Control preuve de concept qui utilise la puissante bibliothèque Python AsyncSSH, laquelle fournit une implémentation…
 truneski/external_c2_framework
API Python pour une utilisation avec la spécification External C2 de Cobalt Strike
 psmths/reave
WIP Cadre de post-exploitation adapté aux hyperviseurs.
 lorentzenman/payday
Générateur de charges utiles utilisant Metasploit et Veil. Prend une adresse IP en entrée et appelle Veil. Utilise msfvenom pour créer des charges…
 qmadev/crabloader
Chargeur réfléchi défini par l'utilisateur basé sur Rust pour les charges utiles de Cobalt Strike. Évite les pages mémoire RWX pour la sécurité…
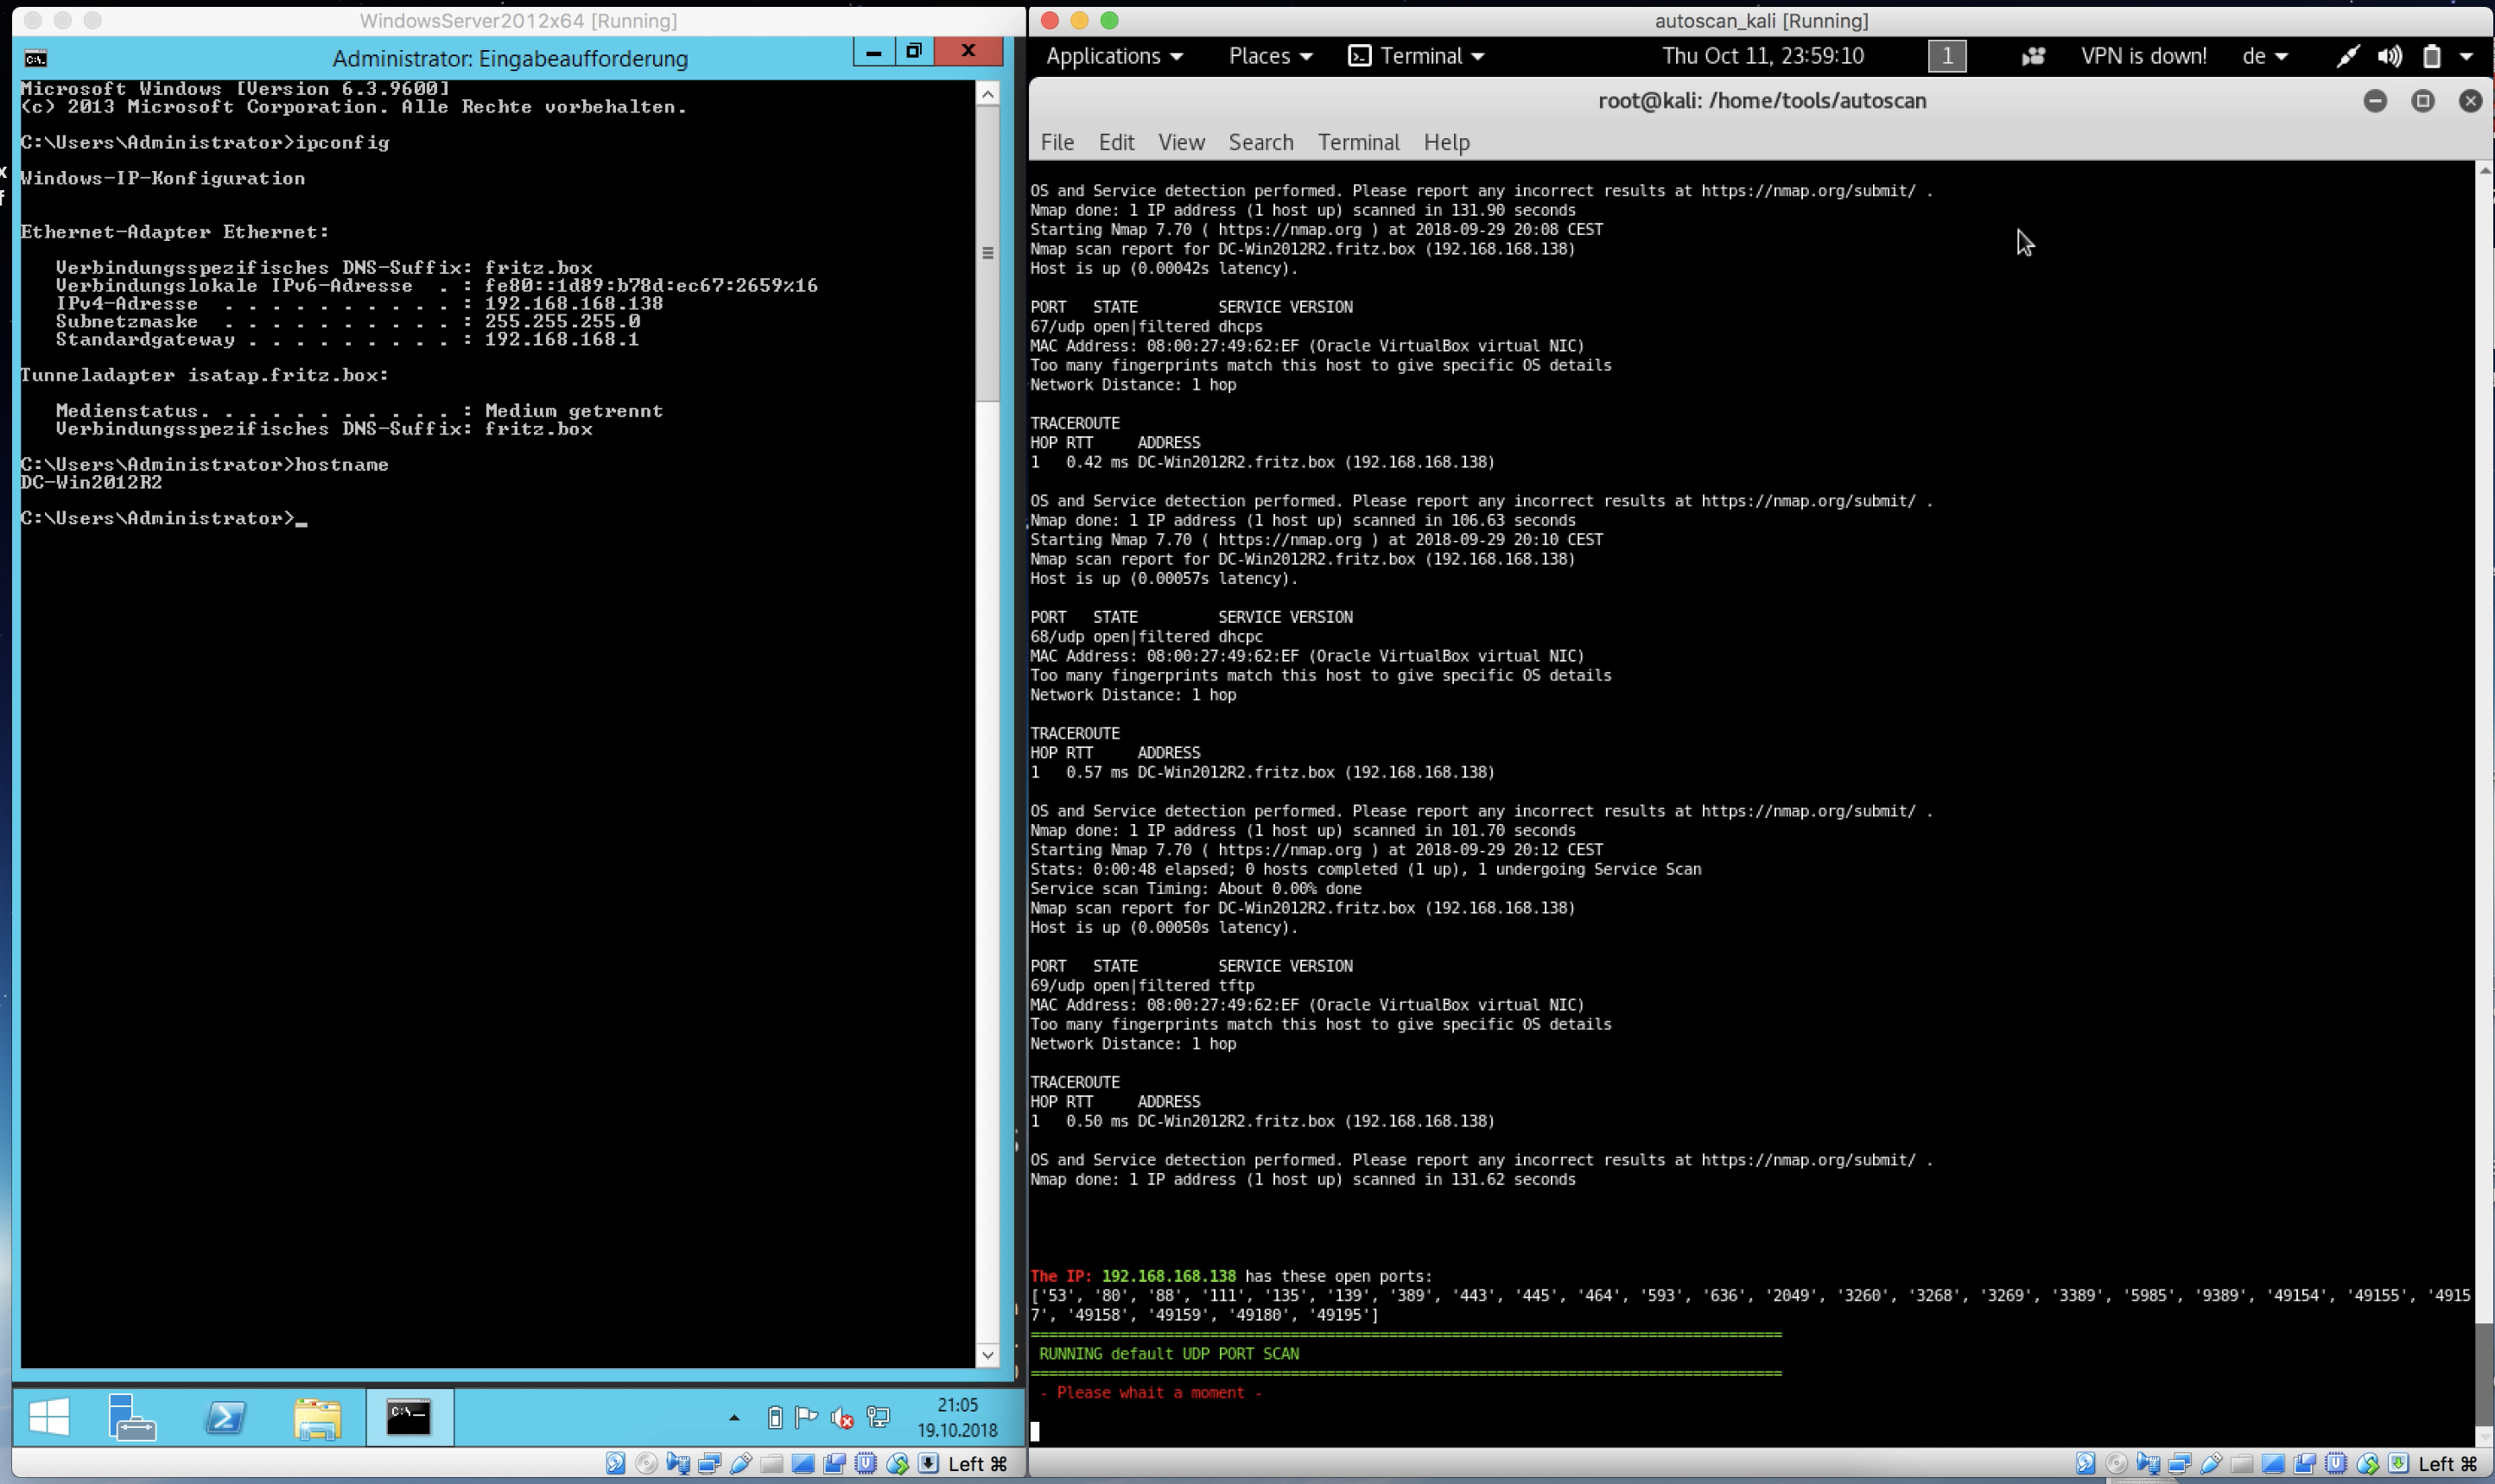 darksh3llgr/autoscan
Scan automatisé, Pentesting , Exploitation et Rapport
 black-army-security/blackarmy-framework
Framework de test d'intrusion modulaire basé sur Python pour les évaluations de sécurité automatisées, l'exploitation et les opérations de red team.…
 nickvourd/supernova
Crypteur et obfuscateur de shellcode multi-chiffre avec conversion automatique de sortie en C, C#, Rust, Nim, Python, etc. Prend en charge ROT, XOR,…
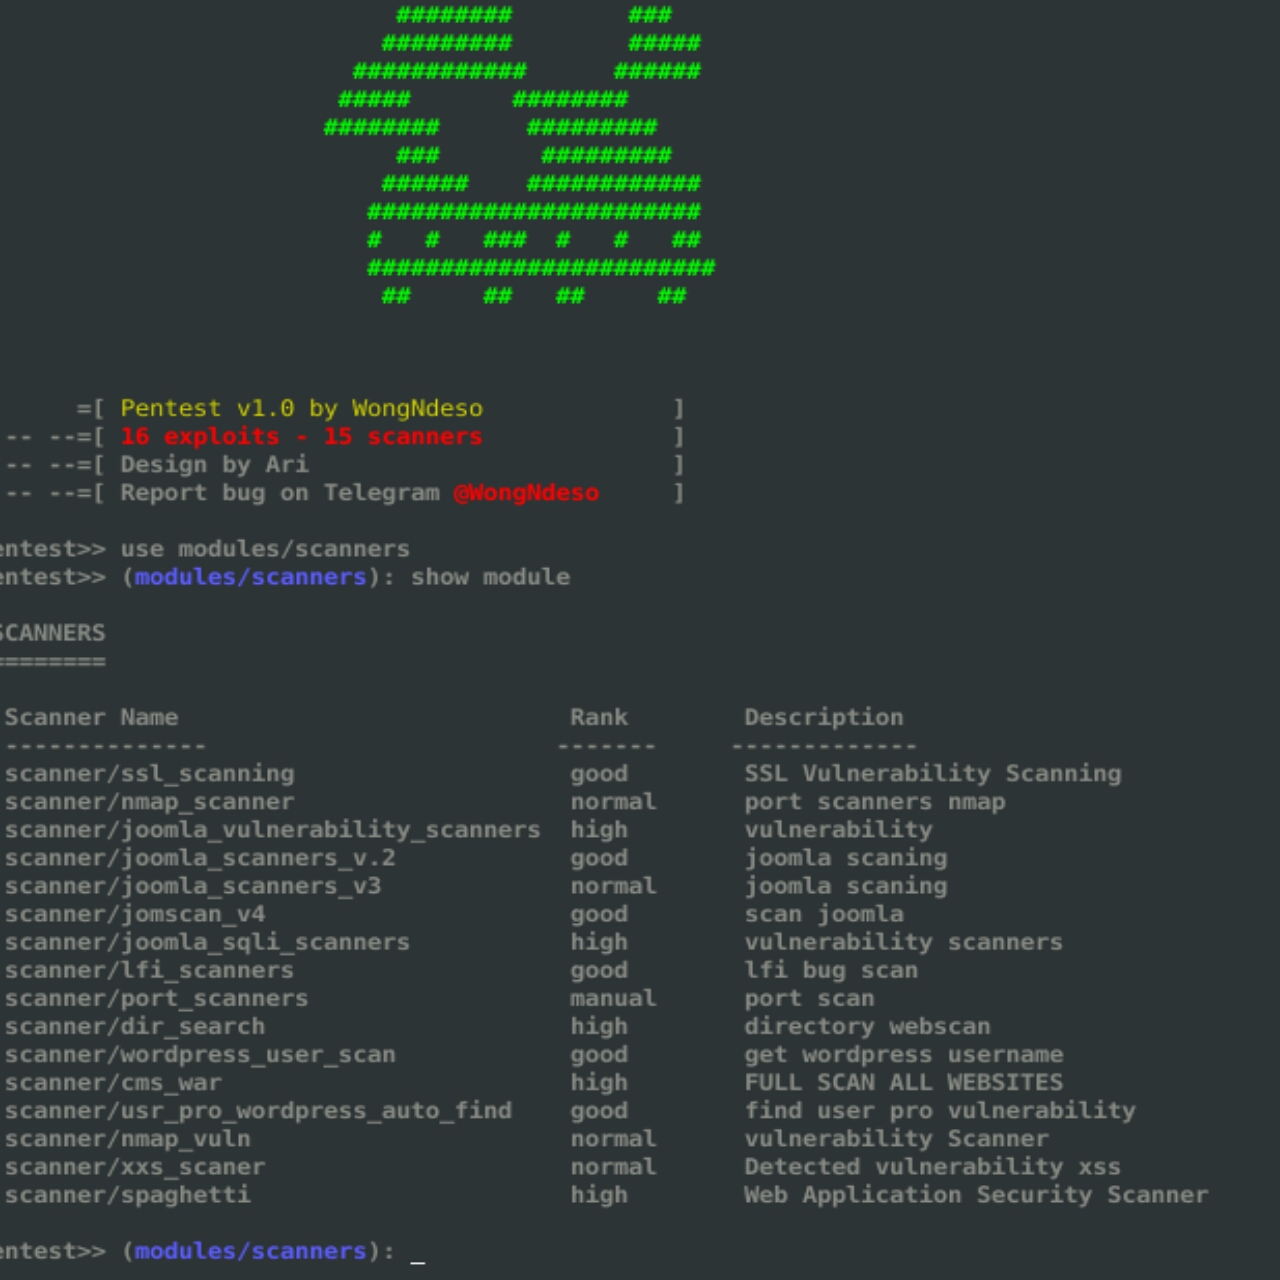 pikpikcu/pentest-tools-framework
Pentest Tools Framework est une base de données d'exploits, de scanners et d'outils pour les tests d'intrusion. Pentest est un framework puissant qui…
 capt-meelo/beaconator
Un générateur de beacon utilisant Cobalt Strike et une variété d'outils.