

wePWNise
 reverseclabs/wepwnise
WePWNise génère du code VBA indépendant de l'architecture à utiliser dans des documents ou modèles Office et automatise le contournement des…
exploit-frameworkspayload-generationvulnerability-analysis+5
349
reverseclabs/wepwniseWePWNise génère du code VBA indépendant de l'architecture à utiliser dans des documents ou modèles Office et automatise le contournement des…
 b4rtik/redpeanut
RedPeanut est un petit RAT développé en .Net Core 2 et son agent en .Net 3.5 / 4.0.
 ruped24/killchain
Une console unifiée pour exécuter les étapes de la 'kill chain' des attaques.
 mohamednourtn/terminator
Générateur de payload metasploit Terminator
 cisc0-gif/kitt-lite
Outil CLI de pentesting basé sur Python
 frohoff/ysoserial
Un outil de preuve de concept pour générer des charges utiles exploitant la désérialisation non sécurisée d'objets Java.
 moham3driahi/xattacker
X Attacker Tool ☣ Scanner de vulnérabilités de sites web et Auto-Exploiteur
 mgeeky/protectmytooling
Wrapper Multi-Packer permettant d'enchaîner divers packers, obfuscateurs et autres arsenaux orientés Red Team. Doté de watermarking d'artefacts, de…
 rvn0xsy/cooolis-ms
Cooolis-ms est un outil d'exécution de code qui inclut Metasploit Payload Loader, Cobalt Strike External C2 Loader et Reflective DLL injection. Son…
 seanheelan/anamnesis-release
Cadre d'évaluation pour étudier les agents LLM qui génèrent automatiquement des exploits fonctionnels à partir de rapports de vulnérabilité,…
 samogod/tornado
Reverse Shell anonyme via le réseau Tor en utilisant des services cachés sans redirection de ports.
 jakobfriedl/conquest
Conquest est un framework de commande & contrôle/post-exploitation riche en fonctionnalités et malléable développé en Nim.
 c0rel0ader/east
Framework d'exploits et d'outils de sécurité 2.0.1
 getrektboy724/meterpwrshell
Outil automatisé qui génère la charge utile parfaite Meterpreter Powershell.
 lilify-jp/squre
🛡️ Toolkit de protection binaire open-source pour PE Windows. Nanomite, protection VM, anti-debug, et plus encore.
 flags-alt/abyss-c2
Framework C2 complet pour l'exploitation IoT (CVE-2020-25078) avec panneau web en temps réel, acquisition de cibles multi-sources, scan de…
 egebalci/hercules
HERCULES est un générateur de charges utiles spécial qui peut contourner les logiciels antivirus.
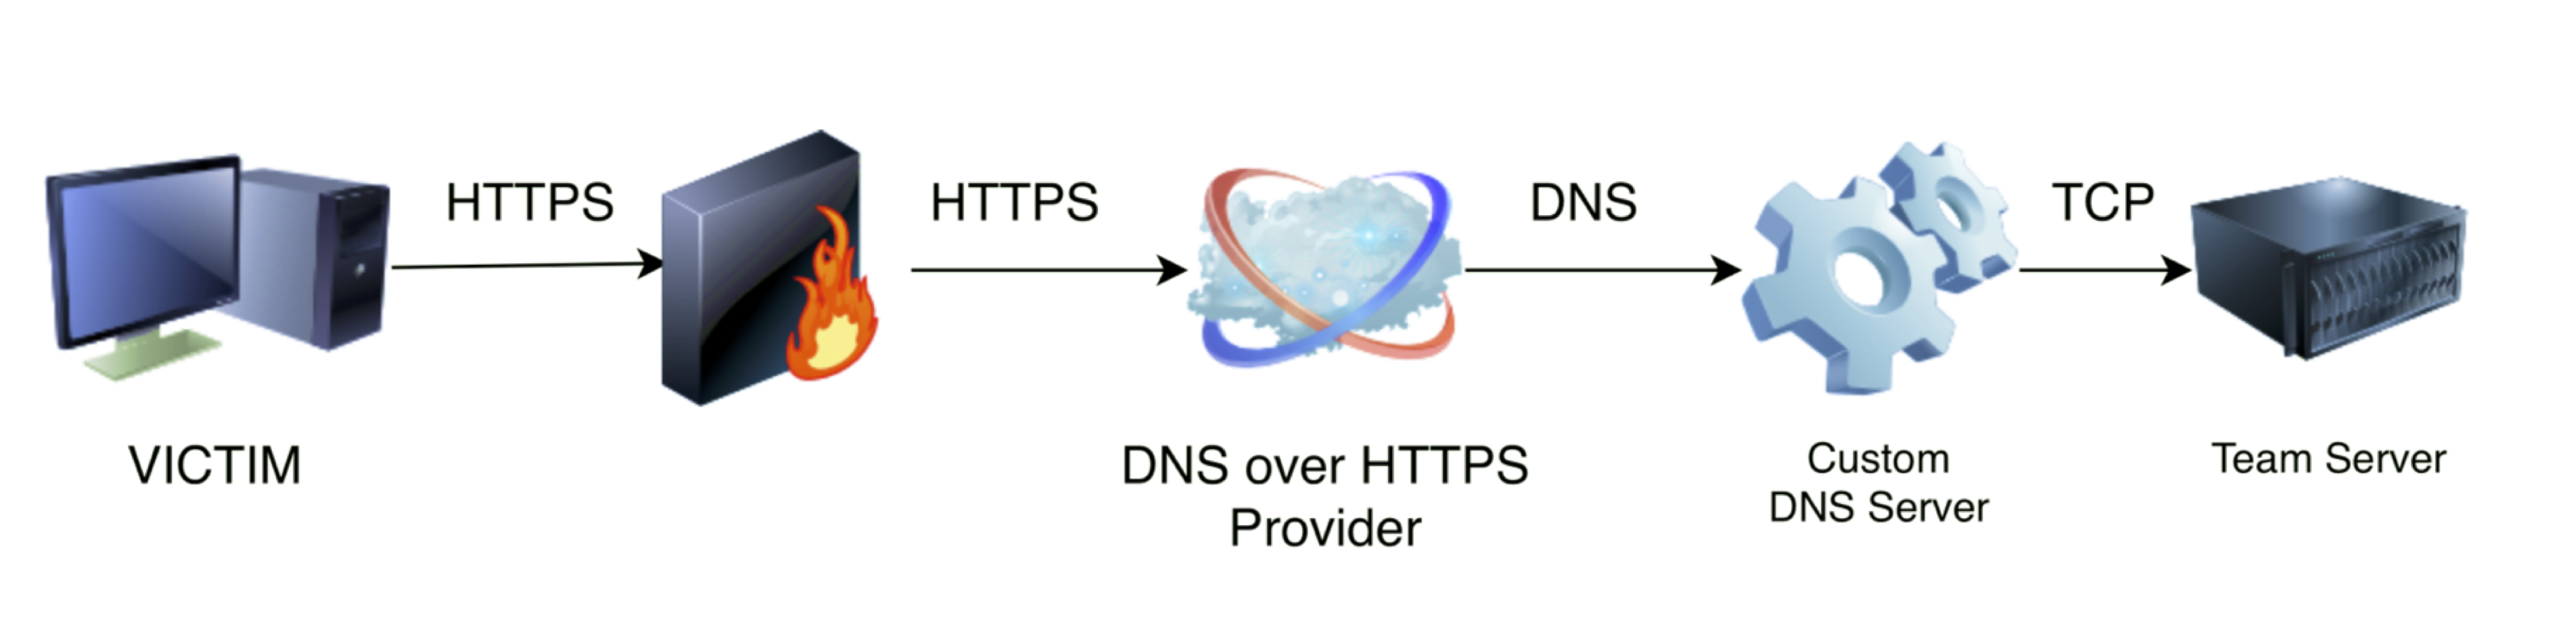 spiderlabs/dohc2
DoHC2 permet d'utiliser la bibliothèque ExternalC2 de Ryan Hanson (https://github.com/ryhanson/ExternalC2) pour le commandement et le contrôle (C2)…