
StickyExim
 brets0150/stickyexim
Honeypot Exim pour les tentatives d'exploitation de CVE-2019-10149.
vulnerability-analysisthreat-intelligenceincident-response+1
3
brets0150/stickyeximHoneypot Exim pour les tentatives d'exploitation de CVE-2019-10149.
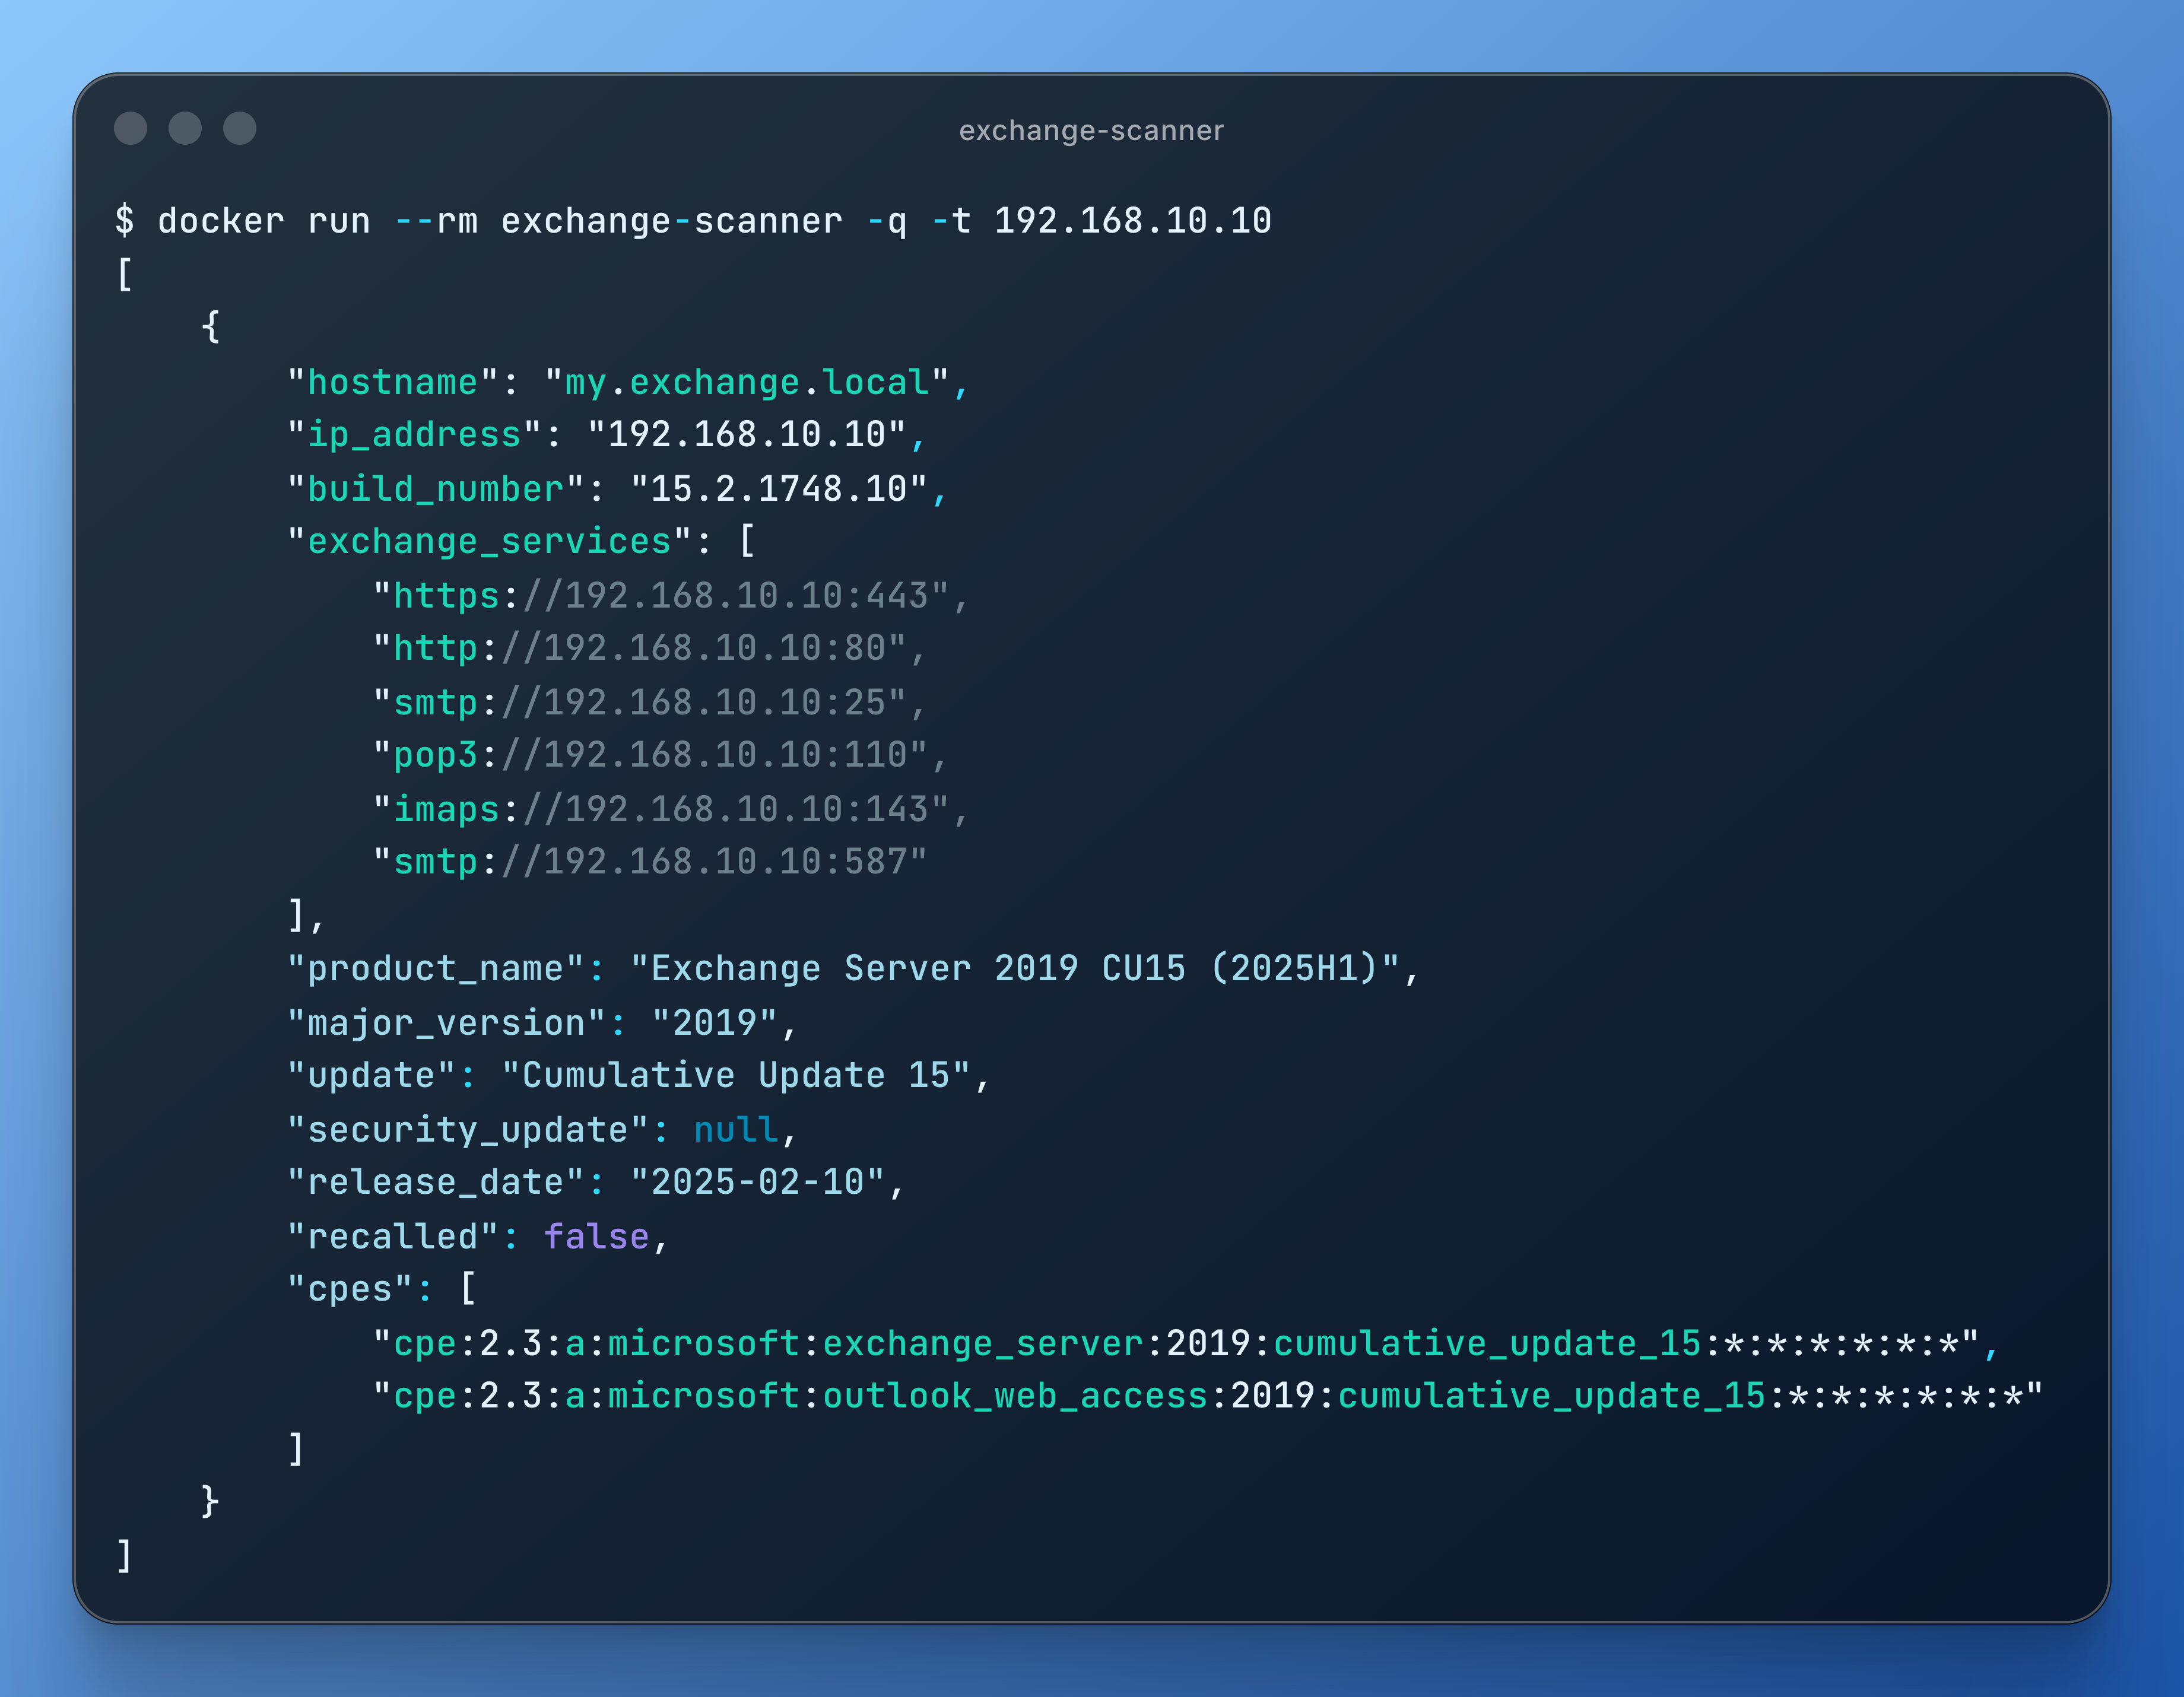 bishopfox/exchange-scanner
Identifier les serveurs Microsoft Exchange exposés publiquement et déterminer leurs versions logicielles
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Exploitation RCE Zero-Click de Windows OLE détectée (CVE-2025-21298) - Procédure pas à pas
 osintnet/osintnet-public
OsintNET est une plateforme OSINT basée sur un navigateur pour l'intelligence de domaine, l'analyse des risques de site web, la découverte SERP,…
 jenderal92/shadow-vault
Shadow Vault – Ajouter des utilisateurs shadow avec hash SHA-512, correspondance automatique du vieillissement, multiples replis d’écriture.
 c-g-creator/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
Étude de cas LetsDefend SOC336 sur CVE-2025-21298
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
Serveur de messagerie Java modulaire prenant en charge IMAP, SMTP, POP3 et JMAP avec déploiement Docker, architecture distribuée et gestion en ligne…
 mcracker2002/mailphish
Crée des e-mails de phishing professionnels avec 20+ modèles pour la récolte d'identifiants, incluant la génération HTML et la livraison directe des…
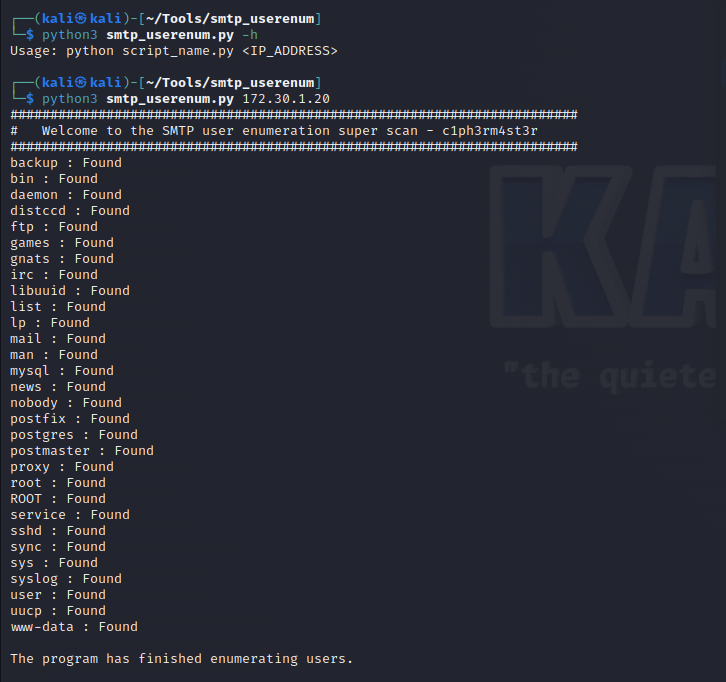 h3x0v3rl0rd/smtp_userenum
Script Python pour énumérer les utilisateurs SMTP en exploitant les commandes VRFY et EXPN afin d'identifier les comptes de messagerie valides sur un…
 0xanalyst/email-security-header-analyzer
Analyseur d'en-têtes d'e-mails et de fichiers .eml pour SPF/DKIM/DMARC, usurpation d'identité et hameçonnage. Fonctionne à 100 % dans votre…

 brn1337/mailauthcheck
Script Bash qui audite SPF, DKIM, DMARC, DNSSEC, MTA-STS et l'hygiène DNS afin d'évaluer l'exposition d'un domaine à l'usurpation d'e-mail et au…
 loseys/oblivion
Outil de vérification de fuites de données & outil OSINT
 lunarca/simpleemailspoofer
Un simple CLI Python pour usurper des e-mails.
 byt3bl33d3r/spamchannel
Usurpez des e-mails depuis n'importe lequel des +2 millions de domaines en utilisant MailChannels (Conférence DEFCON 31)
 alb-uss/secmon
SECMON est un outil basé sur le web pour l'automatisation de la veille en sécurité de l'information (infosec) et de la gestion des vulnérabilités,…