asf__james-project_CVE-2022-22931_3-6-0

Serveur de messagerie Java modulaire prenant en charge IMAP, SMTP, POP3 et JMAP avec déploiement Docker, architecture distribuée et gestion en ligne…

Serveur de messagerie Java modulaire prenant en charge IMAP, SMTP, POP3 et JMAP avec déploiement Docker, architecture distribuée et gestion en ligne…

Collection de scripts offensifs pour red team, incluant la terminaison de processus, le contournement de SPF pour le phishing, le bourrage…

ThePhish : un outil automatisé d'analyse d'e-mails de phishing

Un outil de relais NTLM vers le point de terminaison EWS pour les serveurs Exchange sur site. Fournit un OWA pour les hackers.

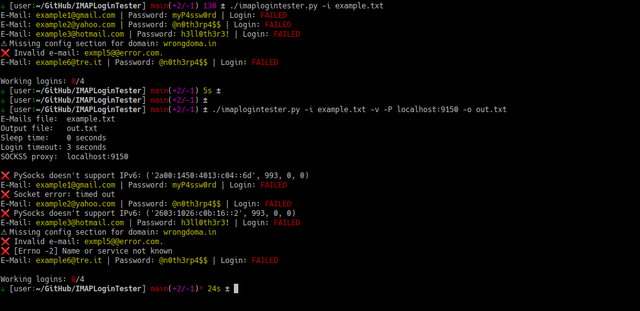
Un script Python simple qui lit un fichier texte contenant de nombreux e-mails et mots de passe, et tente de vérifier si ces identifiants sont…

Utilitaire de validation PowerShell pour la chaîne de vulnérabilités OWASSRF Exchange (CVE-2022-41040/CVE-2022-41080), ciblant les chemins SSRF…

# Scripts Perl pour l'analyse SSL/TLS : vérification de la prise en charge des protocoles et des chiffrements, validation des certificats, test OCSP…

Boîte de réception d'email jetable alimentée par des chatons Mailgun sans serveur

Service auto-hébergé de masquage d'alias email utilisant Postfix et un bot Telegram pour créer des adresses jetables lors des inscriptions, avec un…

Un kit d'évaluation de passerelle de messagerie sécurisée (SEG) open source conçu pour les red-teamers.

Une interface Pythonic et un outil en ligne de commande pour interagir avec l'API InQuest Labs.

Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…

Un framework de test pour les solutions de sécurité et de filtrage des e-mails.

Gophish avec prise en charge des pièces jointes malveillantes et de la redirection HTTP

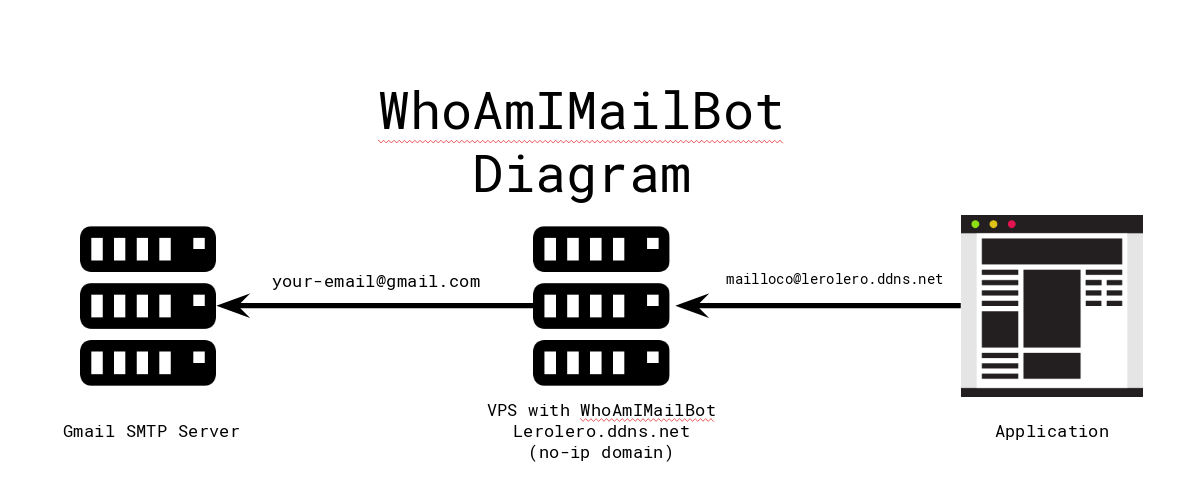
Un outil de criminalistique pour aider à l'investigation d'emails usurpés basé sur les en-têtes des emails.

Scrapez l'API Pastebin pour collecter les pastes quotidiens, configurez une wordlist et soyez alerté par email lorsque vous avez une correspondance.

Scanner de vulnérabilités basé sur shell pour CVE-2026-45185 (Dead.Letter) dans Exim MTA. Détecte une use-after-free dans les builds GnuTLS, vérifie…

Étude de cas LetsDefend SOC336 sur CVE-2025-21298