
tmpmail
 sdushantha/tmpmail
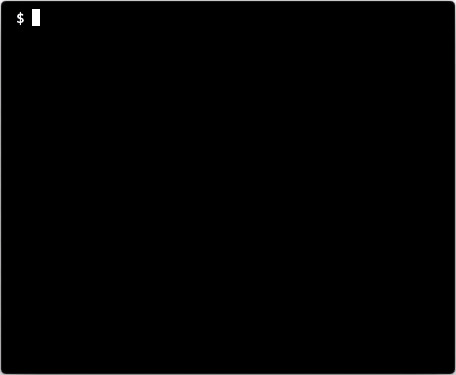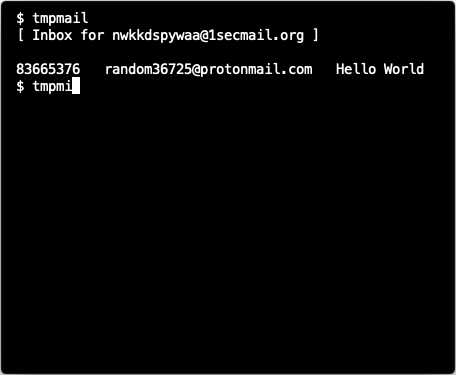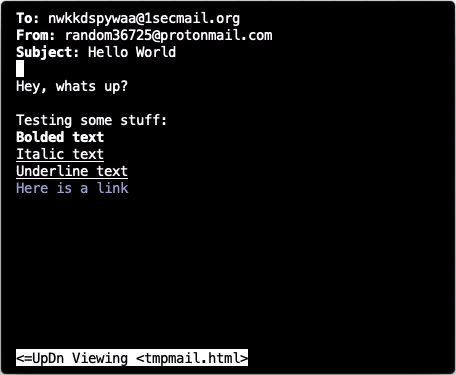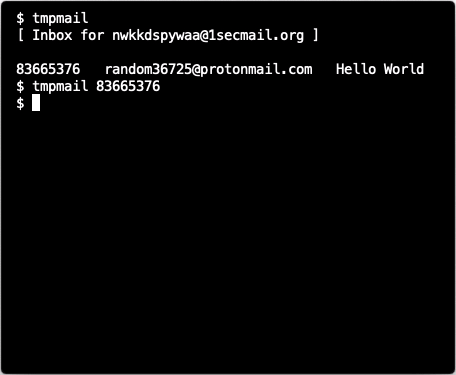
Un email temporaire directement depuis votre terminal écrit en POSIX sh
general-purpose-utilitiesprivacyemail-security
sdushantha/tmpmailUn email temporaire directement depuis votre terminal écrit en POSIX sh
 loseys/oblivion
Outil de vérification de fuites de données & outil OSINT
 byt3bl33d3r/spamchannel
Usurpez des e-mails depuis n'importe lequel des +2 millions de domaines en utilisant MailChannels (Conférence DEFCON 31)
 sublime-security/ics-phishing-toolkit
Outil open source pour arrêter le phishing ICS (invitations de calendrier malveillantes)
 portswigger/css-the-bomb-inside-your-inbox
Tous les supports de la conférence Black Hat de Gareth Heyes : CSS : la bombe dans votre boîte de réception.
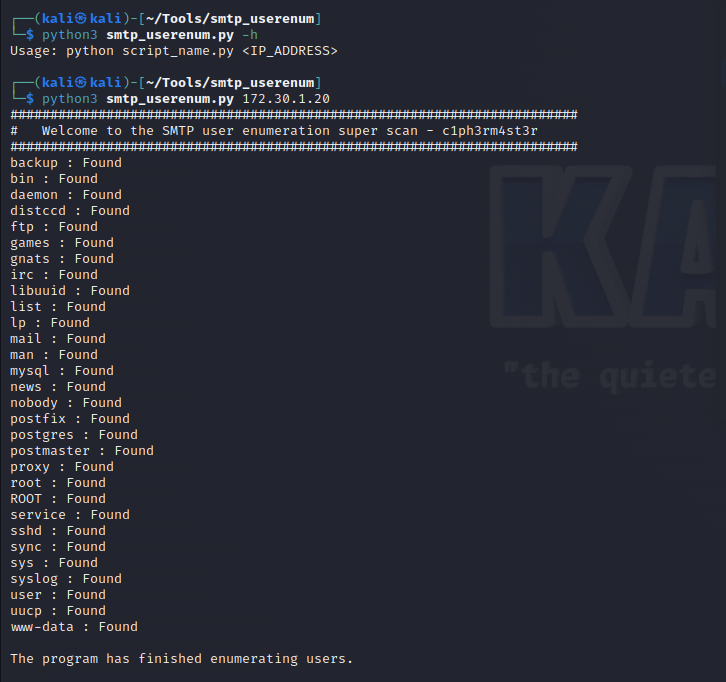 h3x0v3rl0rd/smtp_userenum
Script Python pour énumérer les utilisateurs SMTP en exploitant les commandes VRFY et EXPN afin d'identifier les comptes de messagerie valides sur un…
 noxxi/p5-ssl-tools
# Scripts Perl pour l'analyse SSL/TLS : vérification de la prise en charge des protocoles et des chiffrements, validation des certificats, test OCSP…
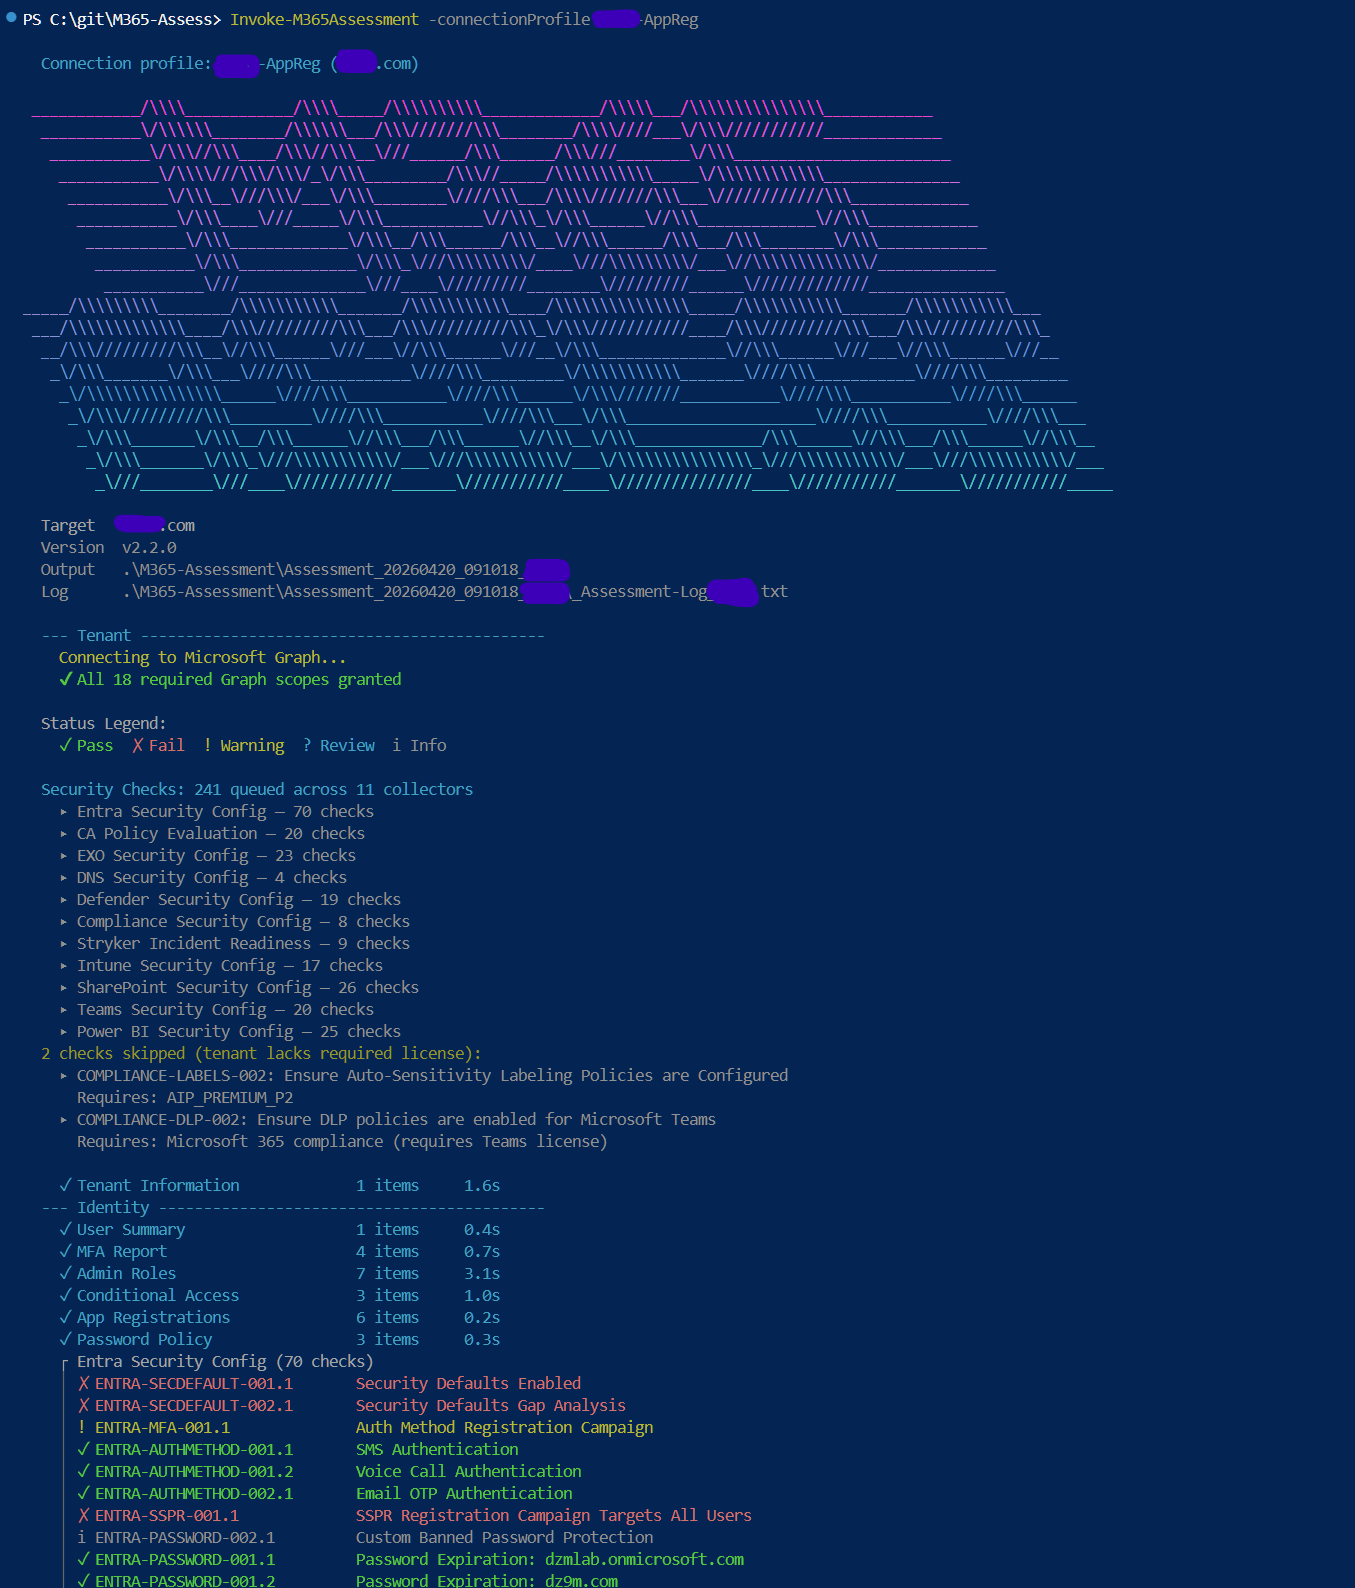 galvnyz/m365-assess
290+ vérifications automatisées dans 14 cadres de conformité, rapport HTML interactif, aucune donnée ne quitte votre machine.
 trustedsec/reel
Framework de simulation de phishing et de sensibilisation pour campagnes basées sur des nœuds, capture d'identifiants, livraison SMTP, CAPTCHA et…
 emalderson/thephish
ThePhish : un outil automatisé d'analyse d'e-mails de phishing
 damianofalcioni/ip-biter
IP-Biter : Le Framework de Suivi d'E-mails (et pas seulement) Adapté aux Hackers
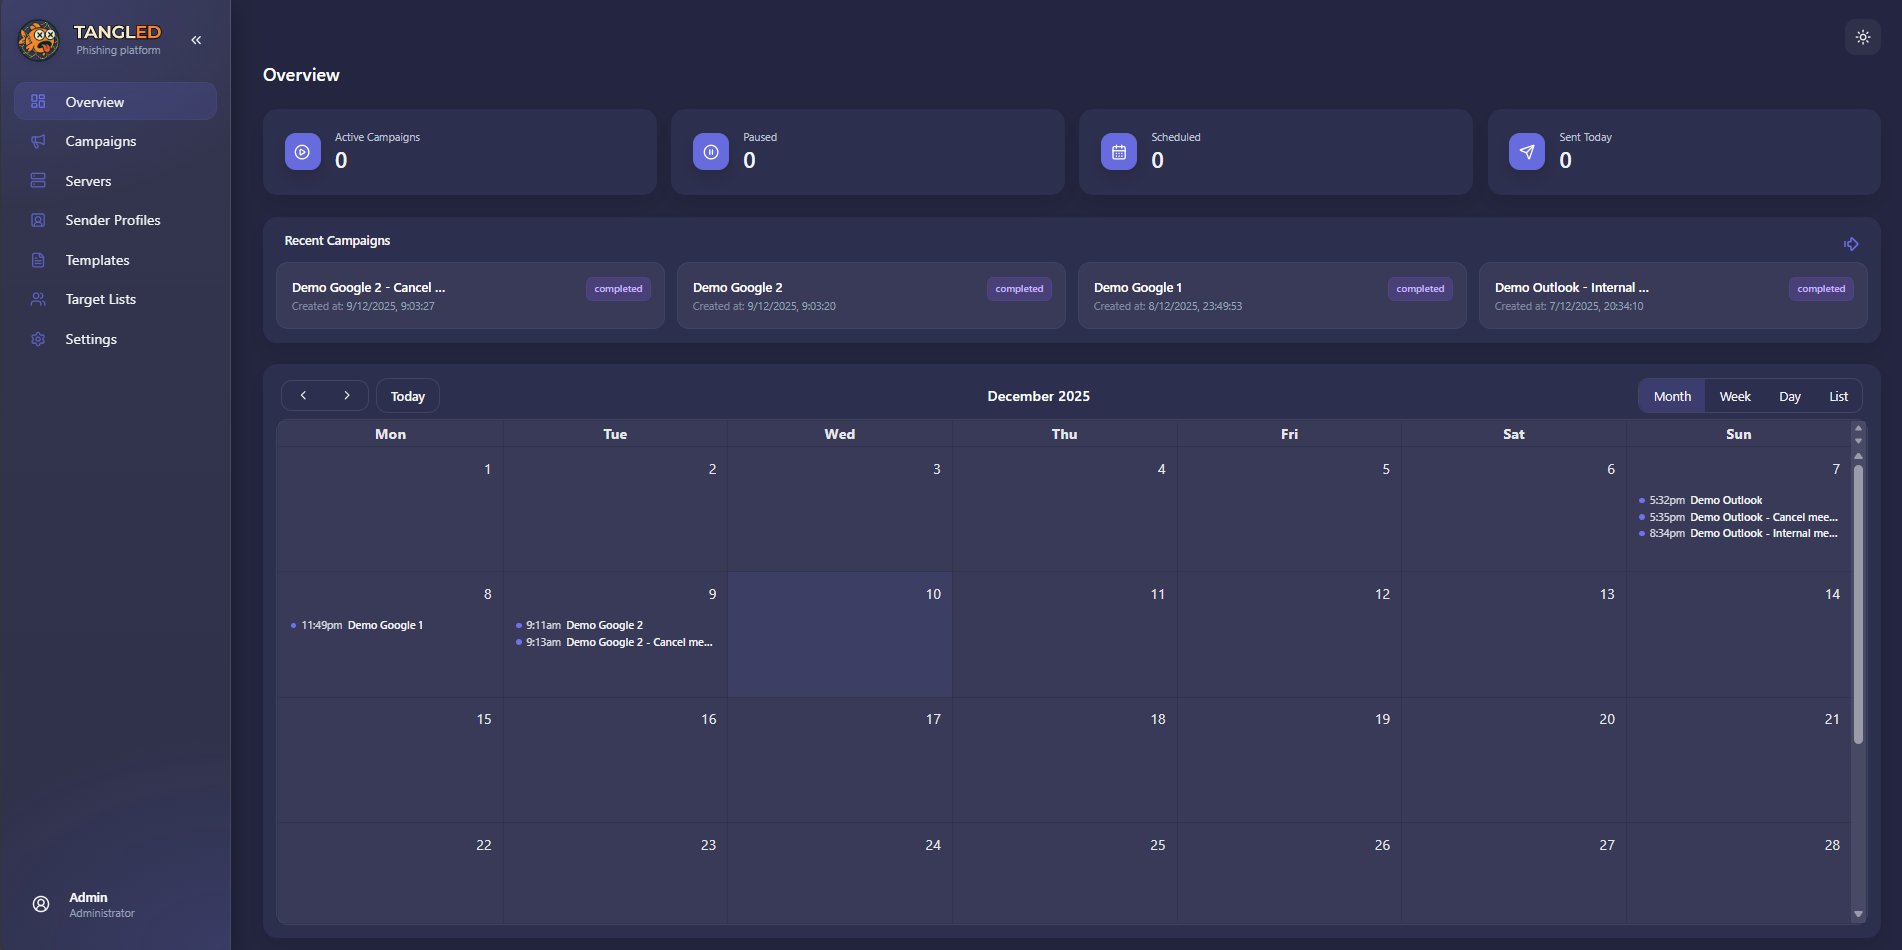 ineesdv/tangled
Plateforme de sécurité offensive open-source pour mener des campagnes de phishing qui exploite le traitement automatique des événements iCalendar.
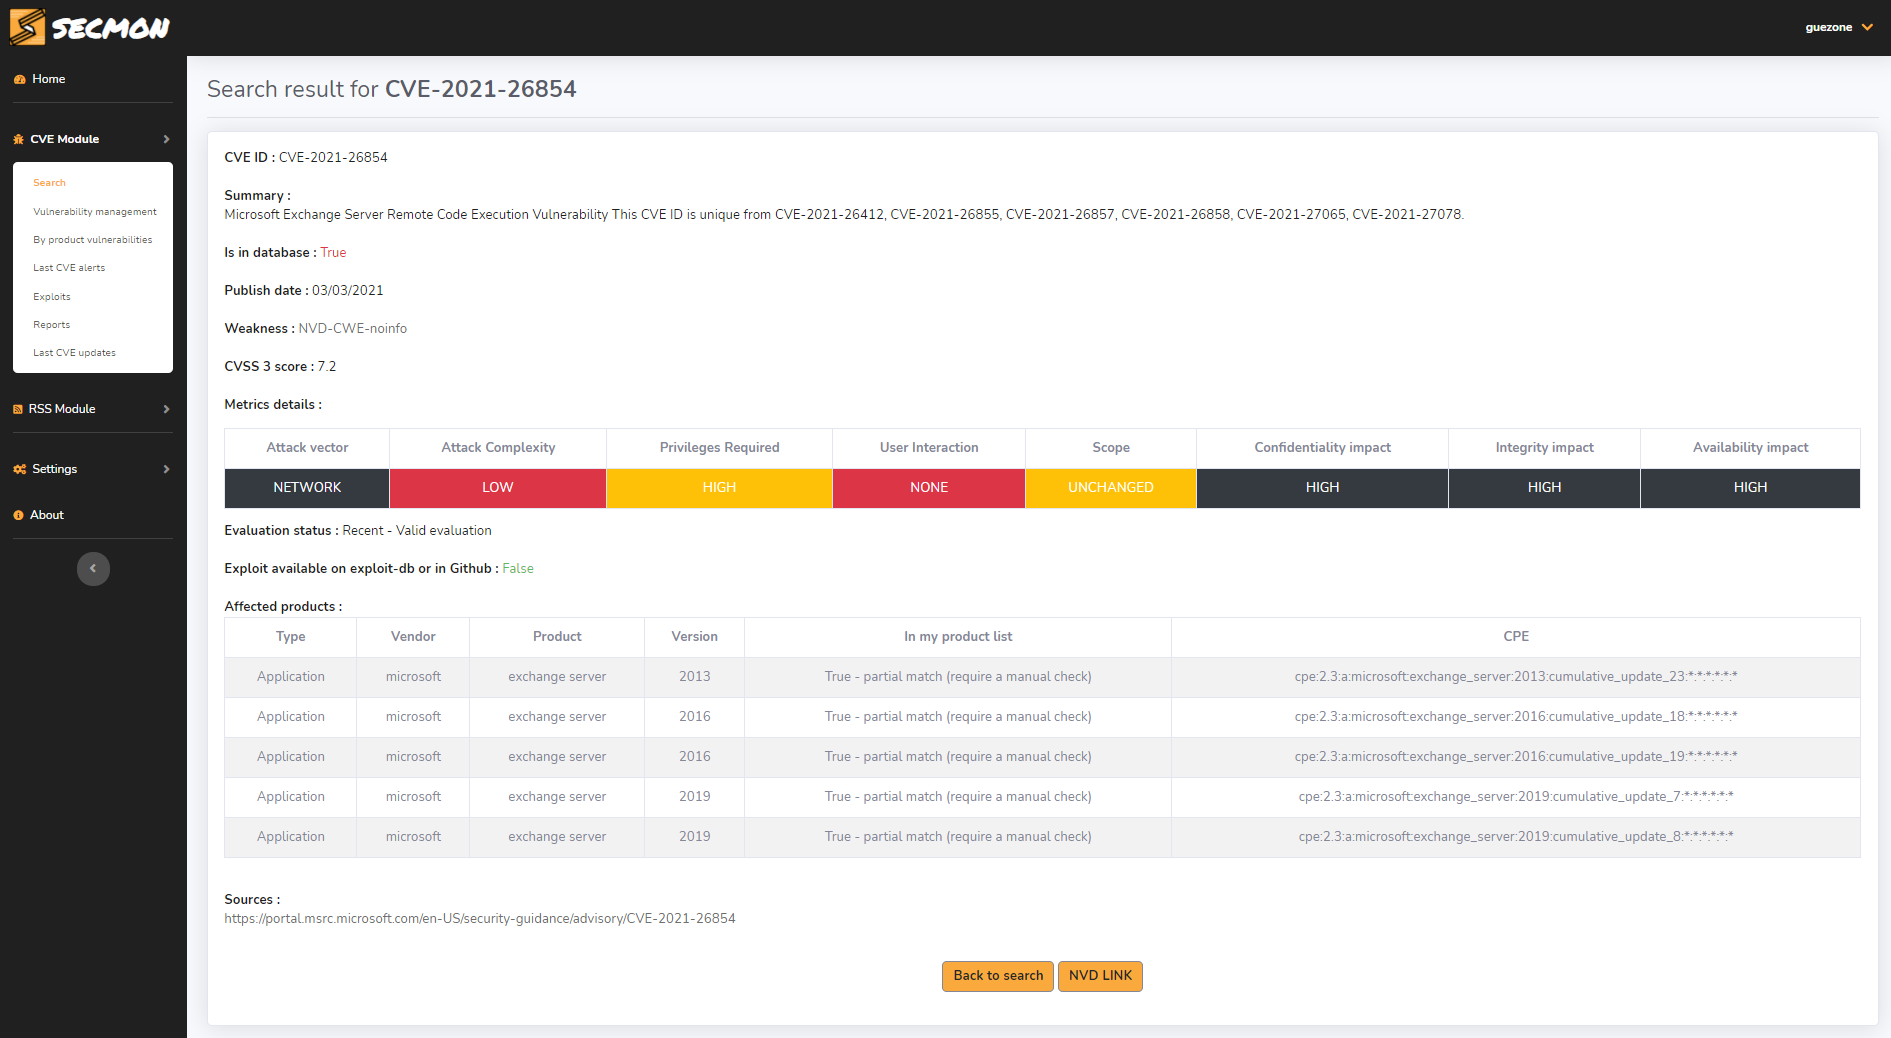 alb-uss/secmon
SECMON est un outil basé sur le web pour l'automatisation de la veille en sécurité de l'information (infosec) et de la gestion des vulnérabilités,…
 black-scorp10/email-vulnerability-checker
Vérificateur automatisé de configuration SPF et DMARC qui identifie les vulnérabilités d'usurpation d'e-mail sur des domaines uniques ou multiples à…
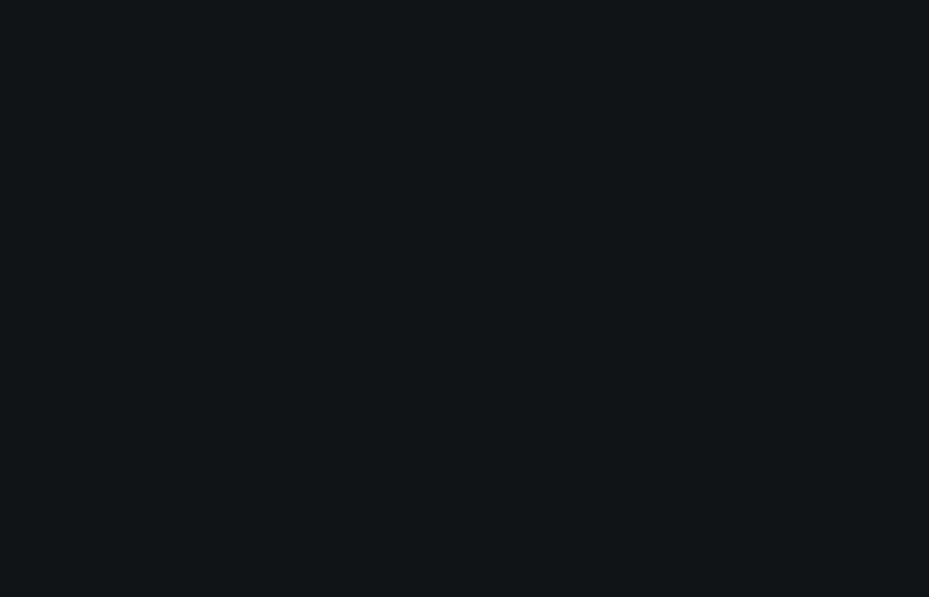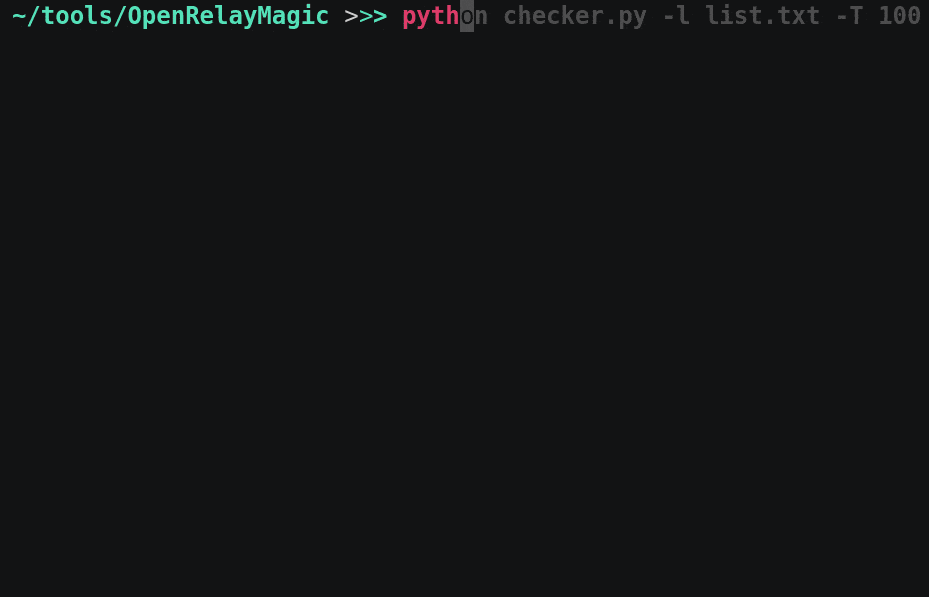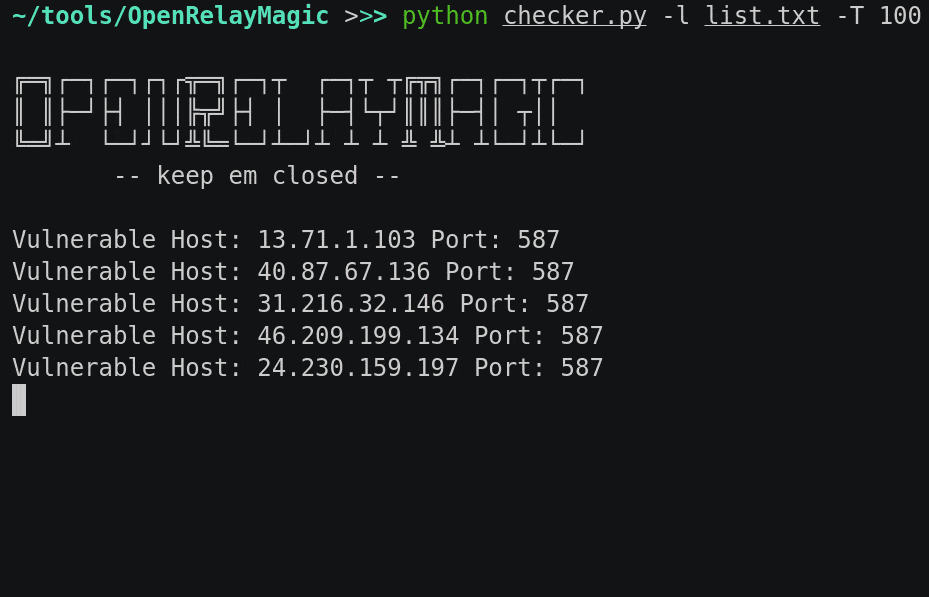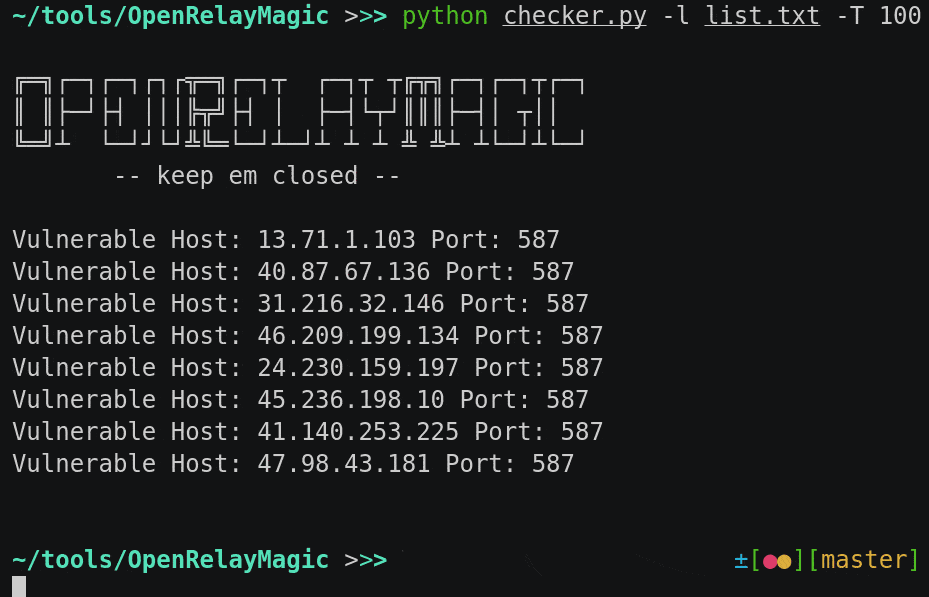 bl4ckmamb4/openrelaymagic
Outil pour trouver les serveurs SMTP vulnérables au relais ouvert
 crowdstrike/owassrf
Utilitaire de validation PowerShell pour la chaîne de vulnérabilités OWASSRF Exchange (CVE-2022-41040/CVE-2022-41080), ciblant les chemins SSRF…
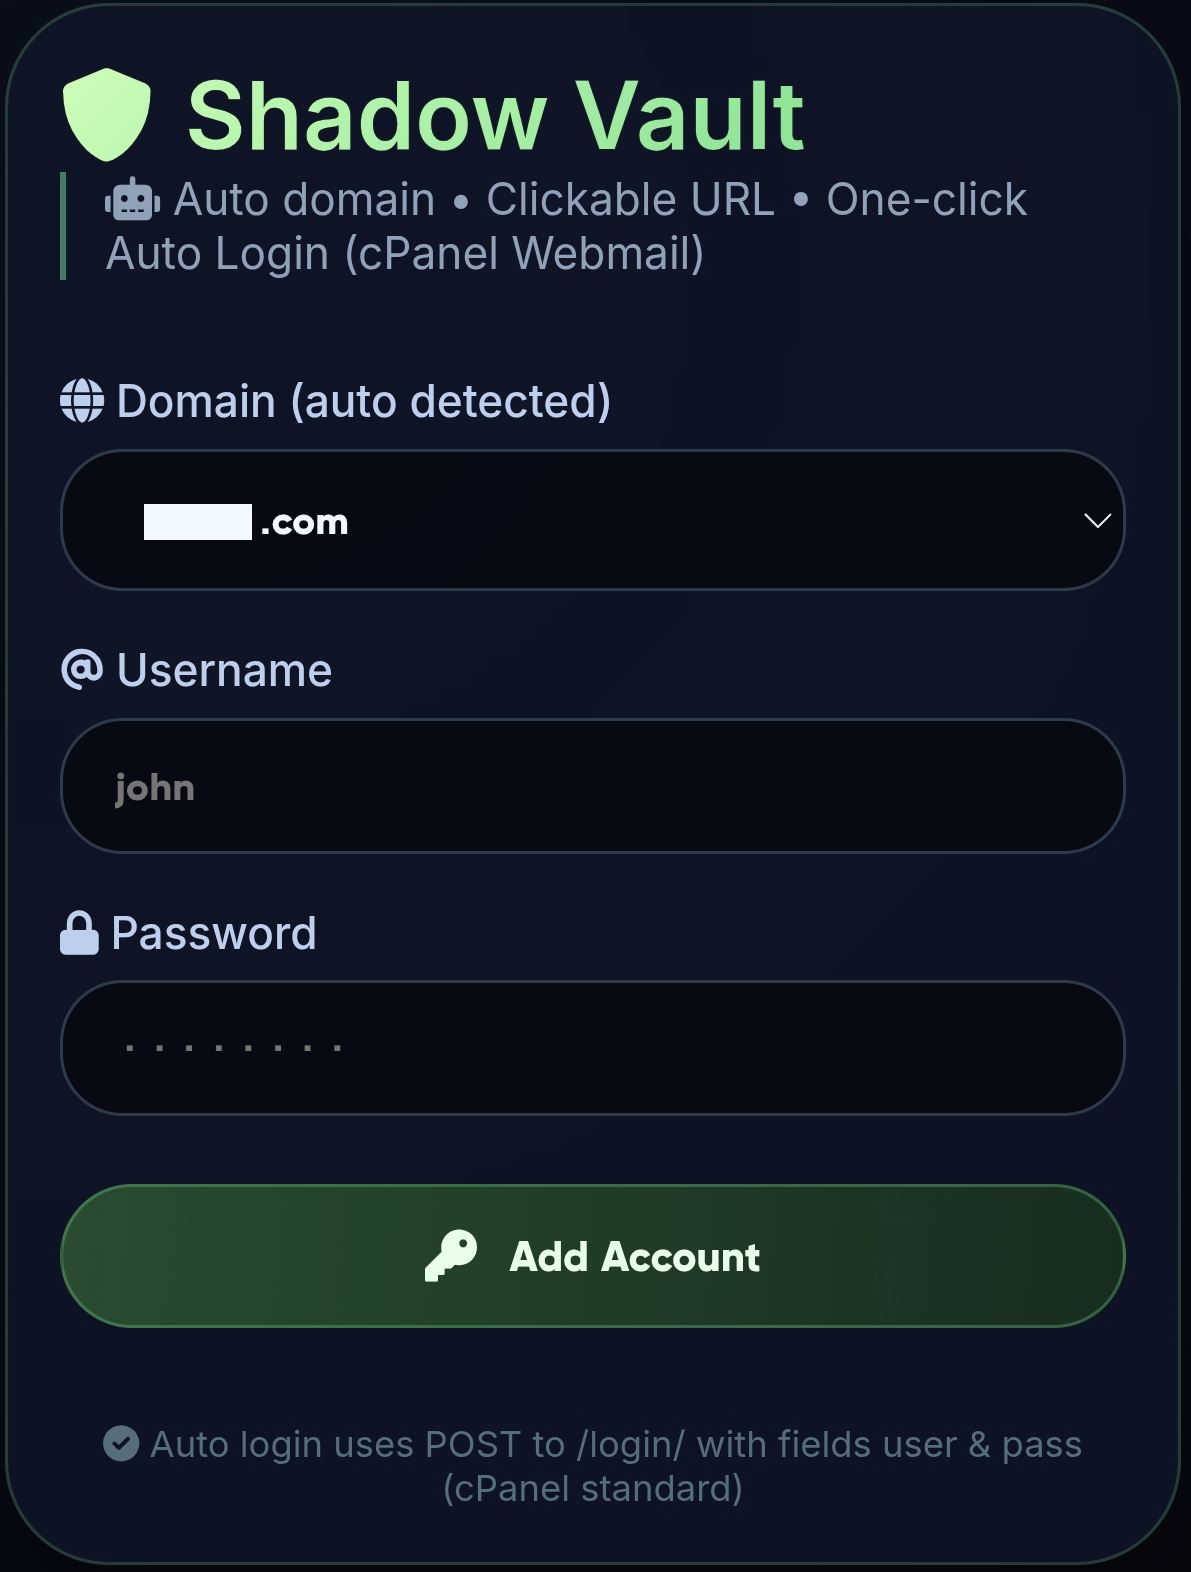 jenderal92/shadow-vault
Shadow Vault – Ajouter des utilisateurs shadow avec hash SHA-512, correspondance automatique du vieillissement, multiples replis d’écriture.
 0x0allenace/soc-analyst-portfolio
A curated portfolio showcasing my SOC investigations, threat hunting projects, DFIR labs, detection engineering, technical blogs, and cybersecurity…