LabS4U2Self
Lab de pentest Active Directory déployable et hébergé sur AWS avec contrôleur de domaine et MSSQL vulnérable ; pratiquez l'abus S4U2Self, la force…

Lab de pentest Active Directory déployable et hébergé sur AWS avec contrôleur de domaine et MSSQL vulnérable ; pratiquez l'abus S4U2Self, la force…

Analyse de logiciels malveillants axée sur les preuves avec inspection approfondie des PE/.NET, reconstruction Ghidra, vérifications croisées par IA,…

Détecte les payloads d'attaque de la chaîne d'approvisionnement GlassWorm en analysant les extensions VS Code, les packages npm/PyPI et les dépôts…

Plateforme VAPT hébergée localement et isolée du réseau, qui exécute 8 modules de scan en parallèle, attribue des scores déterministes aux résultats…

Scannez le noyau avec vuls pour CVE-2016-5195 - DirtyCow

Analyse de la VM personnalisée obfusquée et du format de bytecode de DataDome, révélant le chiffrement de chaînes, les chiffrements par boîte-S et…

Cumulus. Modélisation des menaces dans les clouds.

Un système de détection d'intrusion basé sur l'hôte et de surveillance réseau (mon projet de fin d'études)

Jeu de test .eml ouvert pour évaluer la manière dont les contrôles de sécurité des e-mails et les assistants de boîte aux lettres IA gèrent…

Une interface PyQt5 pour le plugin binjatron de Binary Ninja qui inclut des fonctionnalités de surlignage conçues pour faciliter l'apprentissage de…

Défi quotidien de règles YARA et collection communautaire où les analystes en malware partagent des modèles de détection, des astuces et des usages…

Archive historique de tutoriels de rétro-ingénierie et de dépaquetage couvrant les protecteurs commerciaux (Armadillo, ASProtect, Themida) avec des…

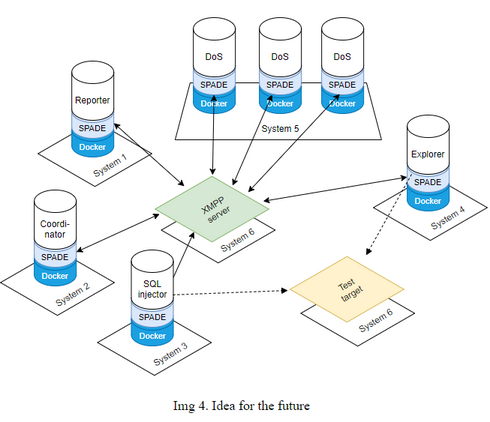
Système multi-agent pour les tests de pénétration automatisés (MASAPT)

Harnais autonome d'émulation et de test pour les scripts Aggressor de Cobalt Strike (.cna) qui valide la syntaxe, simule les API Beacon et exécute…

Benchmarking des détections d'injection de prompt pour les agents web.

Sécurité de la chaîne de blocs

Chargeur ELF multi-architecture et boîte à outils d'analyse avec sondage, désassemblage, hexdump, calcul d'entropie, et exécution mmap/memfd pour les…

StealthRL : framework de RL pour la reformulation adverse de textes d'IA afin de tester la robustesse des détecteurs.