


 owasp/pscf
Cadre OWASP fournissant des capacités de sécurité structurées pour les produits logiciels, dérivé de l'analyse des réglementations et des normes…
 d4rksystem/evasive_malware_book_samples
Les échantillons référencés dans mon livre, Evasive Malware (No starch Press)
 kc57/awesome-pentest
Une liste d'outils et de ressources de test de pénétration géniaux.
 farenhytee/database-sentinel
Audits de sécurité open source pour Supabase : un serveur MCP en lecture seule, un agent CLI et un Claude Skill. Détecte les erreurs de configuration…
 giancarlolelli/quantum
Ce dépôt contient le code et les détails de soumission pour le défi du prix QDay par https://www.projecteleven.com/
 fa-pengfei/ngwaf
Première itération du WAF de rétroaction basé sur ML
 yo-yo-yo-jbo/macos_app_structure
Plongée pédagogique en profondeur dans les bundles d'applications macOS, les fichiers plist et le comportement des processus launchd, avec des notes…
 theofficialflow/presentations
Collection organisée de diapositives et présentations de conférences de sécurité sur l'exploitation de consoles de jeux, les vulnérabilités du noyau…
 nishikawaakira/waf-dojo
Jeu d'entraînement pratique AWS WAF avec tutoriels, laboratoires notés et examens où les joueurs rédigent des règles Web ACL pour bloquer de vraies…
 janhalendk/react
Un projet OSINT qui explore comment extraire des données de React.
 cybersecsi/robodroid
Gérer des machines Android avec des comportements prédéfinis pour des environnements de Cyber Range.
 taleliyahu/ai-security-newsletter
AI Security Newsletter - Un digest mensuel de la recherche en sécurité IA, informations, rapports, événements à venir, outils et ressources
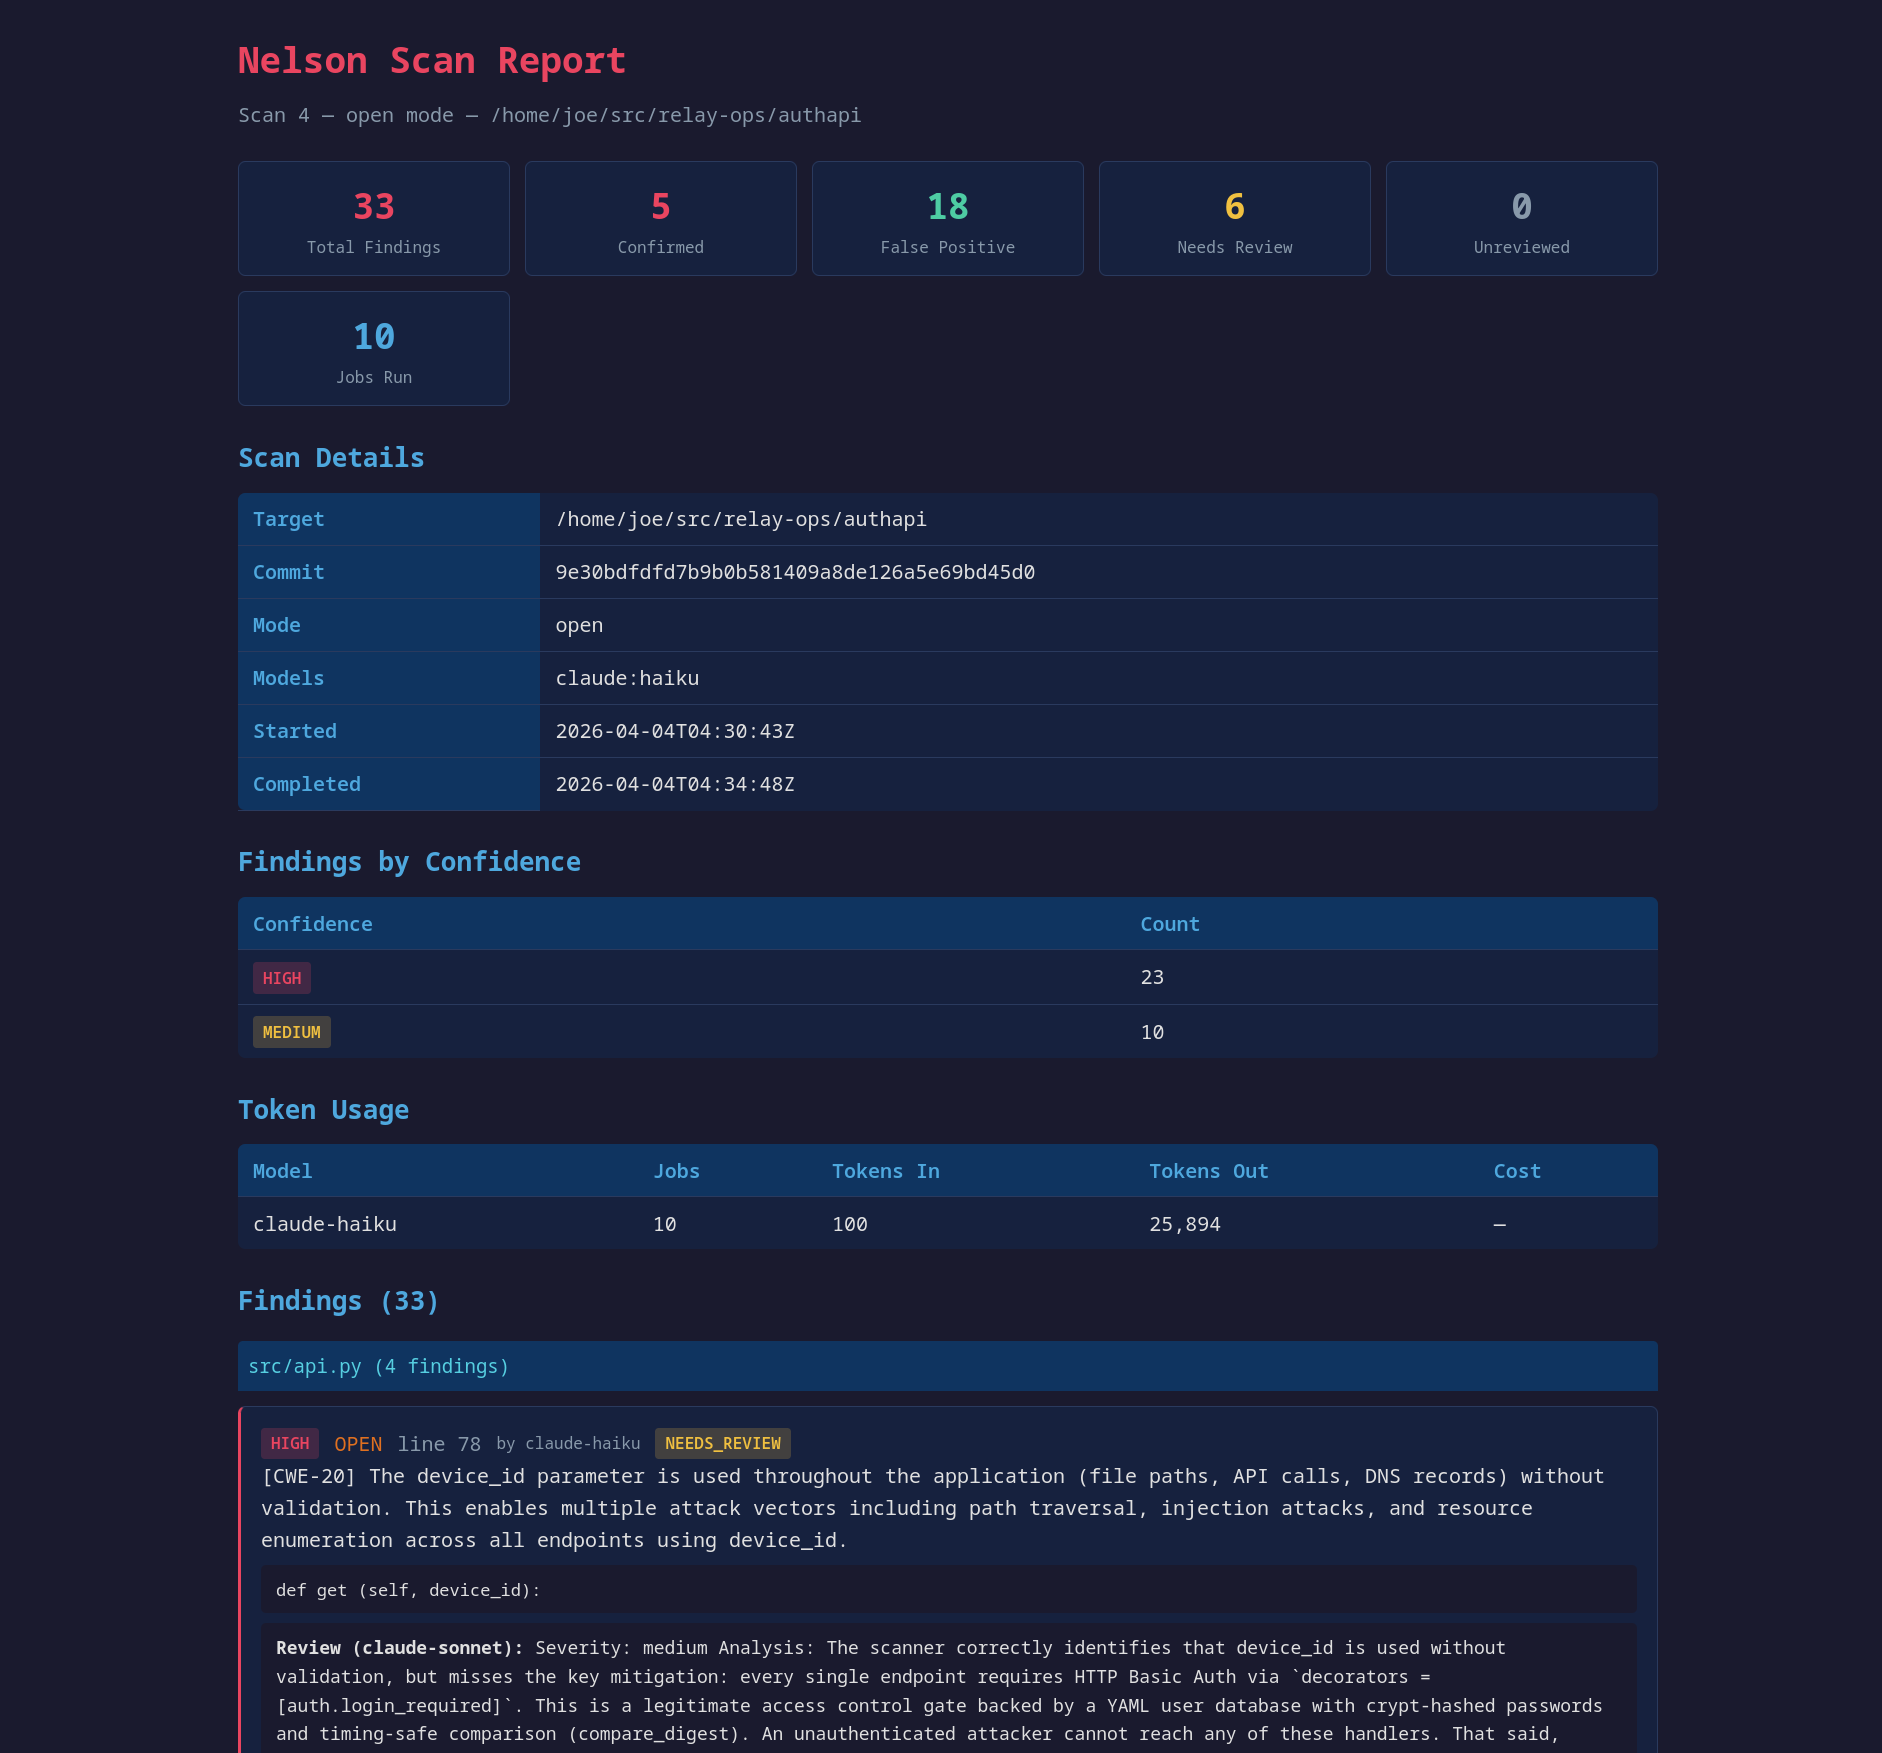 swelljoe/nelson
Trouver des vulnérabilités par force brute aveugle
 oldboy21/shgenob
Outil basé sur Python pour générer du Shellcode à partir de PIC C
 nccgroup/ml-for-rngs
Démontre l'utilisation de l'apprentissage automatique pour prédire les séquences de générateurs de nombres aléatoires, mettant en évidence les…
 albert-y1n/piforge
Framework ouvert pour le red teaming d'injection de prompts basé sur le RL, avec un entraîneur partagé, un apprentissage par curriculum et des…
 buter-chkalova/project-rvbbit
PoC éducatif de rootkit pour noyau Linux explorant le DKOM, le hooking de syscalls, la furtivité, l'observabilité et la détection défensive.