
GhidraEmu
 nalen98/ghidraemu
Émulateur natif de Pcode
dynamic-code-analysisreverse-engineeringdebuggers+1
nalen98/ghidraemuÉmulateur natif de Pcode
 dobin/burpsentinel
Plugin GUI Burp pour faciliter la découverte de failles de sécurité dans les applications web
 kaisonox/apiscope
Un framework de hooking d'API pour intercepter et surveiller les applications Windows
 fuzzysecurity/fermion
Fermion, un wrapper électron pour Frida & Monaco.
 redteamsocietegenerale/dllirant
DLLirant est un outil permettant d'automatiser les recherches de DLL Hijacking sur un binaire spécifié.
 google/buzzer
Chaîne d'outils de fuzzing eBPF pour générer des programmes eBPF aléatoires et valider le comportement du vérificateur et de l'exécution du noyau.…
 cornerpirate/java-stager
Un PoC Java Stager qui peut télécharger, compiler et exécuter un fichier Java en mémoire.
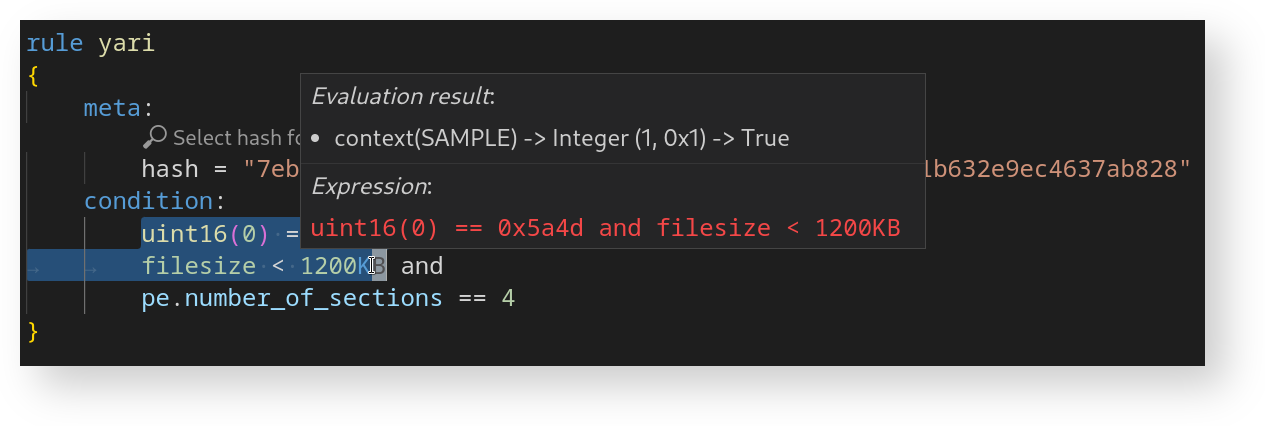 avast/yari
YARI est un débogueur interactif pour le langage YARA.
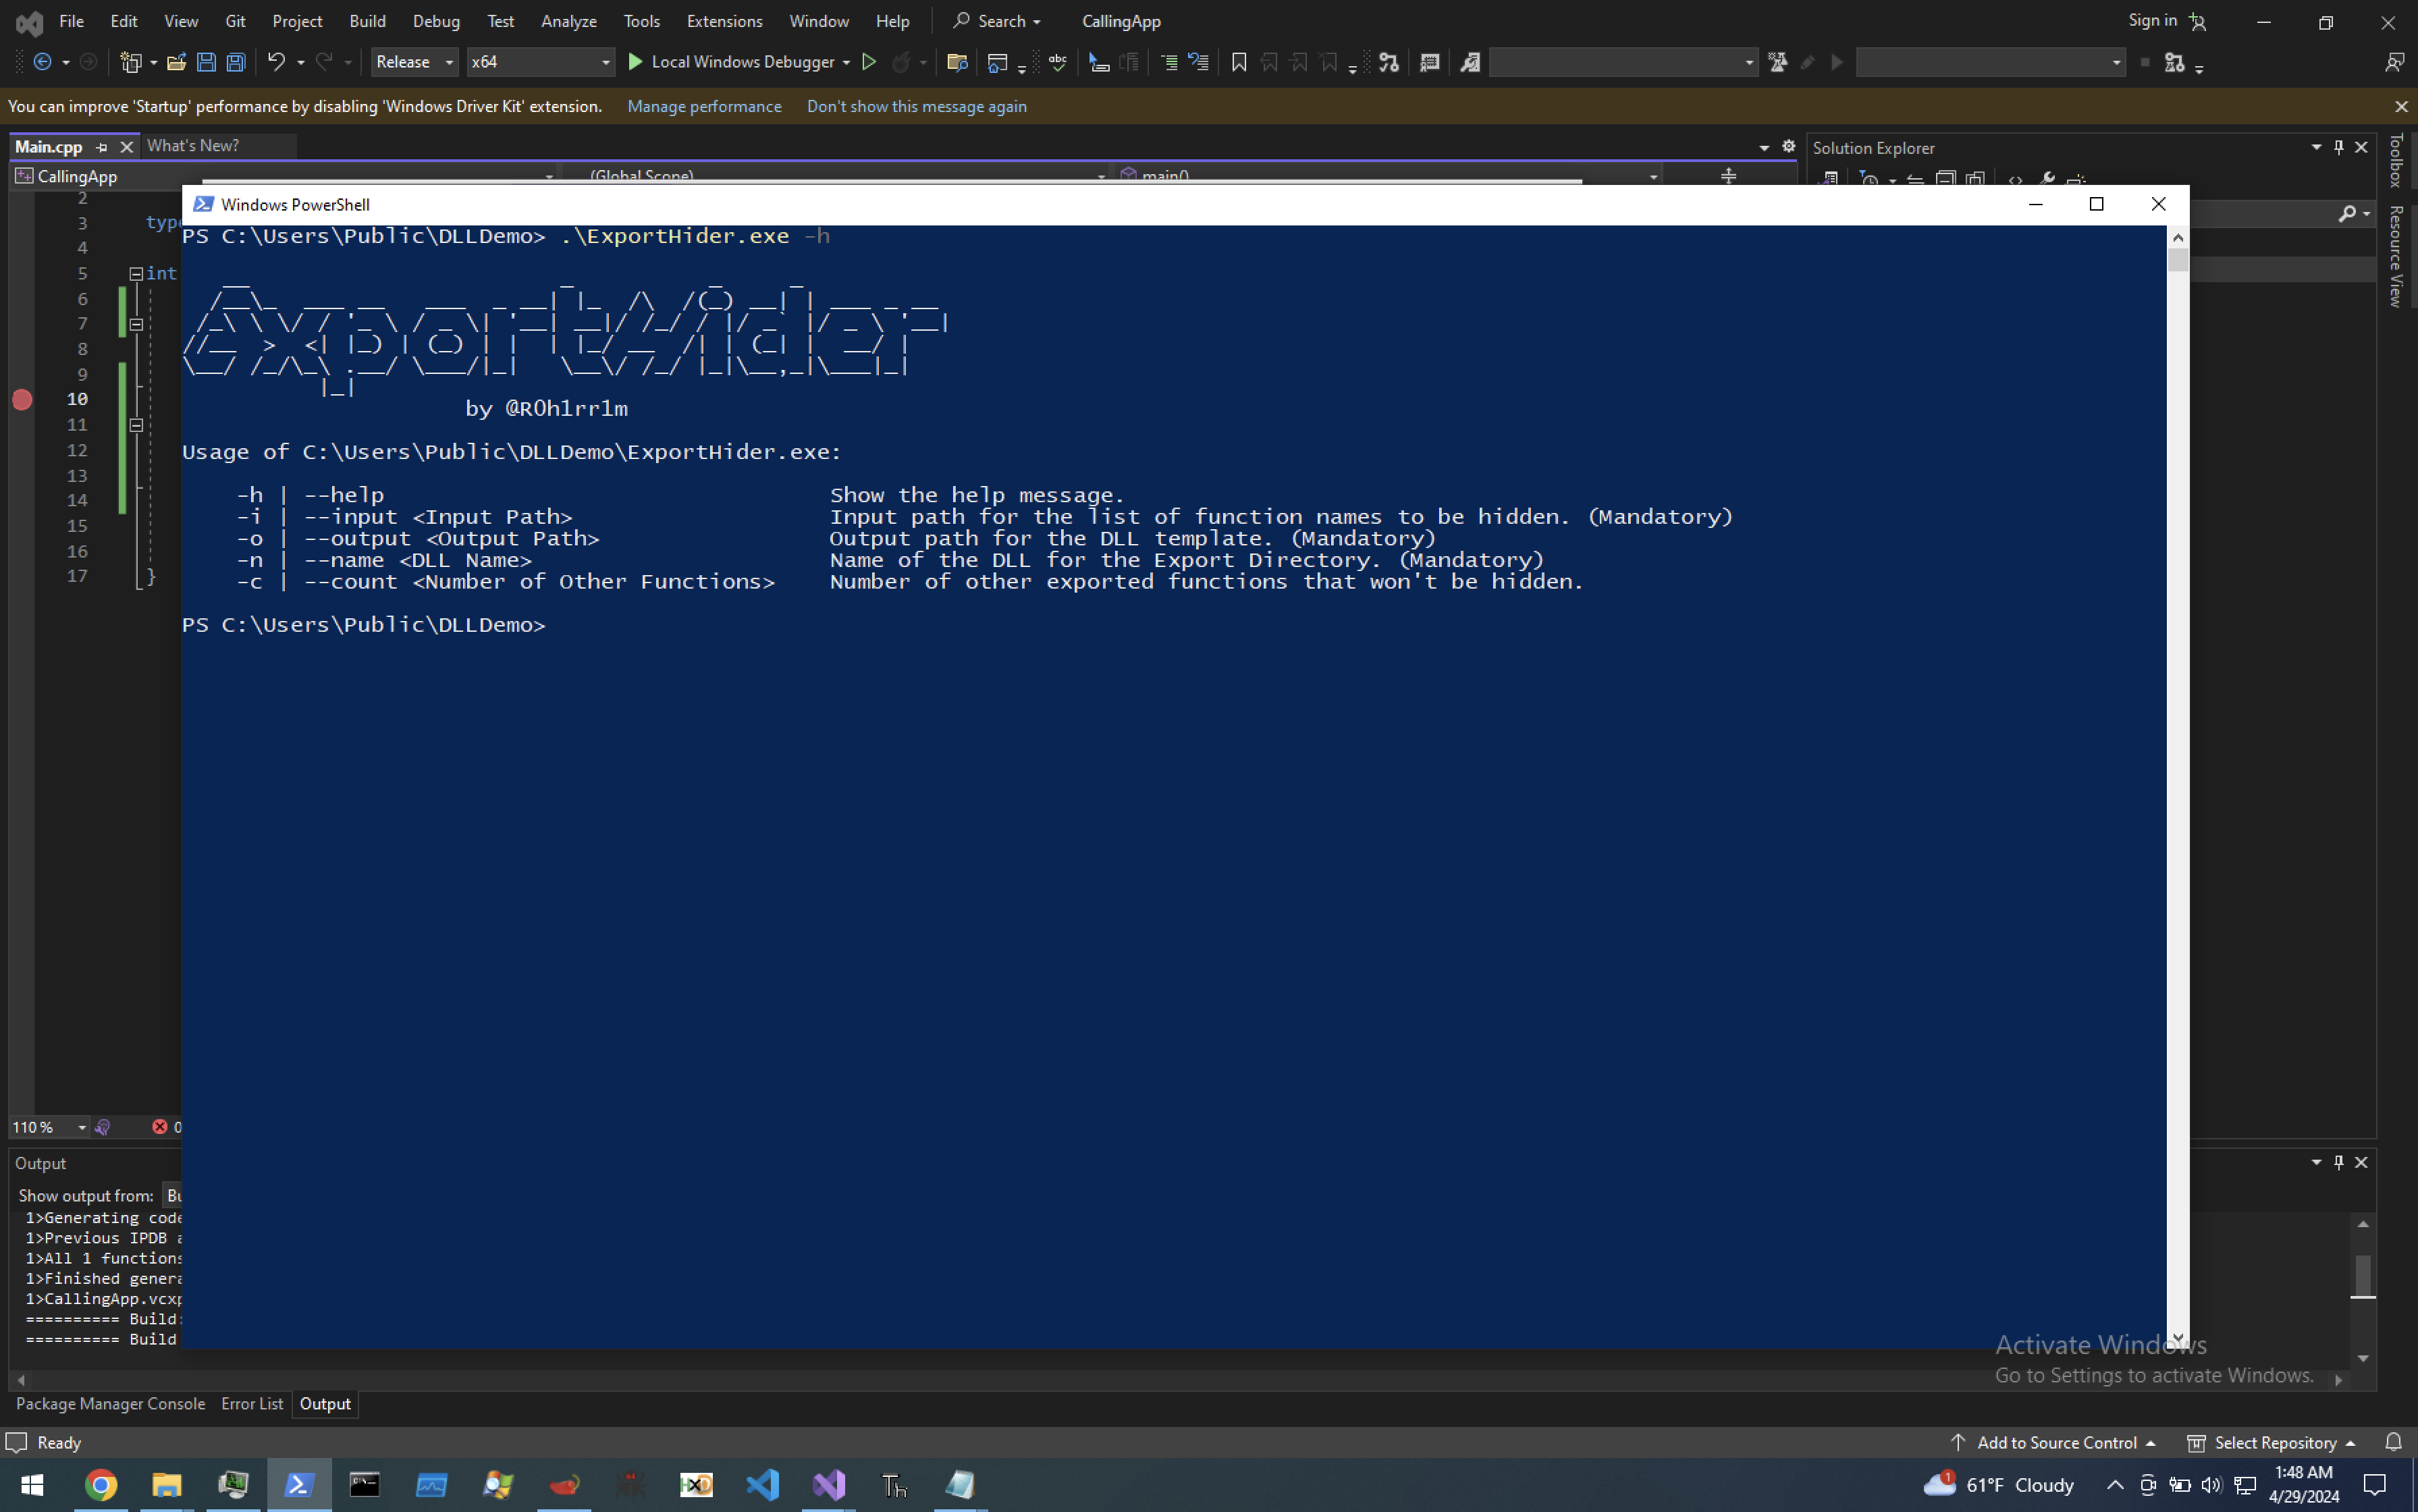 frkngksl/exporthider
ExportHider: Génération de la table d'exportation lors de l'exécution pour masquer les fonctions exportées du fichier DLL.
 narfindustries/http-garden
Framework de tests différentiels pour implémentations HTTP
 byt3bl33d3r/offensivedlr
Boîte à outils contenant des notes de recherche et du code PoC pour l'armement du DLR de .NET.
 rbmm/ntdetours
Implémentation de Detours (x64/x86) qui n'utilise que l'import ntdll
 zer0condition/reversekit
x64 Dynamic Reverse Engineering Toolkit
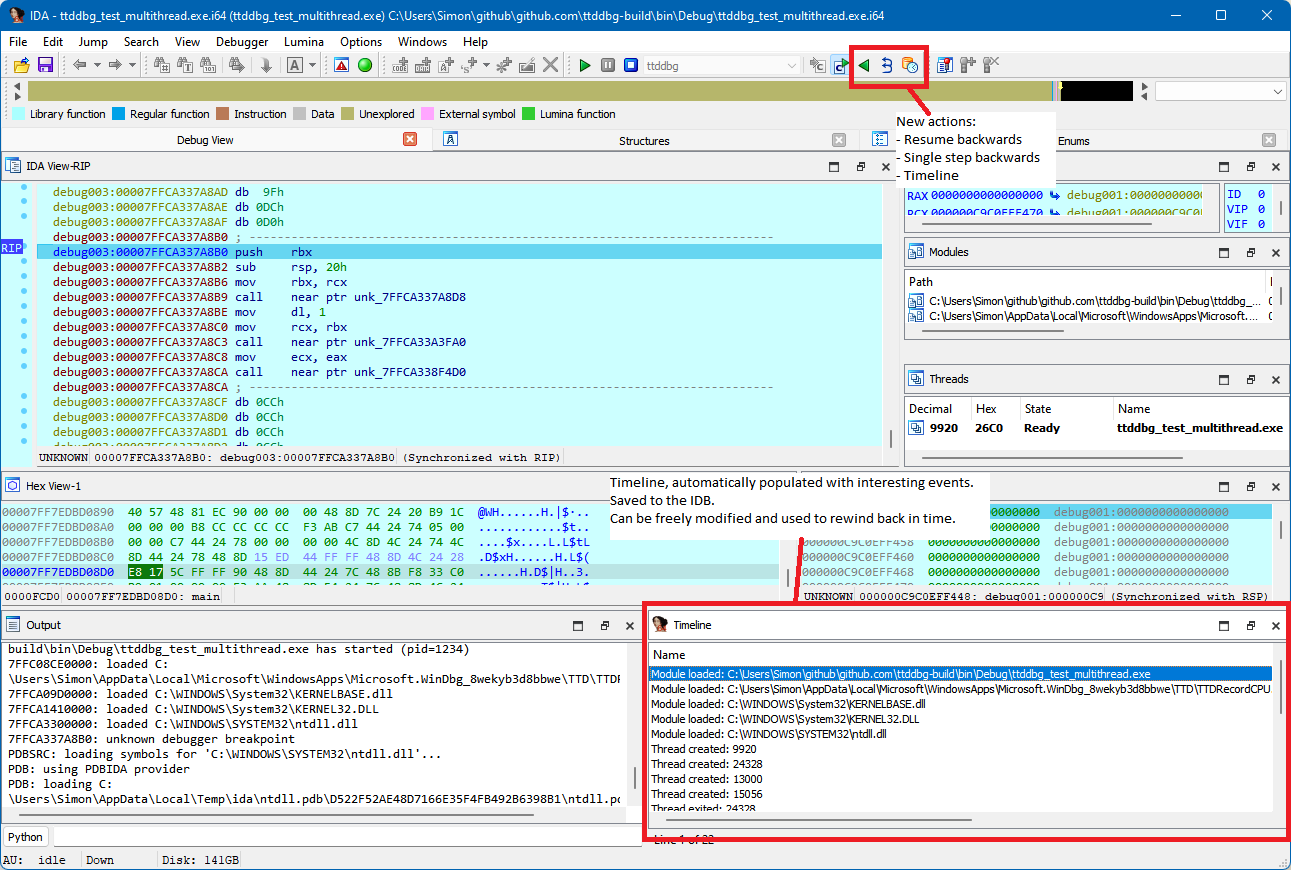 airbus-cert/ttddbg
Time Travel Debugging IDA plugin
 skylined/bugid
Détecter, analyser et identifier de manière unique les plantages dans les applications Windows
 awslabs/snapchange
Fuzzing léger d'un instantané de mémoire à l'aide de KVM
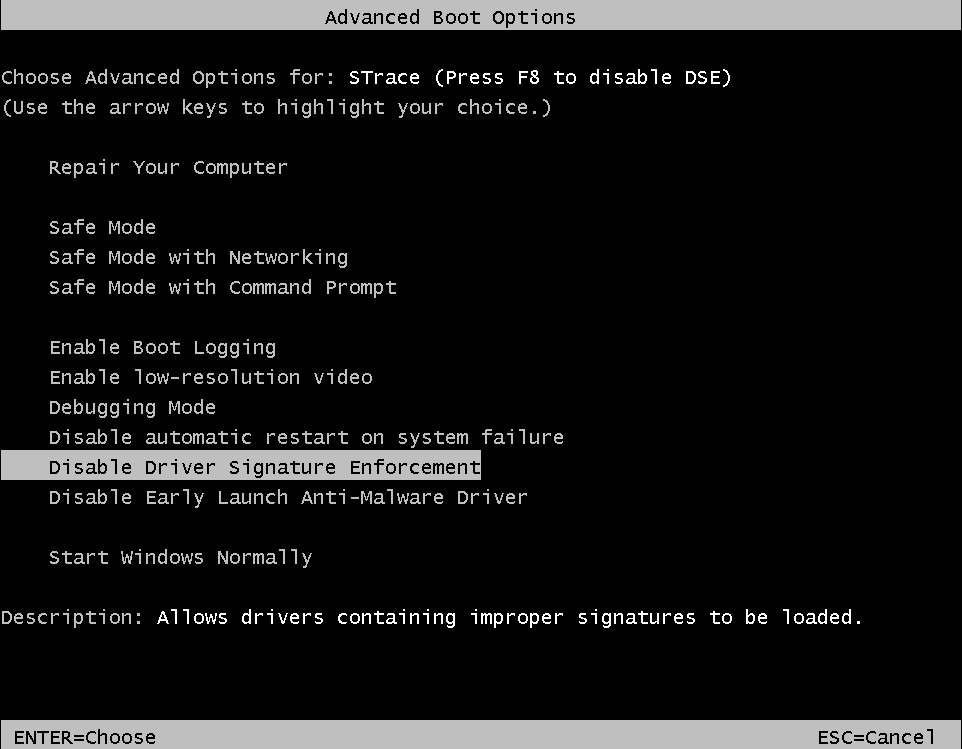 mandiant/strace
Un outil de réimplémentation de DTrace sur Windows
 hugsy/windbg_js_scripts
Jouets scripts pour jouer avec l'API JS de WinDbg