

Searpy
 j3ers3/searpy
🥀 Kit de moteur de recherche, collecte d'URL, recherche d'IP réelle par hachage de Favicon, recherche de sous-domaines
osintreconnaissancedns-subdomain-enumeration+3
214
j3ers3/searpy🥀 Kit de moteur de recherche, collecte d'URL, recherche d'IP réelle par hachage de Favicon, recherche de sous-domaines
 rix4uni/wordlist
Collection organisée de wordlists personnalisées pour le fuzzing, l'énumération DNS, la découverte de paramètres et les identifiants par défaut,…
 a3h1nt/dnsrr
Outil d'énumération DNS basé sur Bash effectuant du bruteforce direct/inverse, du cache snooping et du transfert de zone pour extraire les…
 pptx704/domainim
Un outil rapide et complet pour le scan de réseaux organisationnels.
 mhaskar/exchangefinder
Trouver une instance Microsoft Exchange pour un domaine donné et identifier la version exacte.
 darryllane/bluto-old
Reconnaissance, Force brute de sous-domaines, Transferts de zone
 penafieljlm/inquisitor
Footprinting OSINT dogmatique centré sur l'organisation, inspiré de recon-ng et Maltego.
 vmware-labs/attack-surface-framework
Outil de découverte de la surface d'attaque réseau externe et interne
 pwnwriter/kanha
🦚 Une suite de tests d'intrusion pour applications web écrite en rust .
 malwareman007/scanner-and-patcher
Un scanner et correcteur de vulnérabilités web
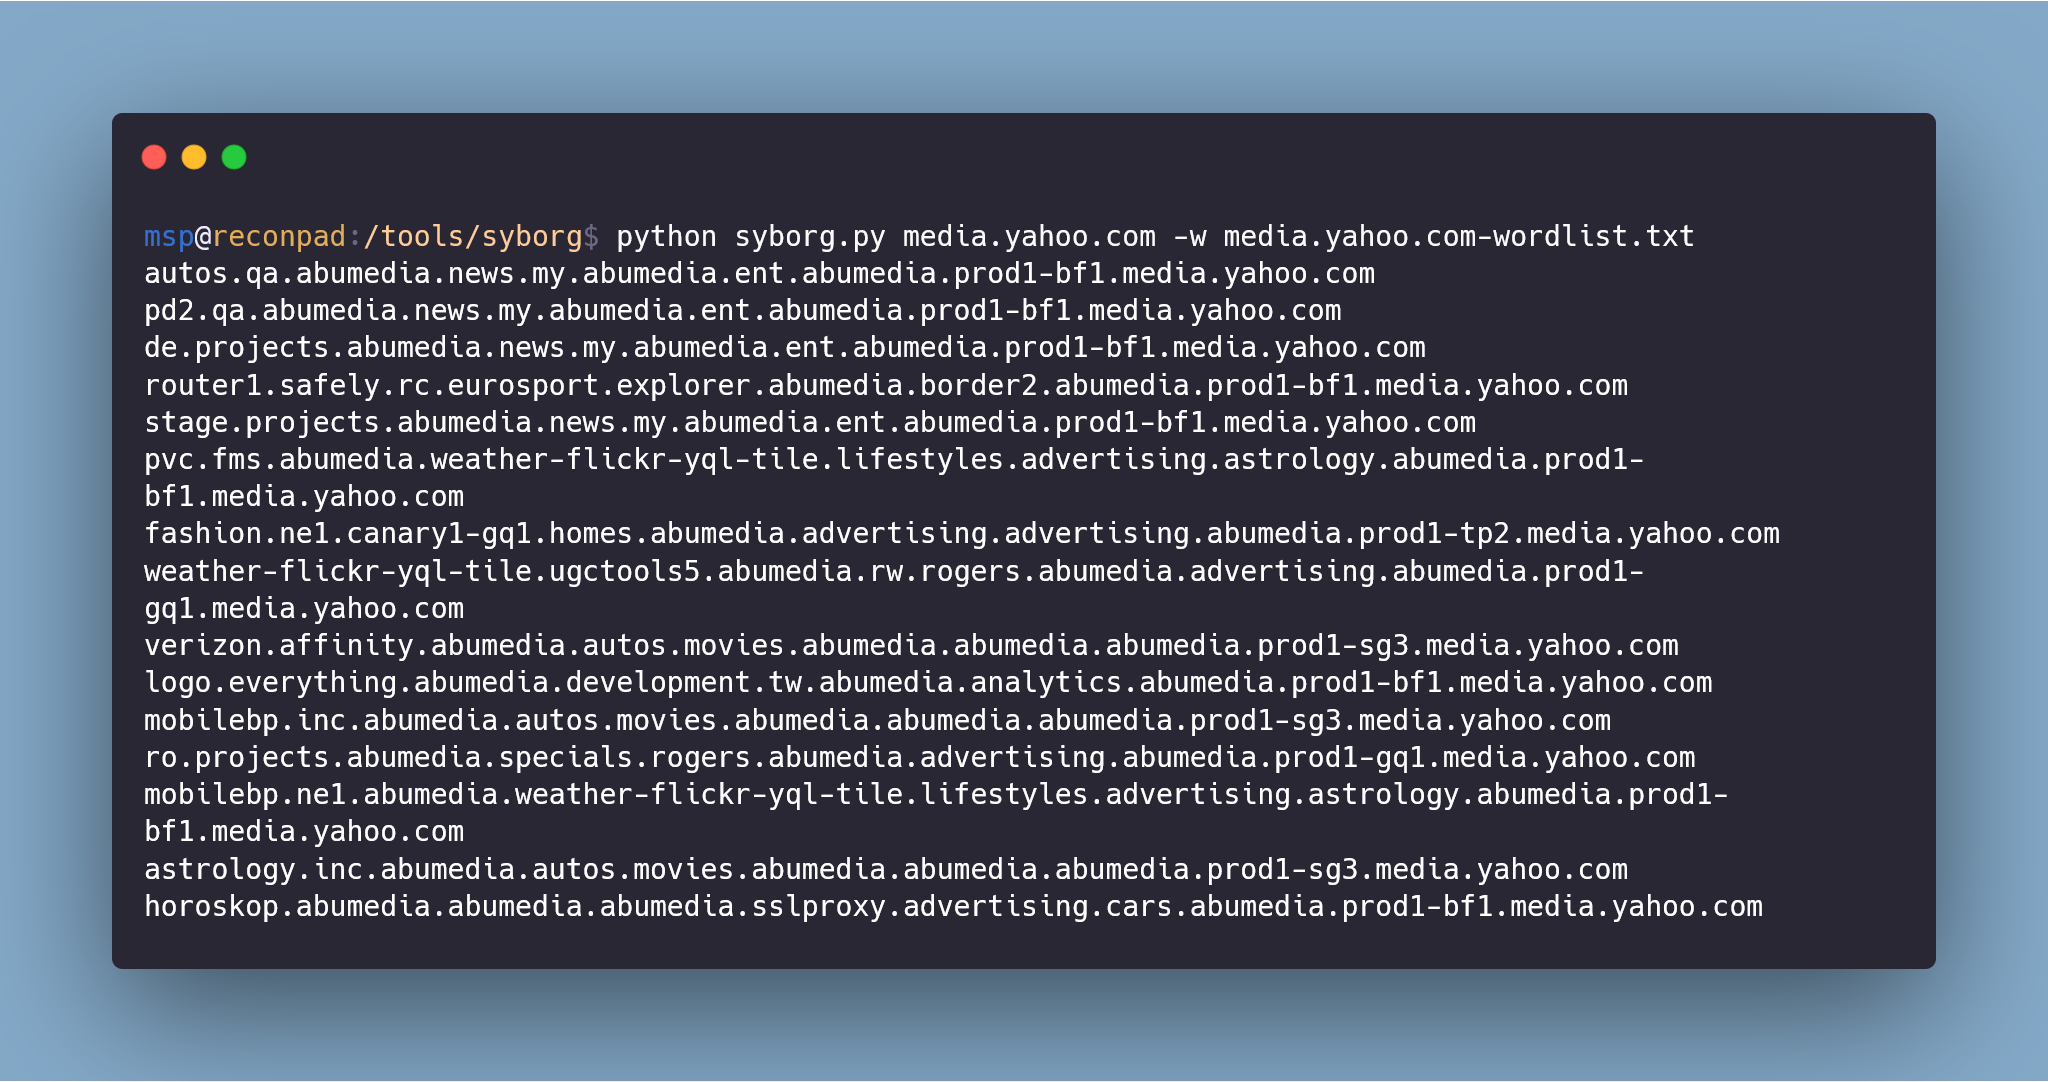 milindpurswani/syborg
Énumérateur récursif de sous-domaines DNS avec système d'évitement d'impasses (BETA)
 leobeosab/sharingan
Outil de reconnaissance offensive
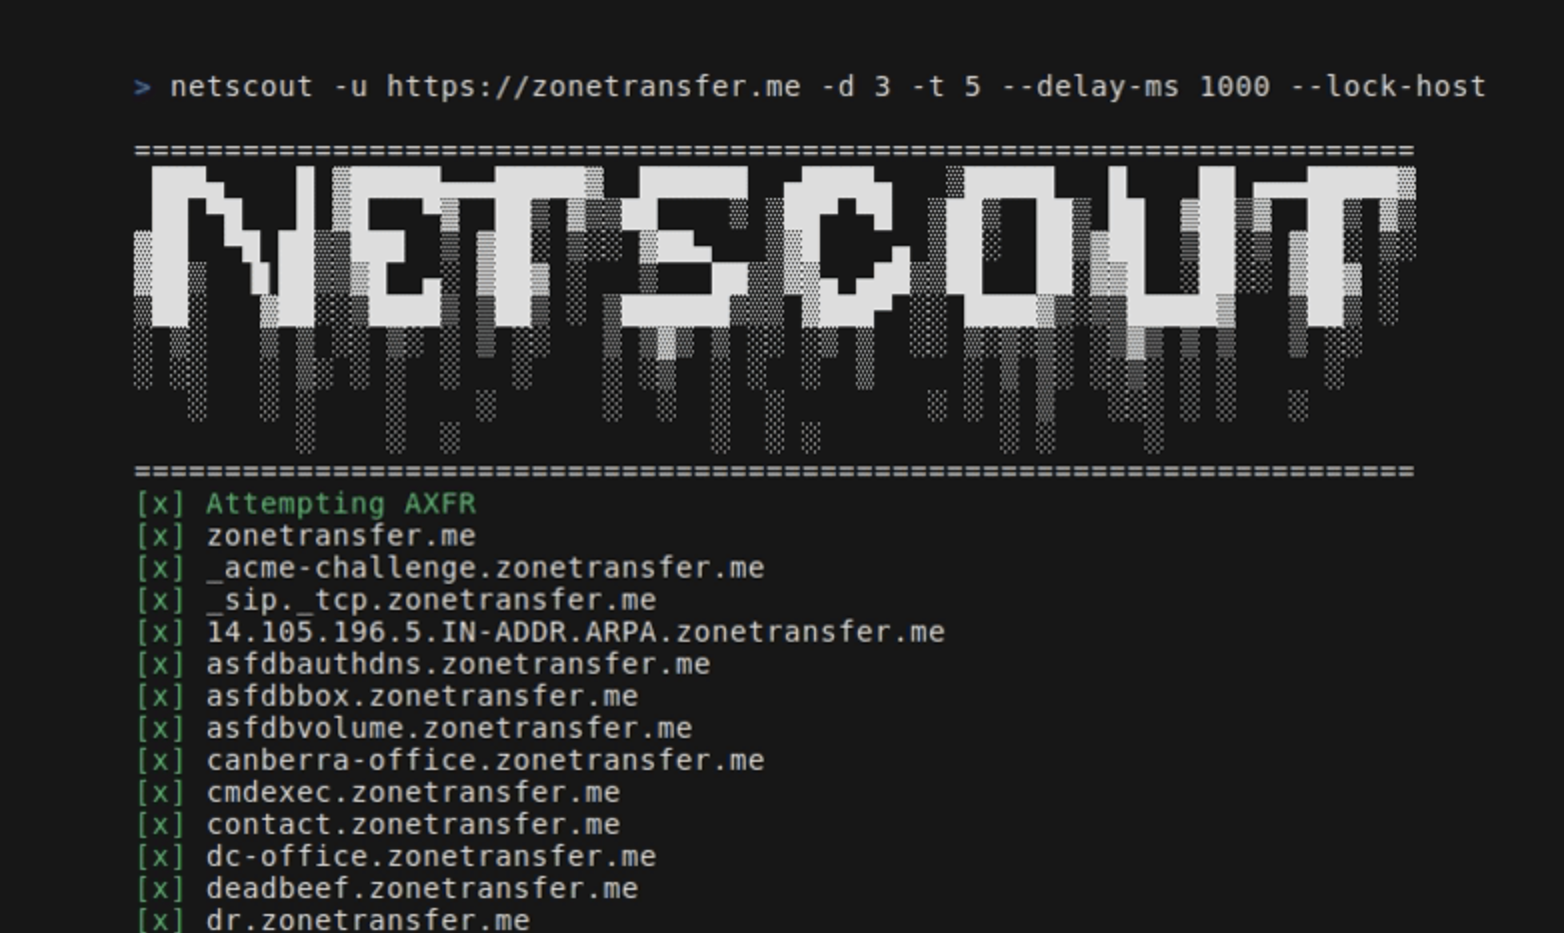 caio-ishikawa/netscout
Outil OSINT qui trouve les domaines, sous-domaines, répertoires, endpoints et fichiers à partir d'une URL de départ donnée.
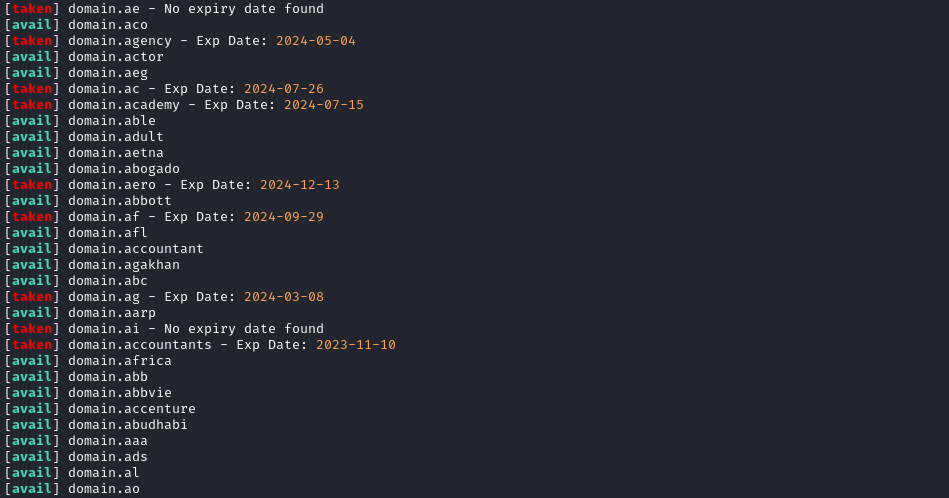 yuyudhn/tldhunt
Vérificateur de disponibilité de domaine basé sur Bash qui analyse les enregistrements WHOIS sur plusieurs TLDs pour trouver des domaines non…
 mr-rizwan-syed/chomtesh
CHOMTE.SH est un script shell puissant conçu pour automatiser les tâches de reconnaissance lors des tests d'intrusion. Il utilise divers outils basés…
 makefu/dnsmap
fork de http://code.google.com/p/dnsmap/source/checkout
 mindcrypt/urideep
Attaques d'encodage Unicode avec l'apprentissage automatique
 pixelbubble/domainalerting
Alerte quotidienne lorsqu'un nouveau nom de domaine est enregistré et contient vos mots-clés