
Archived
dr_robot
 sandialabs/dr_robot
Cet outil peut être utilisé pour énumérer les sous-domaines associés à une entreprise en agrégeant les résultats de plusieurs outils OSINT (Open…
osintreconnaissancecontainer-security+5
 raytheonbbn/maude-hcs
Cadre de modélisation et d'analyse formelle pour les systèmes de communication cachés, permettant la spécification de canaux cachés, de modèles…
 gregory-chatelier/huntglyph
Détecter les caractères visuellement similaires (homoglyphes) et les données cachées dans le texte pour se protéger contre les attaques trompeuses.
 ankhcorp/nuke.sh
Script de reconnaissance passive et de cartographie de la surface d'attaque basé sur Bash, utilisant uniquement des API publiques et des outils Linux…
 eldraco/domain_analyzer
Analysez la sécurité de n'importe quel domaine en trouvant toutes les informations possibles. Réalisé en python.
 redteampentesting/pretender
Votre acolyte MitM pour relayer les attaques comprenant DHCPv6 DNS takeover ainsi que mDNS, LLMNR et NetBIOS-NS spoofing.
 darryllane/bluto
Reconnaissance DNS | Bruteforceur | Transfert de zone DNS | Vérifications de jokers DNS | Bruteforceur de jokers DNS | Énumération d'emails |…
 ginjachris/pentmenu
Un script bash pour la reconnaissance et les attaques DOS
 mandatoryprogrammer/judasdns
Attaques par empoisonnement DNS de serveur de noms simplifiées
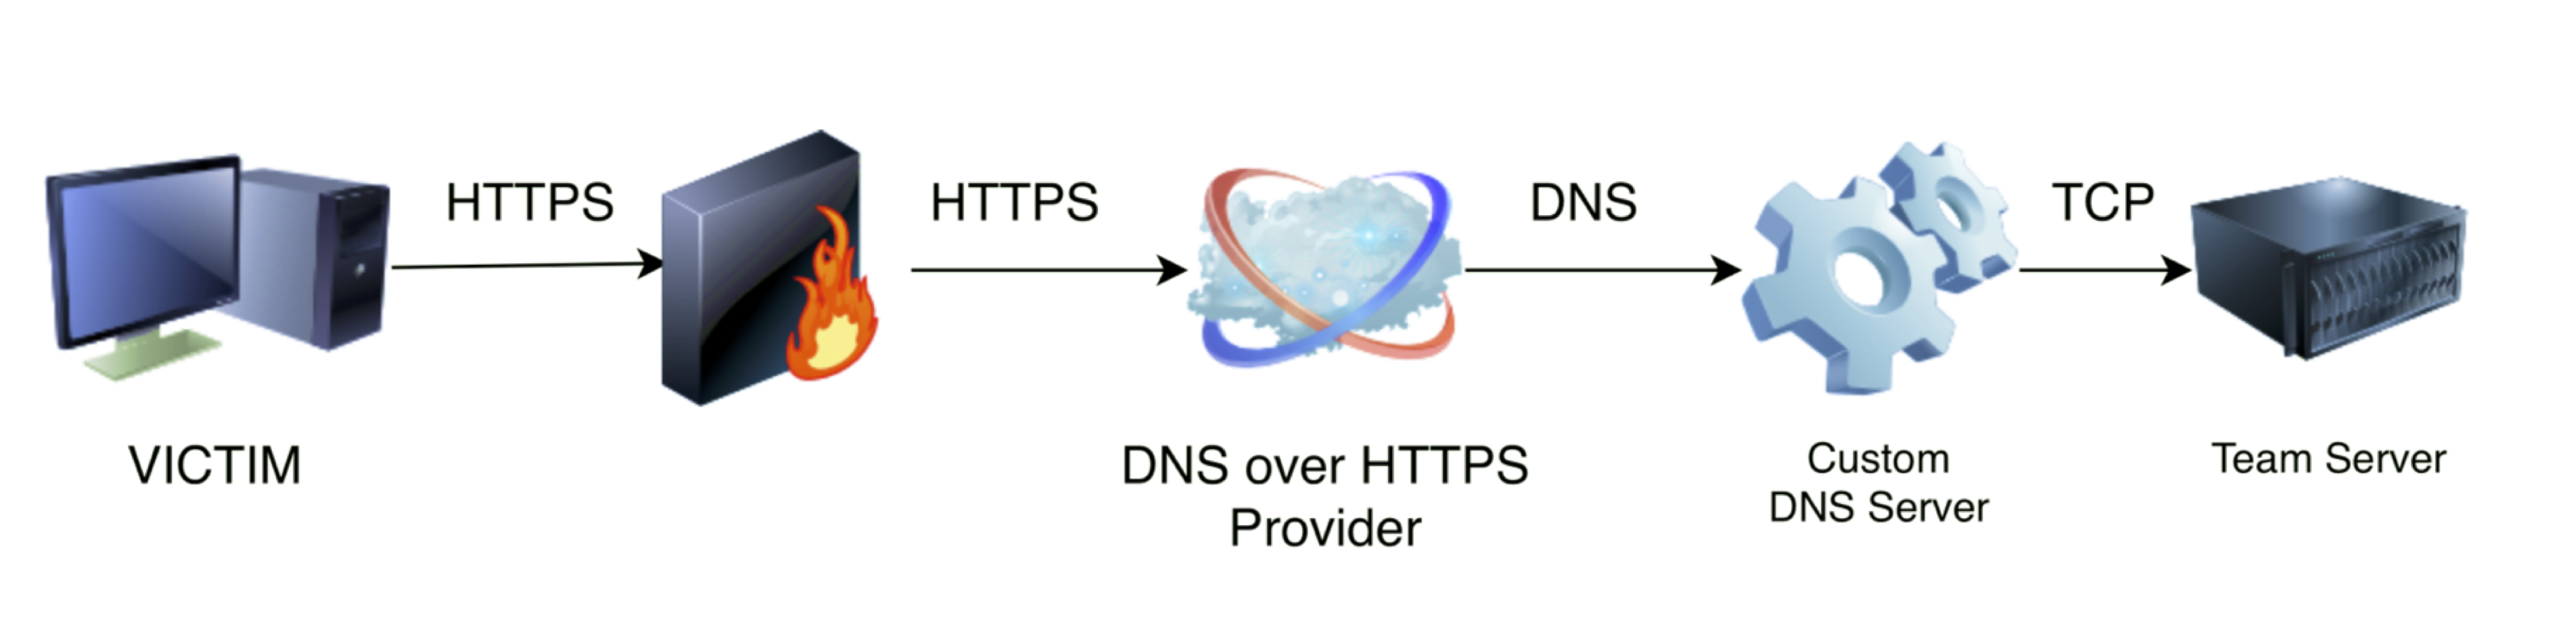 spiderlabs/dohc2
DoHC2 permet d'utiliser la bibliothèque ExternalC2 de Ryan Hanson (https://github.com/ryhanson/ExternalC2) pour le commandement et le contrôle (C2)…
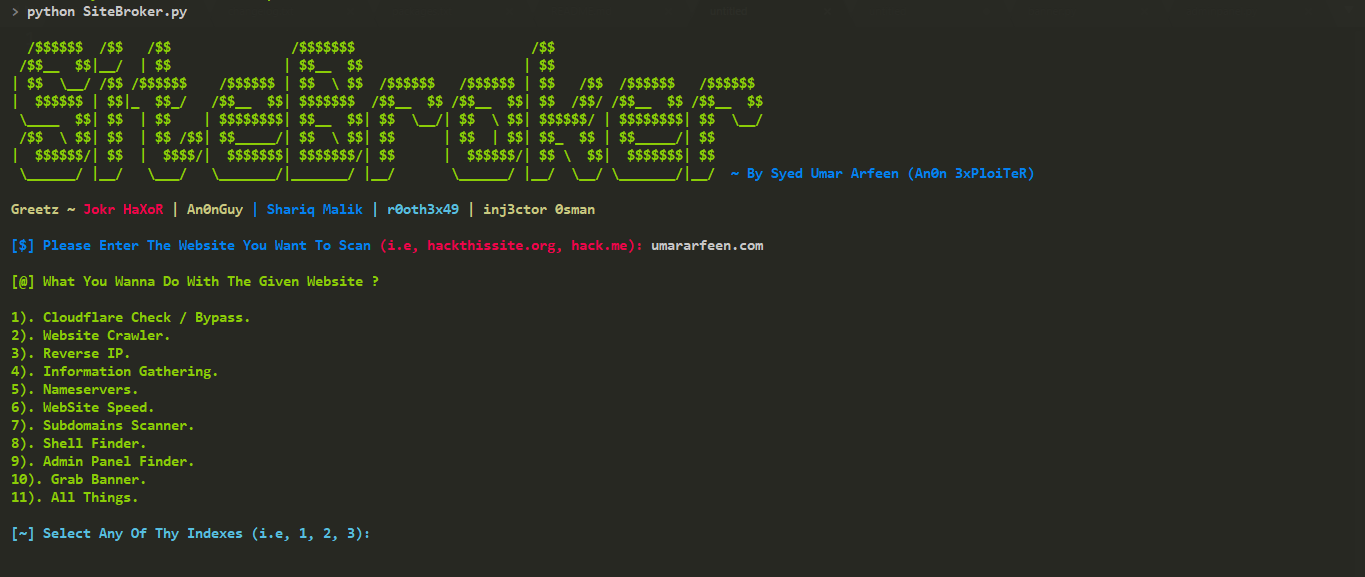 anon-exploiter/sitebroker
Un utilitaire multiplateforme basé sur Python pour la collecte d'informations et l'automatisation des tests de pénétration !
 davideolgiati/partyloud
Un outil simple pour générer une navigation web fictive et atténuer le pistage.
 byt3bl33d3r/dnschef-ng
DNSChef (NG) - Proxy DNS pour testeurs d'intrusion et analystes de malwares
 mitrecnd/whodat
WhoIs inversé pivotable / Fusion PDNS avec suivi et alertes des titulaires, plus API pour requêtes automatisées (JSON/CSV/TXT)
 rek7/ddoor
DDoor - backdoor multiplateforme utilisant les enregistrements DNS TXT
 disclose/policymaker
Un générateur gratuit, open-source, multilingue, basé sur des modèles, de politique VDP, de clause de port sécurisé, de securitytxt et de DNS…
 malvuln/sigint-hombre
Règles Suricata générées dynamiquement à partir de flux de menaces en temps réel
