
 malvuln/sigint-hombre
Règles Suricata générées dynamiquement à partir de flux de menaces en temps réel

Auteur : John Page — malvuln (alias hyp3rlinx)
Copyright (c) 2026
Objectif :
Générer des règles de détection Suricata dérivées à partir des indicateurs de menace URLhaus en direct au moment de l'exécution et les déployer sur la plateforme Security Onion pour une surveillance réseau en temps réel à haute couverture.
v2.0
• Refactorisation majeure
• Stabilité améliorée
• Maintenu activement
f92c8100417fc5a992480486203d21f5e83d49b6750c6853eac59d844712230ffa9723312ffb7354b5b7f95368b49583⚠️ v1 est obsolète et conservée à titre de référence uniquement.
Empreintes de hachage pour vérifier le script original (OBSOLÈTE) de génération de règles (
siginthombre.py).
2dcadececf1ac430cd2c98e3231541481f32b7c2d890ed6910c716a9a976abb2701954733cd59db5a97344766f9c4691tls.sni) uniquementdns.query(host, path)hosthostso-suricata-restart --force)/opt/so/rules/suricata/siginthombre.rules
Fournit une large couverture de détection réseau pour les infrastructures malveillantes via :
Validez les règles générées avant toute utilisation en production.
Aucune responsabilité n'est assumée. L'auteur n'est pas responsable des dommages ou d'un usage inapproprié. Utilisez à vos propres risques.
0 * * * * /usr/local/bin/siginthombre.py
Conçu pour les défenseurs qui souhaitent une logique de détection de règles rapide, récente et dynamique
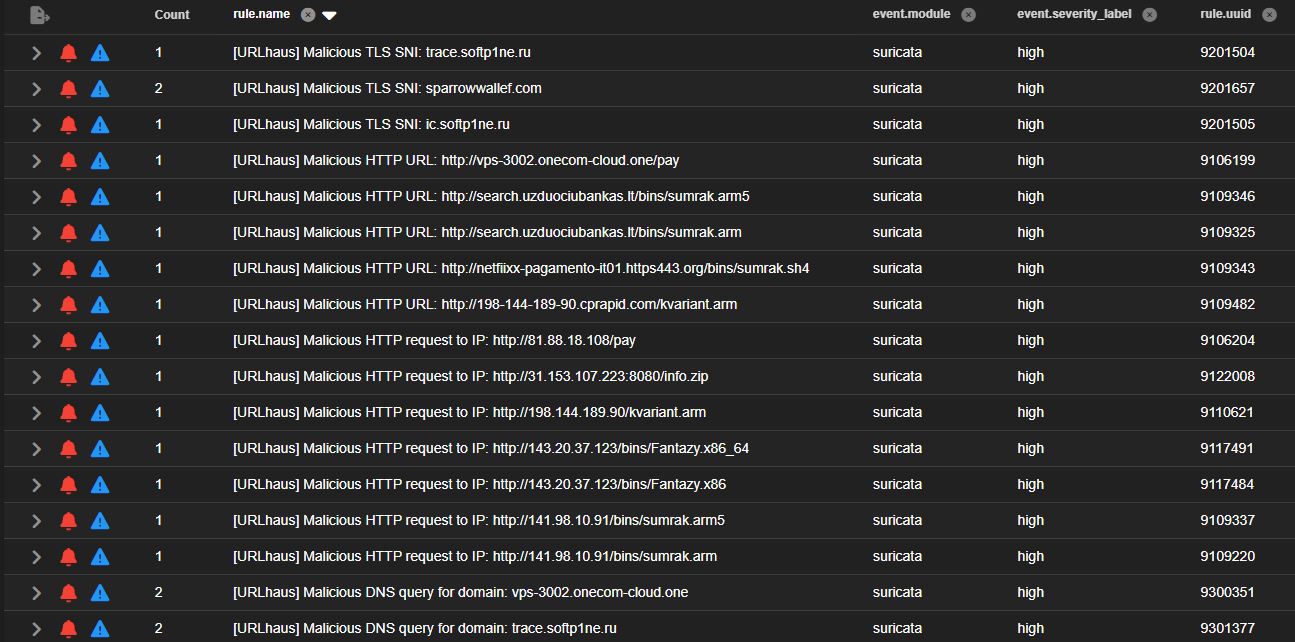
Tous les domaines et adresses IP présentés ici sont des indicateurs malveillants publiquement partagés, issus de flux de menaces tiers, afin de démontrer les détections d'alertes Suricata à l'aide de siginthombre. Ne visitez pas et n'interagissez pas avec ces domaines ou adresses IP en dehors d'un environnement de recherche contrôlé ou d'un environnement de test SOC.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
