

velociraptor
 velocidex/velociraptor
Creuser plus profond....
defensive-toolsdisk-forensicsmemory-forensics+8
velocidex/velociraptorCreuser plus profond....
 sleuthkit/sleuthkit
Bibliothèque forensique et boîte à outils CLI pour analyser des images de disques et de systèmes de fichiers, récupérer des données supprimées,…
 log2timeline/plaso
Moteur de criminalistique numérique qui analyse les journaux, fichiers et artefacts système pour construire des super-timelines, permettant la…
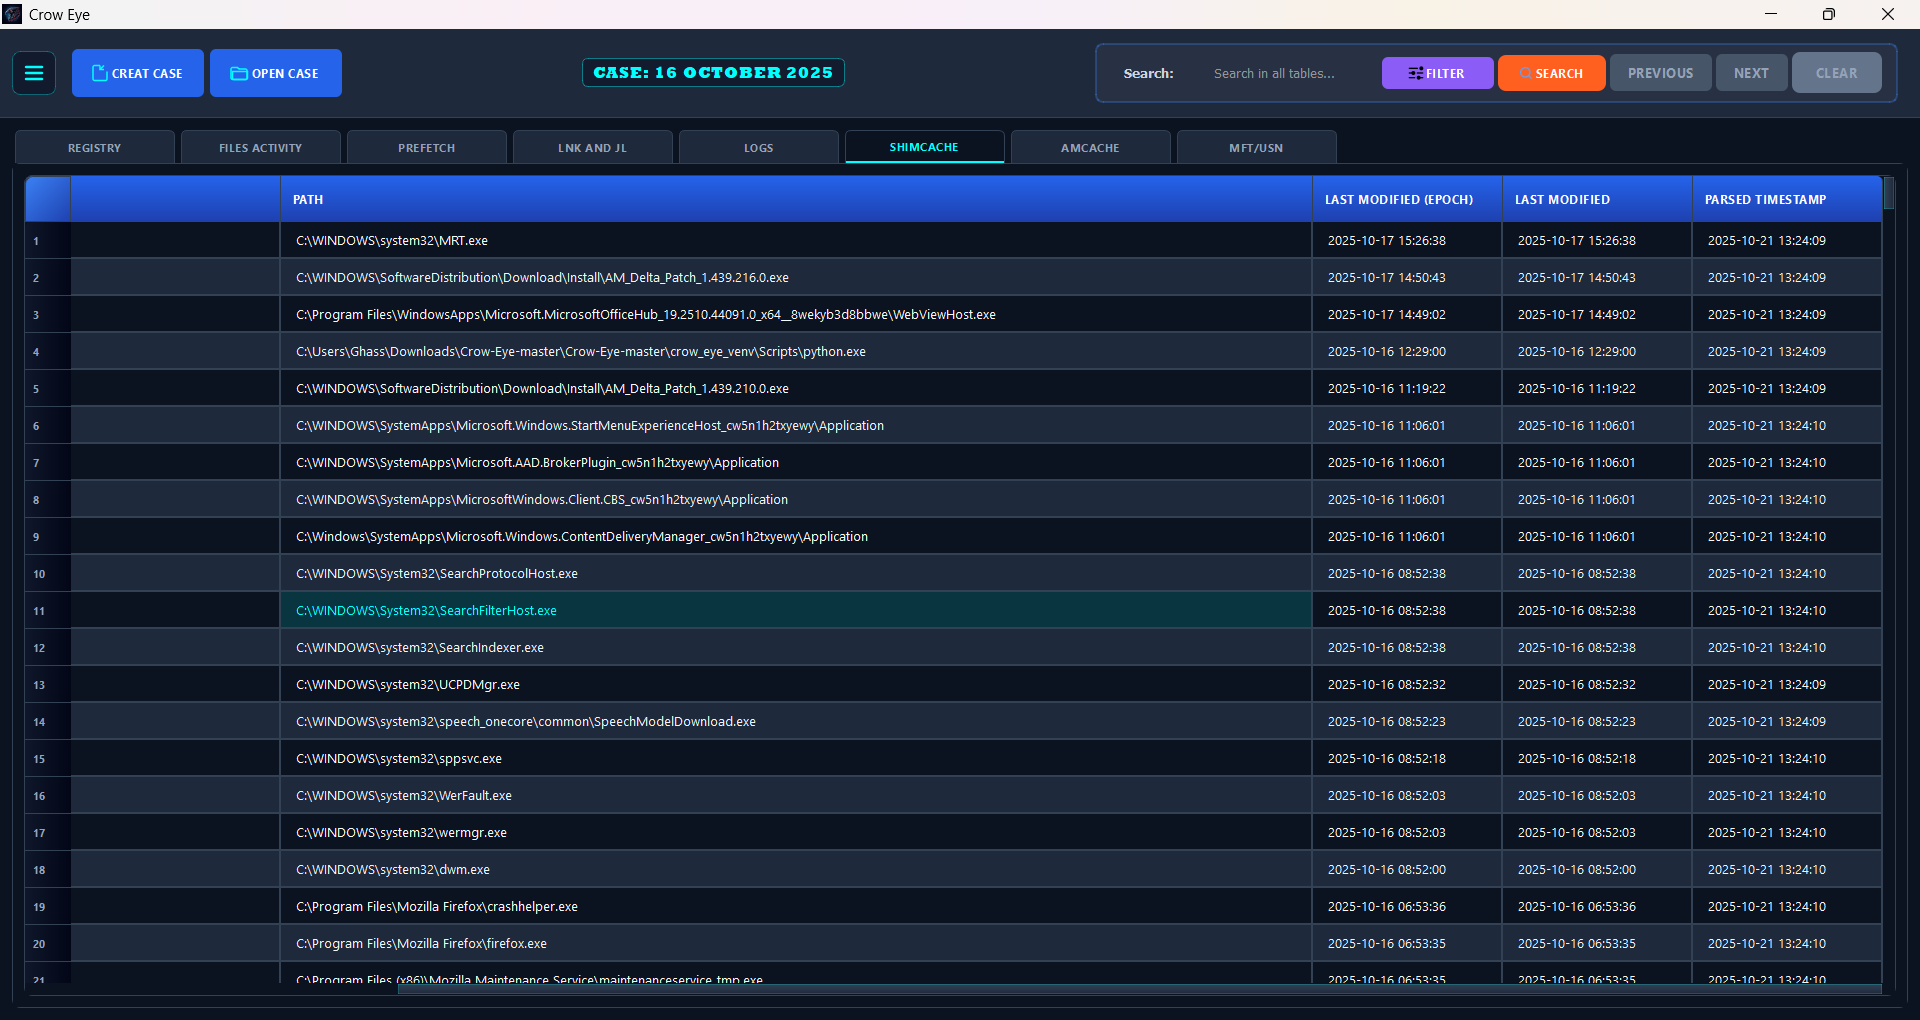 ghassan-elsman/crow-eye
Moteur open source de forensique Windows qui acquiert, analyse et corrèle les artefacts (MFT, USN, Registry, etc.) pour reconstruire des chronologies…
 cgsecurity/testdisk
Récupère les partitions perdues et répare les secteurs de démarrage ; extrait plus de 480 formats de fichiers à partir de disques et de systèmes de…
 sepinf-inc/iped
IPED Outil de criminalistique numérique. C'est un logiciel open source qui peut être utilisé pour traiter et analyser des preuves numériques, souvent…
 virustotal/yara-x
Une réécriture de YARA en Rust.
 radkawar/aws-firmware-dump
Acquiert les disques EBS d'une AMI AWS que vous pouvez lancer, en diffusant les snapshots via les API directes EBS vers un bucket S3 privé avec des…
 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrait automatiquement les chaînes obfusquées des logiciels malveillants.
 google/grr
Cadre de forensique en direct à distance et de réponse aux incidents avec un agent Python pour collecter des données forensiques depuis les…
 frankwxu/digital-forensics-lab
Laboratoires pratiques gratuits de criminalistique numérique pour étudiants et professeurs
 mvt-project/mvt
Kit de collecte et d'analyse forensique pour appareils Android et iOS afin d'identifier une compromission potentielle par des logiciels espions…
 libyal/libewf
Bibliothèque C et boîte à outils en ligne de commande pour la gestion d'images EWF en criminalistique : acquérir, exporter, vérifier, récupérer et…
 google/timesketch
Plateforme collaborative d'analyse de timelines forensiques pour l'ingestion, la recherche et l'annotation de journaux d'événements, afin d'appuyer…
 libyal/libvshadow
Bibliothèque et outils pour accéder au format Volume Shadow Snapshot (VSS)
 libyal/libvmdk
Bibliothèque et outils pour accéder au format VMware Virtual Disk (VMDK)
 libyal/libvhdi
Bibliothèque et outils pour accéder au format d'image de disque dur virtuel (VHD)
 libyal/libfsntfs
Bibliothèque et outils pour accéder au système de fichiers New Technology de Windows (NTFS)