

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
606 résultats
py preview

py

GitHubantiwar3/py

飘云ark(pyark)

defensive-toolsmemory-forensicsmalware-analysis+3
529il y a 1 mois
irflow-timeline preview

irflow-timeline

GitHubr3nzsec/irflow-timeline

DFIR Analyse de Chronologie pour macOS — Visualiseur basé sur SQLite pour fichiers CSV, TSV, XLSX, EVTX, Plaso, $MFT et $J avec Artefacts IA, Chasse…
disk-forensicsioc-managementmemory-forensics+7
304il y a 27 jours
MalConfScan preview

MalConfScan

GitHubjpcertcc/malconfscan

Plugin Volatility pour l'extraction des données de configuration de malwares connus

memory-forensicsvulnerability-analysisforensics+3
499il y a 2 ans
ir-rescue preview

ir-rescue

GitHubdiogo-fernan/ir-rescue

Un script Batch Windows et un script Bash Unix pour collecter de manière exhaustive les données forensiques d'un hôte lors d'une réponse à incident.
disk-forensicsmemory-forensicsnetwork-forensics+6
489il y a 5 ans
ntfstool preview

ntfstool

GitHubthewhiteninja/ntfstool

Outil forensique pour NTFS (analyseur, MFT, BitLocker, fichiers supprimés)
disk-forensicsencryption-decryption-toolsvulnerability-analysis+3
620il y a 3 mois
CobaltStrikeScan preview

CobaltStrikeScan

GitHubapr4h/cobaltstrikescan

Analyser des fichiers ou la mémoire de processus pour détecter des balises CobaltStrike et analyser leur configuration

defensive-toolsioc-managementmemory-forensics+4
919il y a 5 ans
macos-UnifiedLogs preview

macos-UnifiedLogs

GitHubmandiant/macos-unifiedlogs

Un analyseur multiplateforme pour les journaux unifiés d'Apple !
forensicsdigital-forensicsincident-response+1
367il y a 8 jours
email-header-analyzer preview

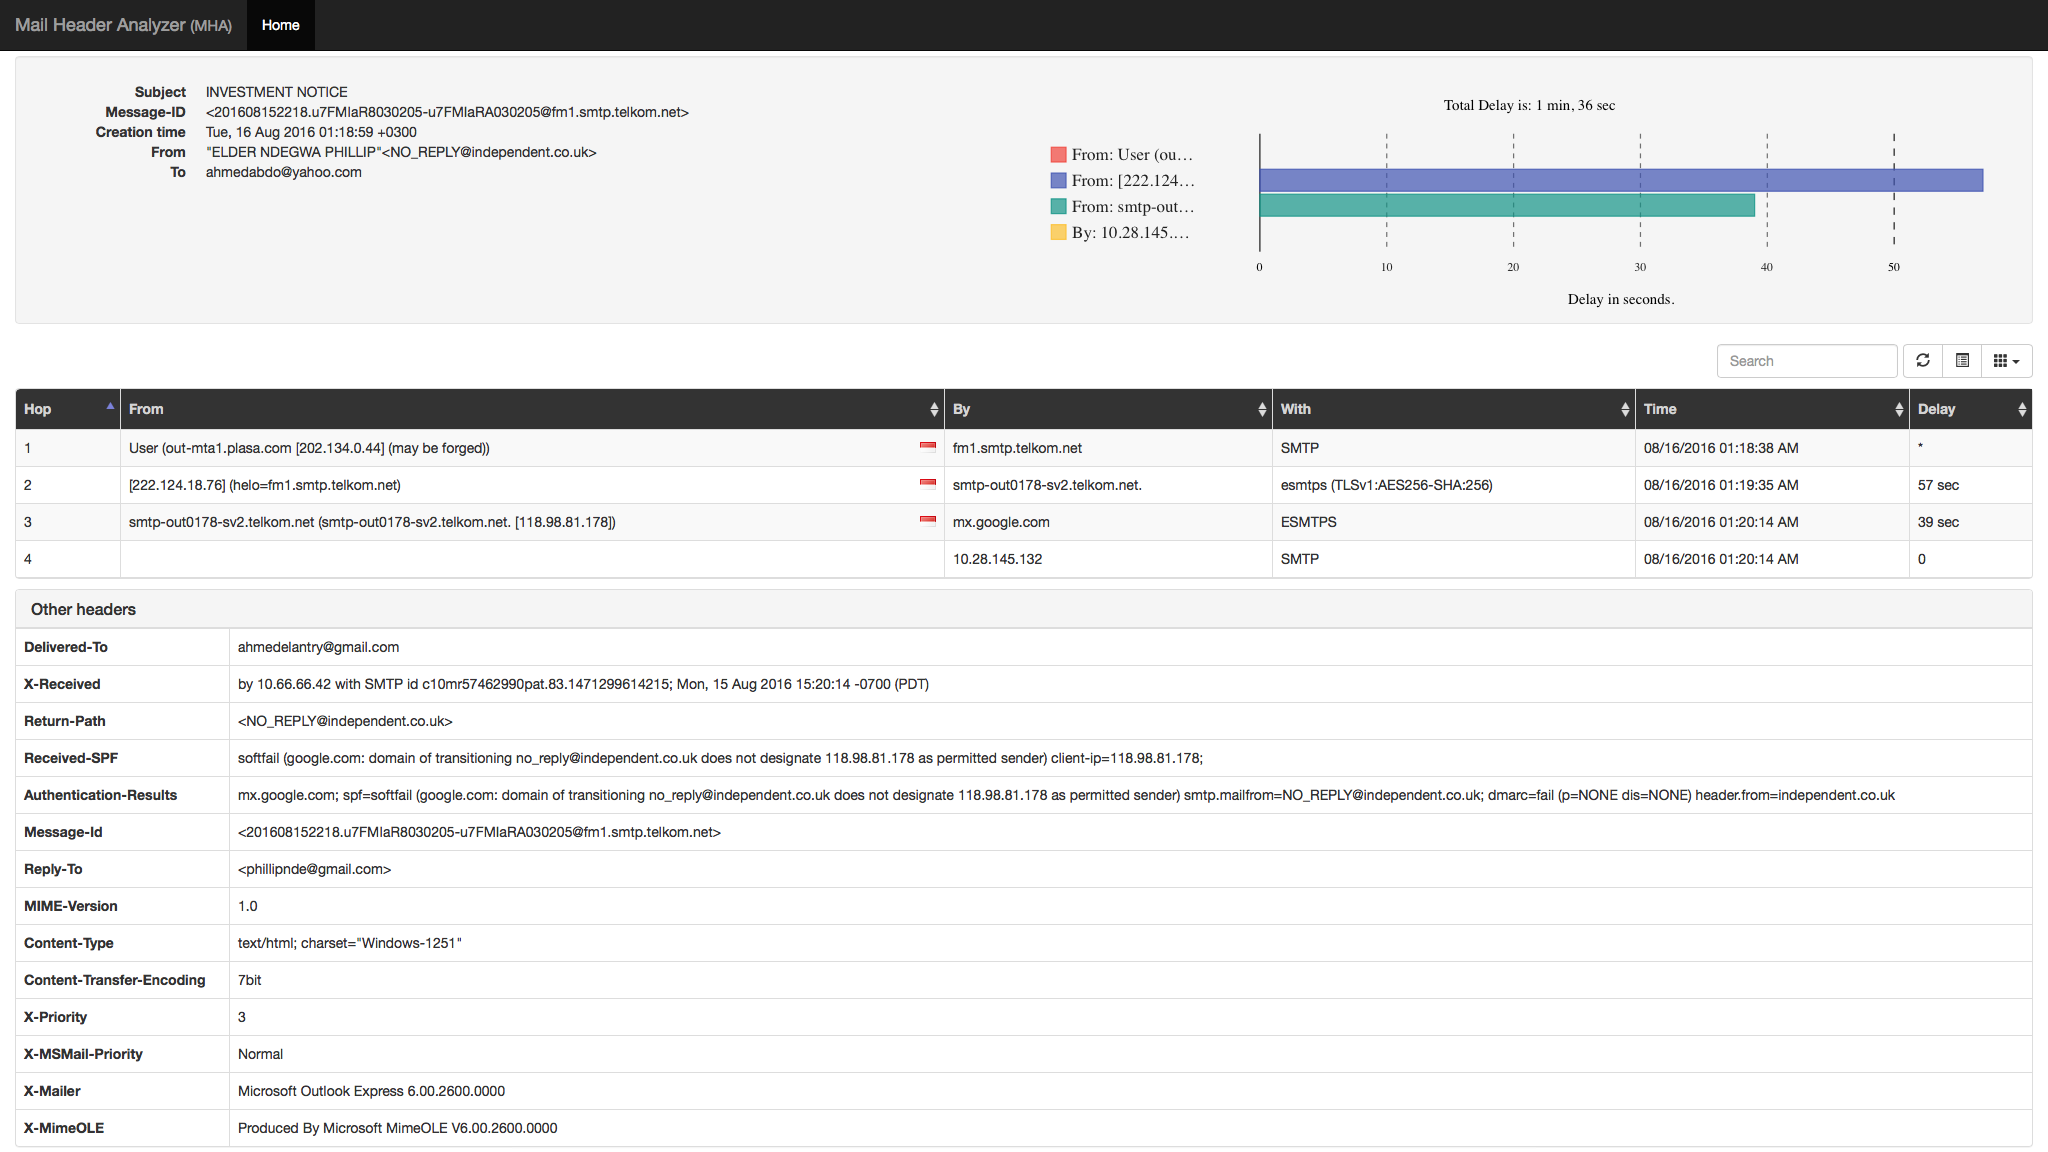
email-header-analyzer

GitHubcyberdefenders/email-header-analyzer

Analyseur d'en-têtes d'e-mail
osintforensicsinformation-gathering+2
698il y a 6 ans
catalyst preview

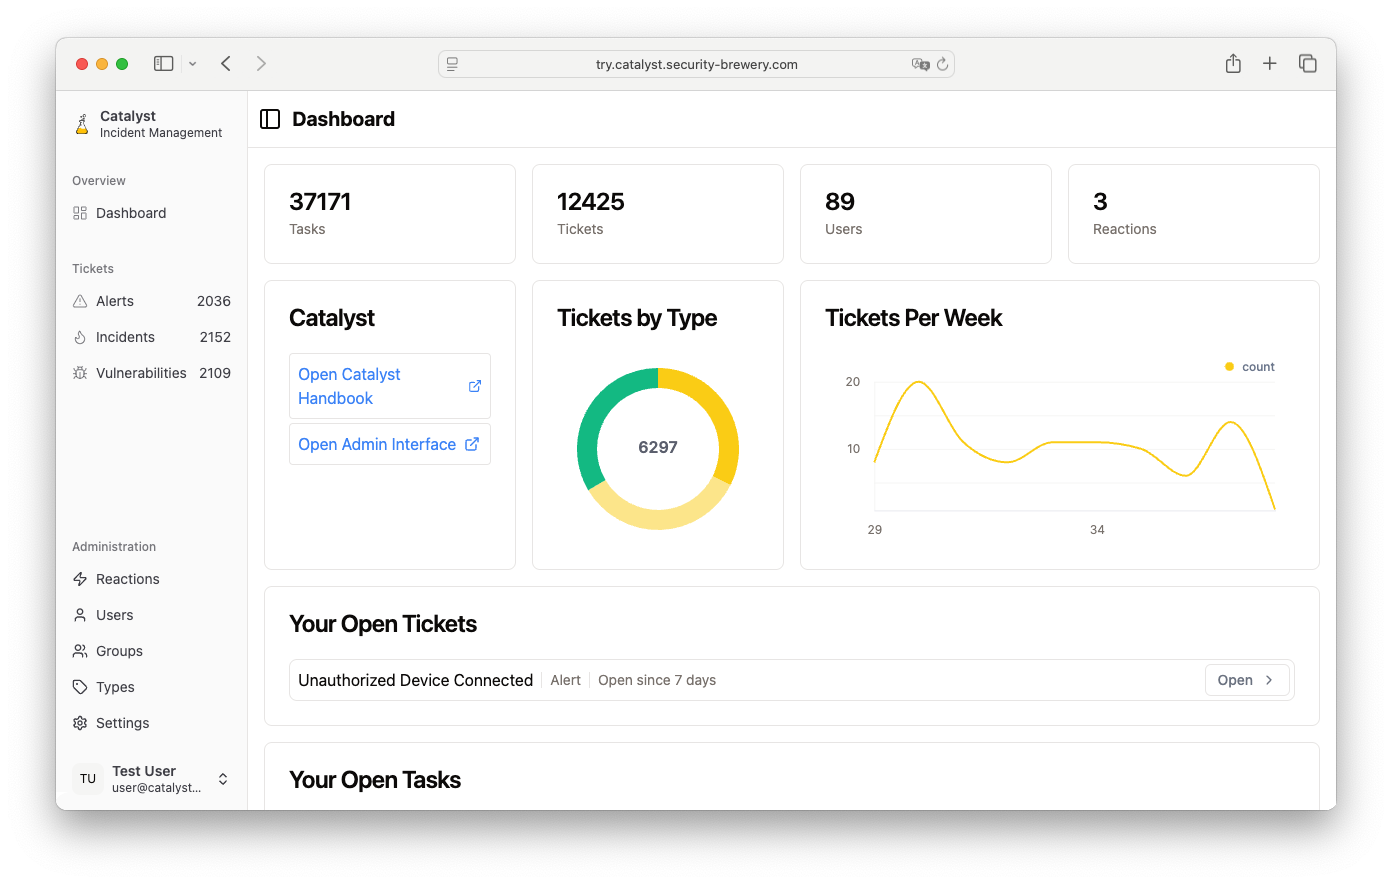
catalyst

GitHubsecuritybrewery/catalyst

Plateforme de réponse aux incidents auto-hébergée avec gestion des tickets, playbooks de réaction automatisés, suivi des tâches et tableaux de bord…

defensive-toolsdigital-forensicsincident-response
536il y a 2 mois
moria preview

moria

GitHubnmatt0/moria

IoT firmware identification and extraction

embedded-systems-securityiot-securityreverse-engineering+7
388il y a 2 jours
etl2pcapng preview

etl2pcapng

GitHubmicrosoft/etl2pcapng

Utilitaire qui convertit un fichier .etl contenant une capture de paquets réseau Windows au format .pcapng.

packet-sniffing-analysisnetwork-forensicsforensics+2
735il y a 1 an
nightHawkResponse preview

nightHawkResponse

GitHubbiggiesmallsag/nighthawkresponse

Framework forensique de réponse aux incidents
disk-forensicsioc-managementreconnaissance+7
607il y a 6 ans
Cyber-Defence preview

Cyber-Defence

GitHubnccgroup/cyber-defence

Informations publiées publiquement par l'équipe de réponse aux incidents cybernétiques de NCC Group.
digital-forensicsthreat-intelligenceincident-response+1
473il y a 4 ans
Disk-Arbitrator preview

Disk-Arbitrator

GitHubaburgh/disk-arbitrator

Un utilitaire forensique pour Mac OS X qui gère le montage des systèmes de fichiers dans le cadre de procédures d'investigation numérique.
disk-forensicsforensicsdata-recovery+2
714il y a 1 an
Loki-RS preview

Loki-RS

GitHubneo23x0/loki-rs

🐍 Scanneur YARA et IOC haute performance, multi-thread

ioc-managementmemory-forensicsvulnerability-analysis+7
349il y a 8 jours
moneta preview

moneta

GitHubforrest-orr/moneta

Moneta est un outil d'analyse mémoire en mode utilisateur en direct pour Windows, capable de détecter des IOC de malwares.
ioc-managementmemory-forensicsvulnerability-analysis+3
839il y a 2 ans
usbsas preview

usbsas

GitHubcea-sec/usbsas

Outil et cadre pour lire en toute sécurité des périphériques de stockage de masse USB non fiables.

defensive-toolsdata-recoverydigital-forensics+1
373il y a 3 jours
dfir-orc preview

dfir-orc

GitHubdfir-orc/dfir-orc

Outil de collecte d'artefacts forensiques pour les systèmes exécutant Microsoft Windows

defensive-toolsforensicsinformation-gathering+2
445il y a 2 mois
Précédent1…8910…34Suivant