
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
606 résultats
walletool preview

walletool

GitHubqg5casz/walletool

Extracts cryptocurrency private keys and addresses from wallet.dat files for Bitcoin and Litecoin, enabling wallet recovery and forensic analysis.
password-crackingforensicsdata-recovery+2
525
il y a 14 jours
DetectionLabELK preview

DetectionLabELK

GitHubcyberdefenders/detectionlabelk

DetectionLabELK est un fork de DetectionLab avec la stack ELK à la place de Splunk.

defensive-toolsosintconfiguration-auditing+7
575il y a 5 ans
LinuxForensics preview

LinuxForensics

GitHubashemery/linuxforensics

Tout ce qui concerne la criminalistique Linux
forensicsdigital-forensicseducation+3
726il y a 3 ans
EnableWindowsLogSettings preview

EnableWindowsLogSettings

GitHubyamato-security/enablewindowslogsettings

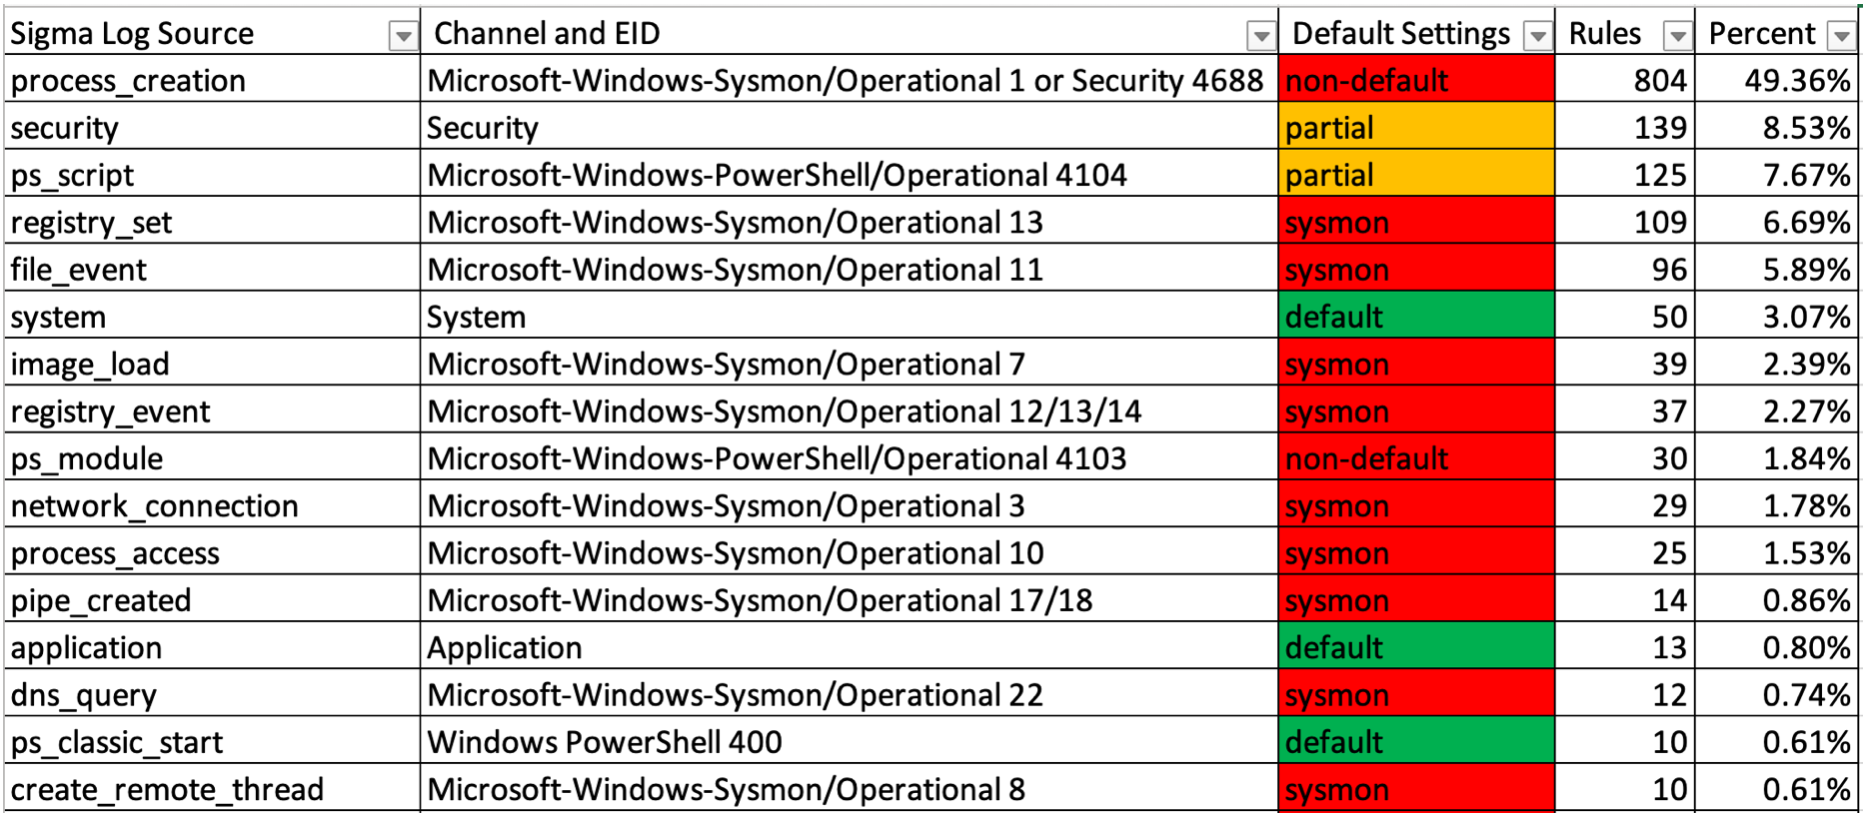
Documentation et scripts pour activer correctement les journaux d'événements Windows.
defensive-toolsconfiguration-auditingdigital-forensics+3
715il y a 1 an
sift preview

sift

GitHubteamdfir/sift

SIFT

disk-forensicsmemory-forensicsforensics+3
550il y a 2 ans
forensictools preview

forensictools

GitHubcristianzsh/forensictools

Collection d'outils forensiques
disk-forensicsmemory-forensicsnetwork-forensics+7
701il y a 1 mois
hashdeep preview

hashdeep

GitHubjessek/hashdeep

Ensemble d'outils de hachage multiplateforme pour le calcul de condensés de messages (MD5, SHA-1, SHA-256, Tiger, Whirlpool) avec parcours récursif…
hash-analysisforensicsdata-recovery+1
786il y a 9 ans
Labtainers preview

Labtainers

GitHubmfthomps/labtainers

Labtainers : Un cadre de laboratoire cyber basé sur Docker

vulnerability-analysisforensicsweb-security+9
310il y a 9 jours
so-crates preview

so-crates

GitHubdougburks/so-crates

SO-CRATES : Security Onion conteneurisé pour l'analyse rapide des menaces, des malveillances et des comportements suspects !
packet-sniffing-analysiscontainer-securityvulnerability-analysis+8
571il y a 7 jours
DumpBrowserSecrets preview

DumpBrowserSecrets

GitHubmaldev-academy/dumpbrowsersecrets

Extrait les données stockées dans les navigateurs telles que les jetons d'actualisation, les cookies, les identifiants enregistrés, les cartes de…
password-crackingencryption-decryption-toolsmemory-forensics+8
798il y a 4 mois
libewf preview

libewf

GitHublibyal/libewf

Bibliothèque C et boîte à outils en ligne de commande pour la gestion d'images EWF en criminalistique : acquérir, exporter, vérifier, récupérer et…
disk-forensicsforensicsdata-recovery+1
317il y a 10 jours
LaZagneForensic preview

LaZagneForensic

GitHubalessandroz/lazagneforensic

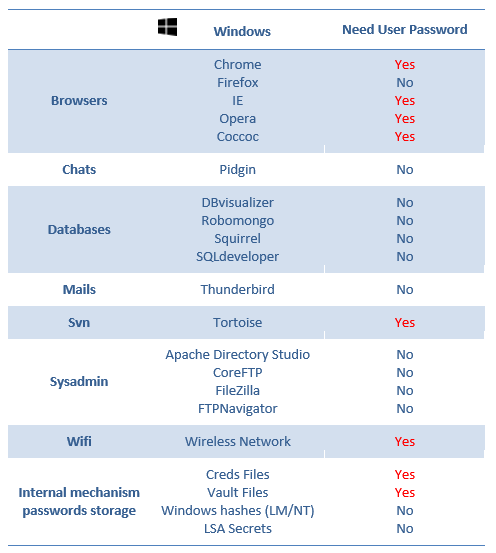
Déchiffrement des mots de passe Windows à partir de fichiers de dump

password-crackingencryption-decryption-toolsforensics+1
520il y a 3 ans
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

Kit de réponse aux incidents basé sur PowerShell qui collecte plus de 25 artefacts médico-légaux (processus, connexions réseau, registre, historique…
disk-forensicsioc-managementmemory-forensics+6
807il y a 4 mois
untitledgoosetool preview

untitledgoosetool

GitHubcisagov/untitledgoosetool

Untitled Goose Tool est un outil de chasse et de réponse aux incidents robuste et flexible qui ajoute des méthodes novatrices d'authentification et…
defensive-toolsiot-securityvulnerability-analysis+4
963il y a 7 mois
blackboxprotobuf preview

blackboxprotobuf

GitHubnccgroup/blackboxprotobuf

Blackbox Protobuf est un ensemble d'outils pour travailler avec des Protocol Buffers (protobuf) encodés sans la définition protobuf correspondante.
web-proxies-interceptionmobile-app-pentestingreverse-engineering+3
730il y a 5 mois
community preview

community

GitHubvolatilityfoundation/community

Collection de plugins Volatility maintenue par la communauté pour la forensique mémoire, étendant l'analyse des dumps mémoire avec des modules pour…

memory-forensicsmalware-analysisdigital-forensics
378il y a 6 ans
Malware-IOCs preview

Malware-IOCs

GitHubexecutemalware/malware-iocs

Collection organisée d'indicateurs de compromission extraits d'enquêtes sur des malwares réels, comprenant des hashs, des domaines et des adresses IP…
ioc-managementmalware-analysisdigital-forensics+3
508il y a 1 an
BeaconEye preview

BeaconEye

GitHubccob/beaconeye

Traque les beacons CobaltStrike et enregistre la sortie des commandes de l'opérateur.

memory-forensicsmalware-analysisdigital-forensics+2
964il y a 2 ans
Précédent1…789…34Suivant