Digital-Forensics-Guide

Guide de la criminalistique numérique. Apprenez tout sur la criminalistique numérique, la criminalistique informatique, la criminalistique des…

Guide de la criminalistique numérique. Apprenez tout sur la criminalistique numérique, la criminalistique informatique, la criminalistique des…

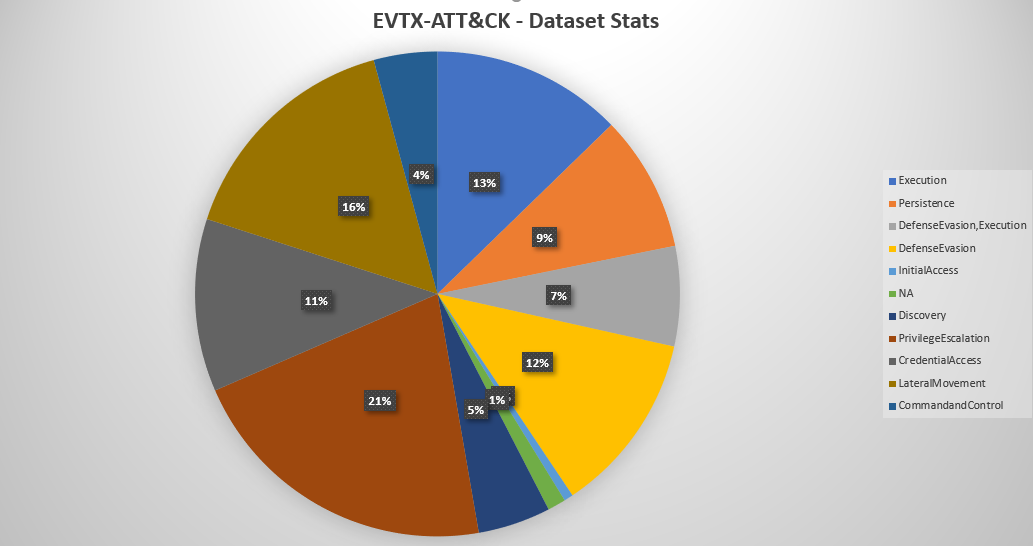
Collection organisée d’échantillons d’attaques Windows EVTX mappés aux techniques MITRE ATT&CK, conçue pour tester les scripts de détection, la…

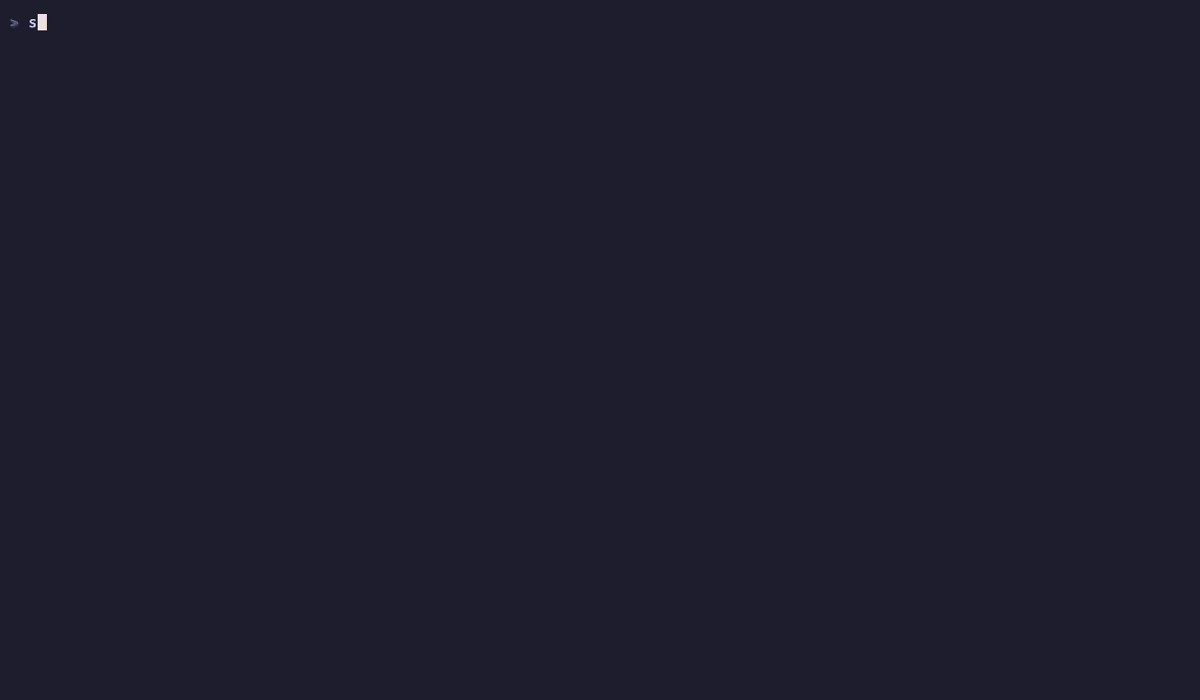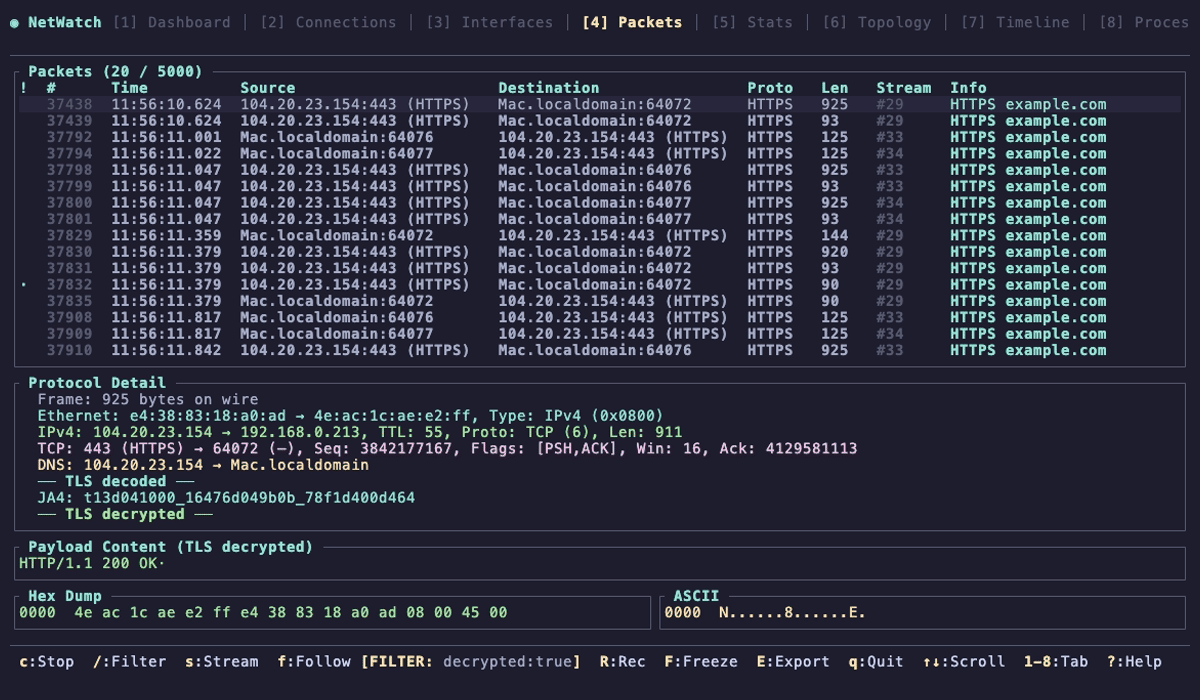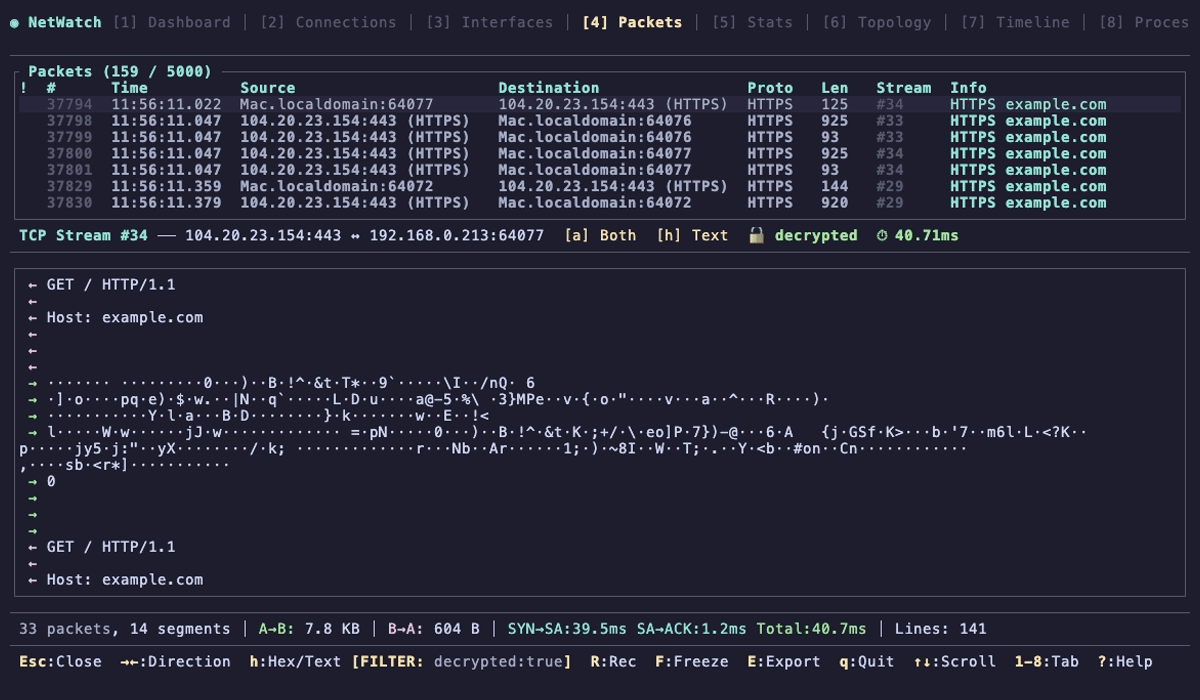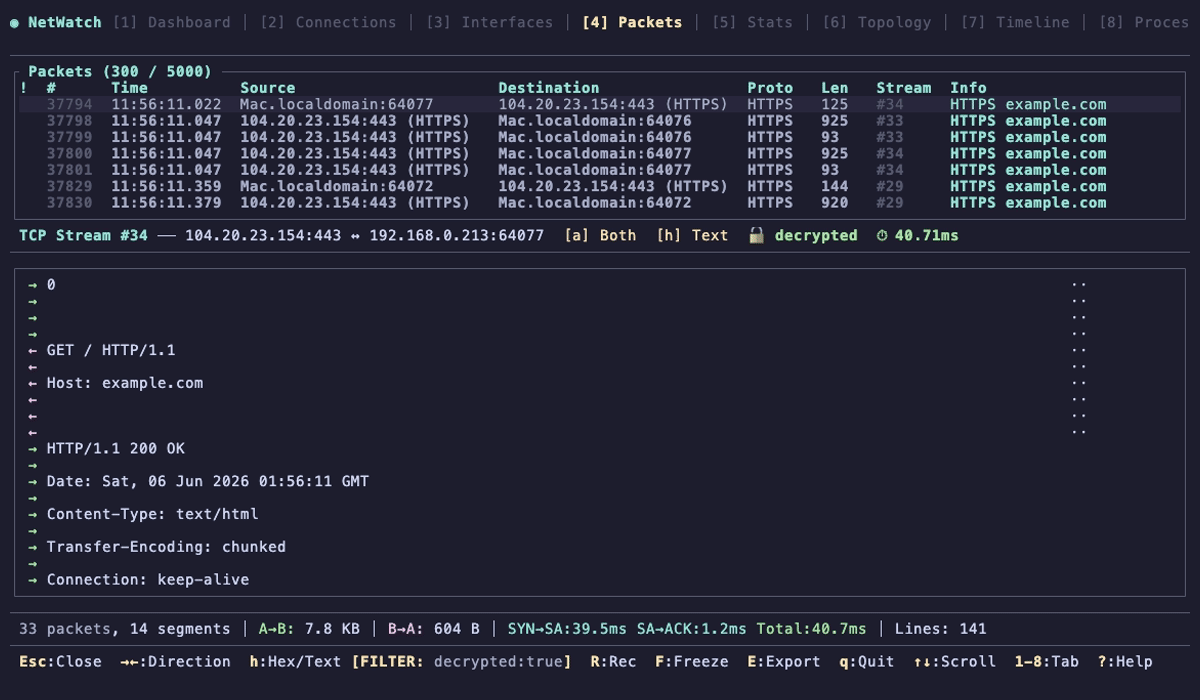
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.

Outil de chasse aux menaces basé sur PowerShell qui analyse les journaux d'événements Windows pour détecter les activités malveillantes, notamment…

Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…

Plateforme collaborative de réponse aux incidents

Boîte à outils Python pour analyser les documents MS OLE2 et Office, extraire les macros VBA, détecter les exploits et effectuer une analyse…

Ce dépôt sert d'espace pour les Targets et Modules créés par la communauté pour une utilisation avec KAPE.

Implémentation de Mimikatz en Python pur

Dépôt organisé de flux de threat intelligence, de listes d'IoC, de règles YARA et de références d'outils DFIR pour la détection et la réponse aux…

AIL framework - Cadre d'analyse des fuites d'informations. Projet déplacé vers https://github.com/ail-project

Récupère les partitions perdues et répare les secteurs de démarrage ; extrait plus de 480 formats de fichiers à partir de disques et de systèmes de…

Une collection d'échantillons de malwares capturés par plusieurs honeypots que je gère

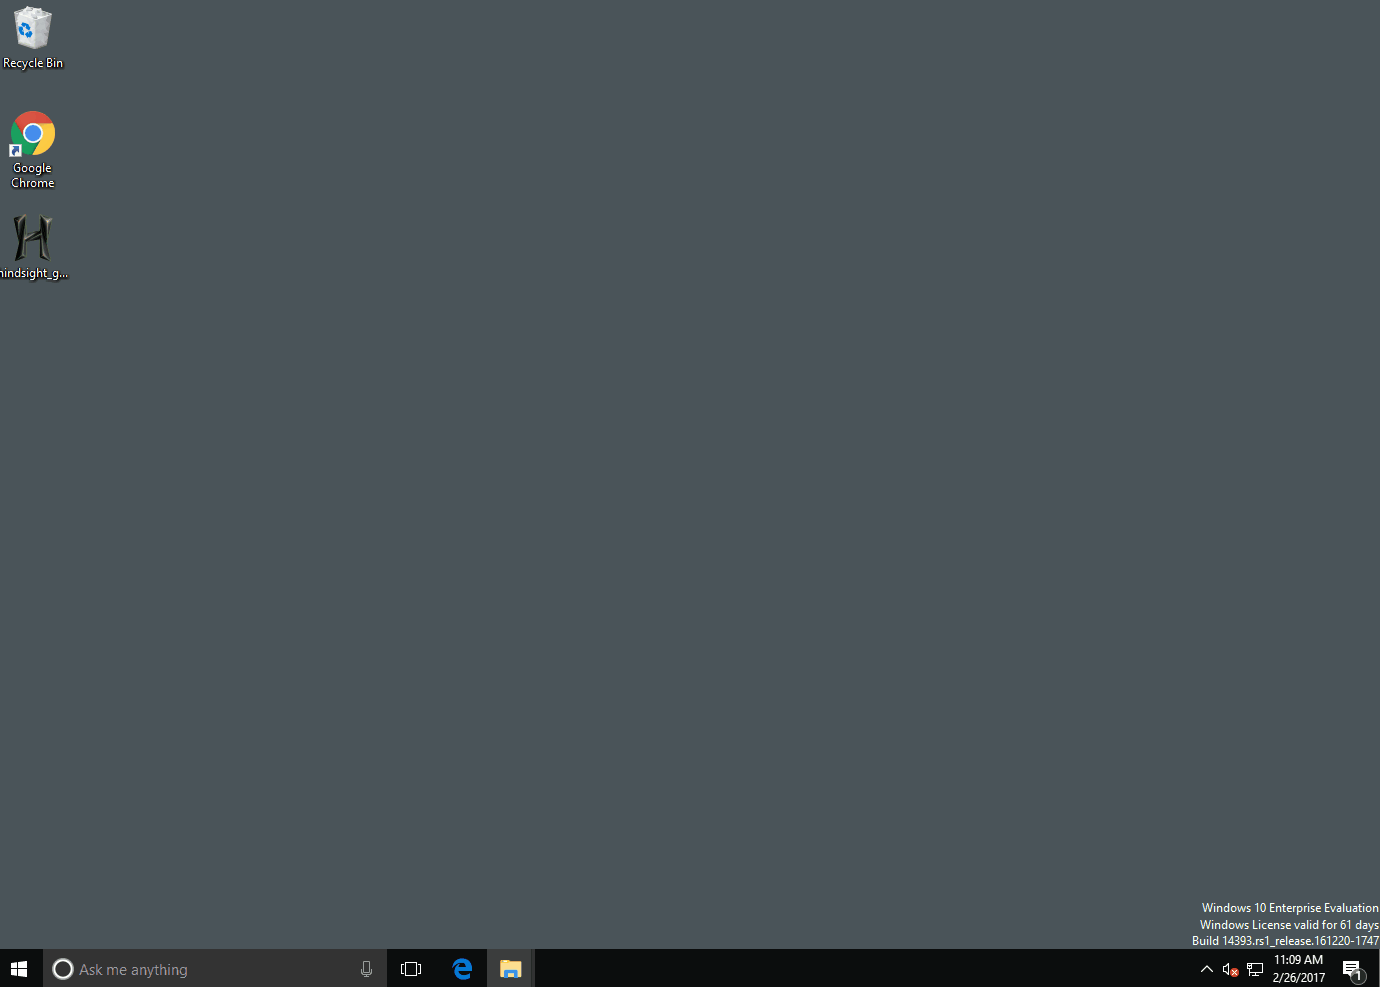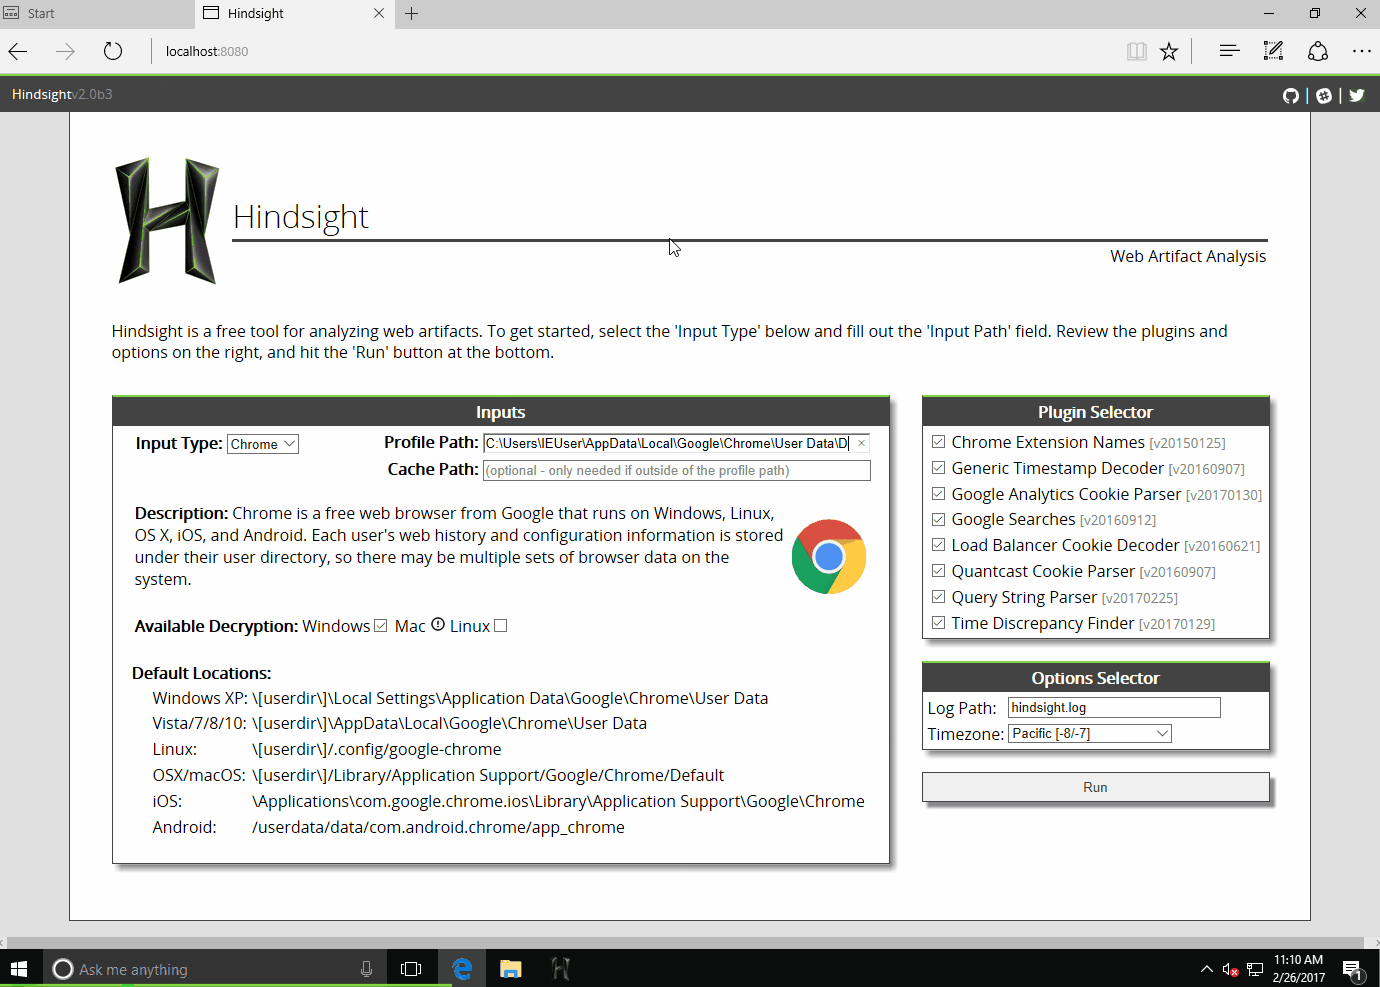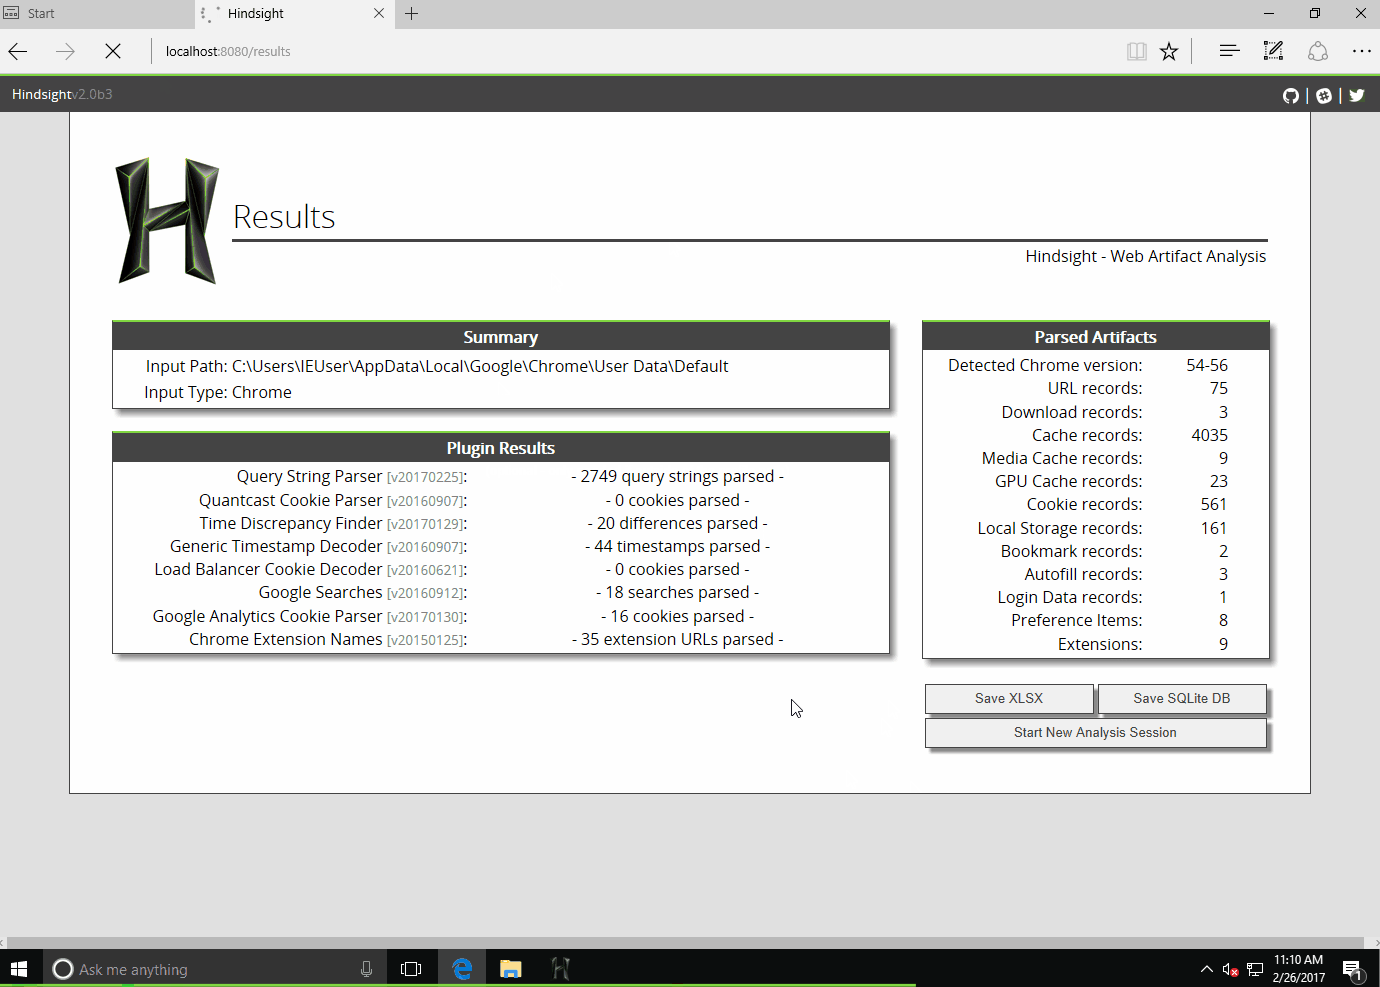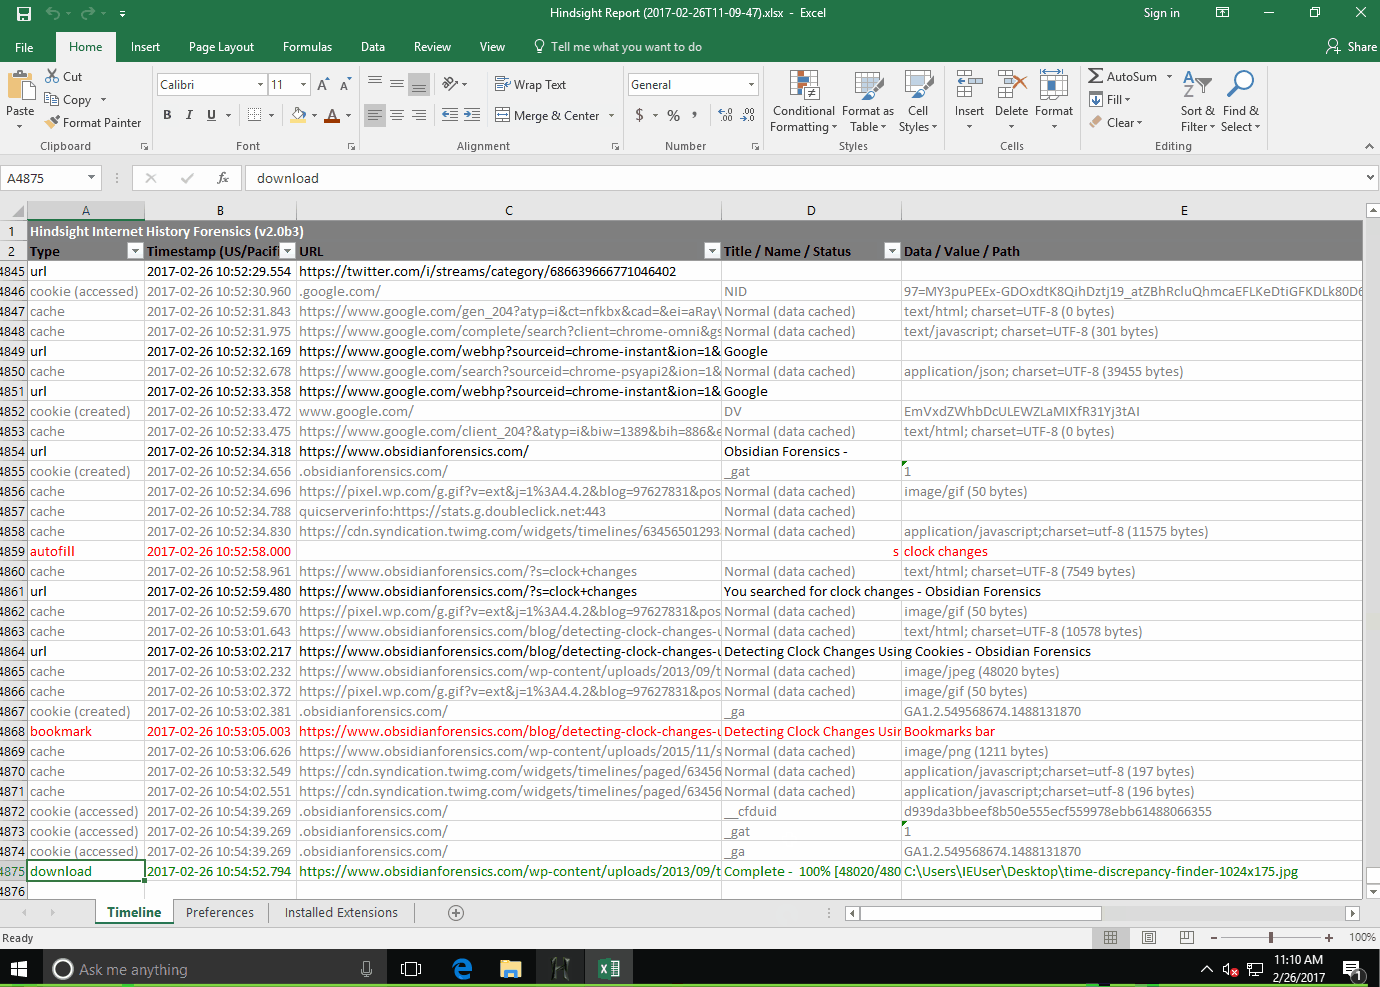
Outil de criminalistique numérique pour navigateur Google Chrome, autres navigateurs basés sur Chromium, et Mozilla Firefox

Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…

Une liste de recettes cyber-chef et de liens sélectionnés

Outil de réponse aux incidents portable et sans dépendance qui automatise la collecte d'artefacts forensiques à partir de systèmes de type Unix,…

Enregistre les appels d'un système radio trunking (P25 & SmartNet)