
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
606 résultats
Reversecore_MCP preview

Reversecore_MCP

GitHubsjkim1127/reversecore_mcp

A security-first MCP server that empowers AI agents to perform automated reverse engineering, malware analysis, forensics, vulnerability research,…

ioc-managementstatic-analysisdynamic-analysis-sandboxing+7
185
il y a 1 jour
ULTIMATE-CYBERSECURITY-MASTER-GUIDE preview

ULTIMATE-CYBERSECURITY-MASTER-GUIDE

GitHubpnwcomputers/ultimate-cybersecurity-master-guide

This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…

osintexploit-frameworksdigital-forensics+8
119il y a 2 jours
awesome-linux-attack-forensics-purplelabs preview

awesome-linux-attack-forensics-purplelabs

GitHubcr0nx/awesome-linux-attack-forensics-purplelabs

Cette page est le résultat de recherches pratiques en cours sur les techniques et outils avancés d'attaques Linux, de détection et de forensique.

container-securitymalware-analysisdigital-forensics+8
342il y a 3 ans
Refloow-Geo-Forensics preview

Refloow-Geo-Forensics

GitHubrefloow/refloow-geo-forensics

❤️ Outil gratuit de géolocalisation par lots d'images et de vidéos en criminalistique numérique. Extraire automatiquement les données EXIF,…

osintreconnaissanceforensics+4
210il y a 22 jours
MESH preview

MESH

GitHubbarghest-ngo/mesh

VPN maillé pair-à-pair chiffré pour la forensique mobile à distance, permettant l'acquisition sans fil via ADB et libimobiledevice, la surveillance…

android-securitypacket-sniffing-analysisencryption-decryption-tools+8
192il y a 13 jours
lmg preview

lmg

GitHubhalpomeranz/lmg

Script d'automatisation de la capture et de l'analyse de la mémoire Linux

memory-forensicsforensicsdigital-forensics+1
275il y a 6 ans
DetectRaptor preview

DetectRaptor

GitHubmgreen27/detectraptor

Un dépôt pour partager des contenus de détection Velociraptor disponibles publiquement

vulnerability-analysismalware-analysisdigital-forensics+4
209il y a 8 jours
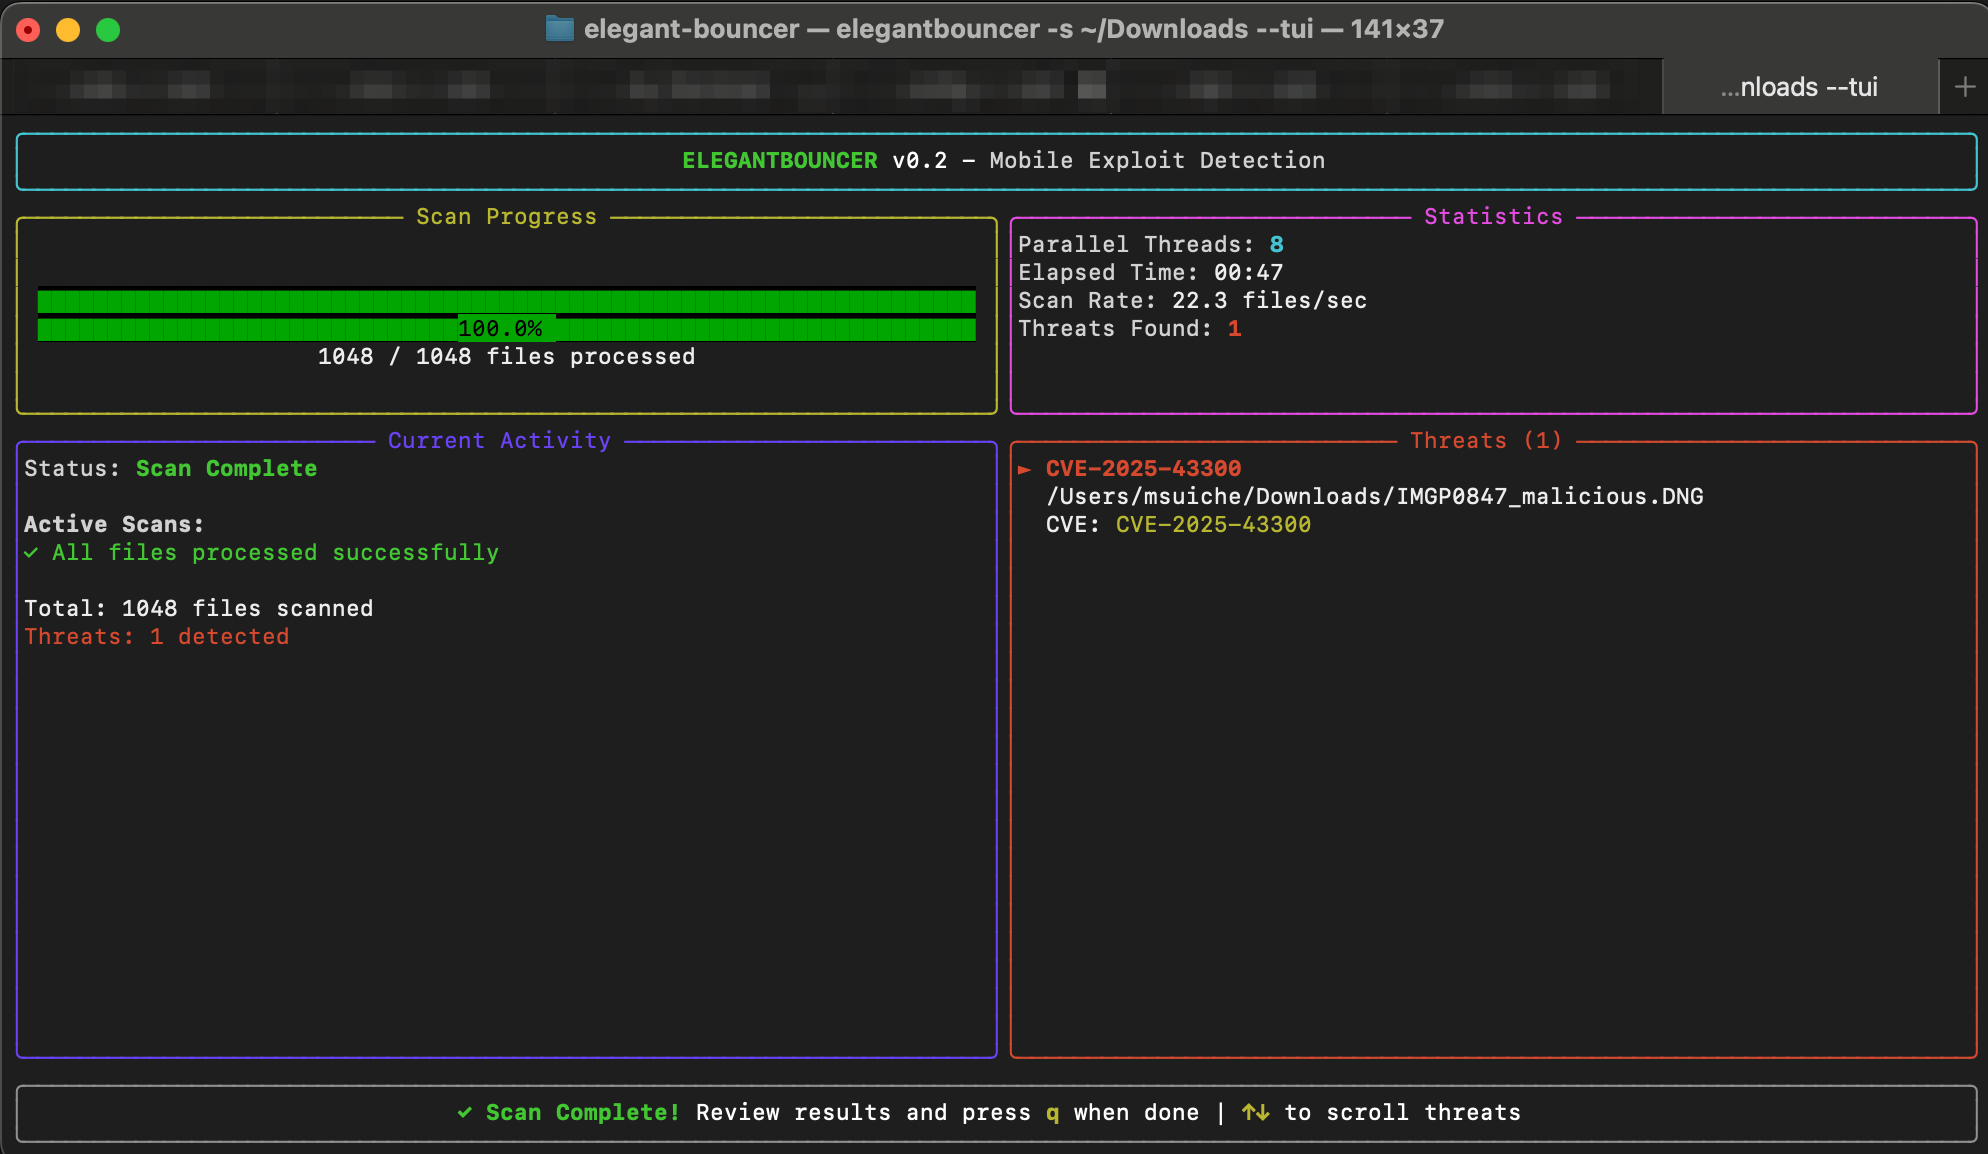
elegant-bouncer preview

elegant-bouncer

GitHubmsuiche/elegant-bouncer

ELEGANTBOUNCER est un outil de détection des exploits mobiles basés sur des fichiers.

ios-securityvulnerability-analysismobile-forensics+4
177il y a 15 jours
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

Bibliothèque Python pour disséquer et analyser des données liées à Cobalt Strike telles que les payloads Beacon et les profils Malleable C2

network-forensicsmalware-analysisdigital-forensics+4
193il y a 4 jours
Configuration_extractors preview

Configuration_extractors

GitHubpandare9x/configuration_extractors

Configuration Extractors pour Malware

static-analysisreverse-engineeringmalware-analysis+3
126il y a 5 jours
SuperMem preview

SuperMem

GitHubcrowdstrike/supermem

Un script Python développé pour traiter les images mémoire Windows en fonction du type de triage.

memory-forensicsforensicsmalware-analysis+2
267il y a 2 ans
rastrea2r preview

rastrea2r

GitHubrastrea2r/rastrea2r

Collecter & chasser les IOCs avec entrain et style

ioc-managementreconnaissancememory-forensics+6
238il y a 6 ans
DFIR-O365RC preview

DFIR-O365RC

GitHubanssi-fr/dfir-o365rc

Module PowerShell pour la collecte de journaux Office 365 et Azure

forensicsdigital-forensicscloud-security+2
282il y a 1 an
autotimeliner preview

autotimeliner

GitHubandreafortuna/autotimeliner

Extraire automatiquement la chronologie forensique d'un dump de mémoire volatile

memory-forensicsforensicsdigital-forensics+1
133il y a 7 mois
dumpzilla preview

dumpzilla

GitHubbusindre/dumpzilla

Extraire toutes les informations forensiques intéressantes des navigateurs Firefox, Iceweasel et Seamonkey

osintforensicsinformation-gathering+1
148il y a 10 mois
LinkScope_Client preview

LinkScope_Client

GitHubaccentusoft/linkscope_client

Dépôt pour le logiciel client LinkScope.

osintinformation-gatheringdigital-forensics+1
485il y a 1 an
libvhdi preview

libvhdi

GitHublibyal/libvhdi

Bibliothèque et outils pour accéder au format d'image de disque dur virtuel (VHD)

disk-forensicsforensicsdata-recovery+1
148il y a 11 jours
ADEL preview

ADEL

GitHubmspreitz/adel

Android Data Extractor Lite

android-securityforensicsmobile-forensics+4
130il y a 11 ans
Précédent1…111213…34Suivant